Imaginons qu’un client fidèle vous appelle : « J’ai reçu votre mail avec le nouveau RIB, je fais le virement sur ce compte ? » Vous n’avez jamais envoyé ce message. Pourtant, il est parti de votre adresse, avec votre signature, en réponse à un vrai échange sur une vraie facture.
D’après le rapport d’activité 2025 de cybermalveillance.gouv.fr, le piratage de compte est devenu la première menace pour les entreprises et les associations en France : 21 % de leurs demandes d’assistance, un chiffre en hausse de 52 % sur un an. Votre boîte mail a été piratée, que faire ? Voici comment le vérifier et quoi faire, dans l’ordre.
Pas le temps de vous en occuper ?
Je vérifie la messagerie de votre domaine et je configure SPF, DKIM et DMARC : la première étape pour que les faux messages envoyés en votre nom soient rejetés. À partir de 35 € HT. Si vous préférez le faire vous-même, tout est expliqué étape par étape ci-dessous.
Un même message, trois situations différentes

Boîte piratée
Quelqu’un s’est connecté à votre messagerie et envoie des messages depuis votre compte. Le signe qui ne trompe pas : le message poursuit un vrai échange, il connaît les montants et les numéros de facture.

Adresse usurpée
Personne n’est entré dans votre boîte : le message part d’un autre serveur, et votre adresse est simplement inscrite dans le champ « De ». C’est en général un envoi en masse, sans détails sur votre activité.

Adresse ressemblante
L’adresse ne diffère que d’une lettre, ou par l’extension du domaine. Si le message contient des détails de votre dossier, ils ont pu être pris dans la boîte piratée de votre client, et non dans la vôtre.
Demandez au client de vous transférer le message et comparez l’adresse avec la vôtre lettre par lettre, puis regardez dans vos « Messages envoyés » (« Éléments envoyés » dans Outlook). Si le message y figure ou s’il reprend votre échange, considérez que votre boîte est piratée.
Pourquoi les pirates visent d’abord la messagerie
La messagerie contient les factures et les échanges avec les clients, et c’est par elle qu’on réinitialise les mots de passe des autres comptes : selon cybermalveillance, le piratage d’une boîte mail ouvre la voie à la prise de contrôle d’autres comptes et aux fraudes au virement. Pour voler une boîte mail, il suffit d’une fausse page de connexion (comme dans la demande de devis avec un lien vers un cahier des charges que j’ai analysée), d’un mot de passe trop simple ou d’un mot de passe déjà divulgué lors d’une fuite sur un autre site.
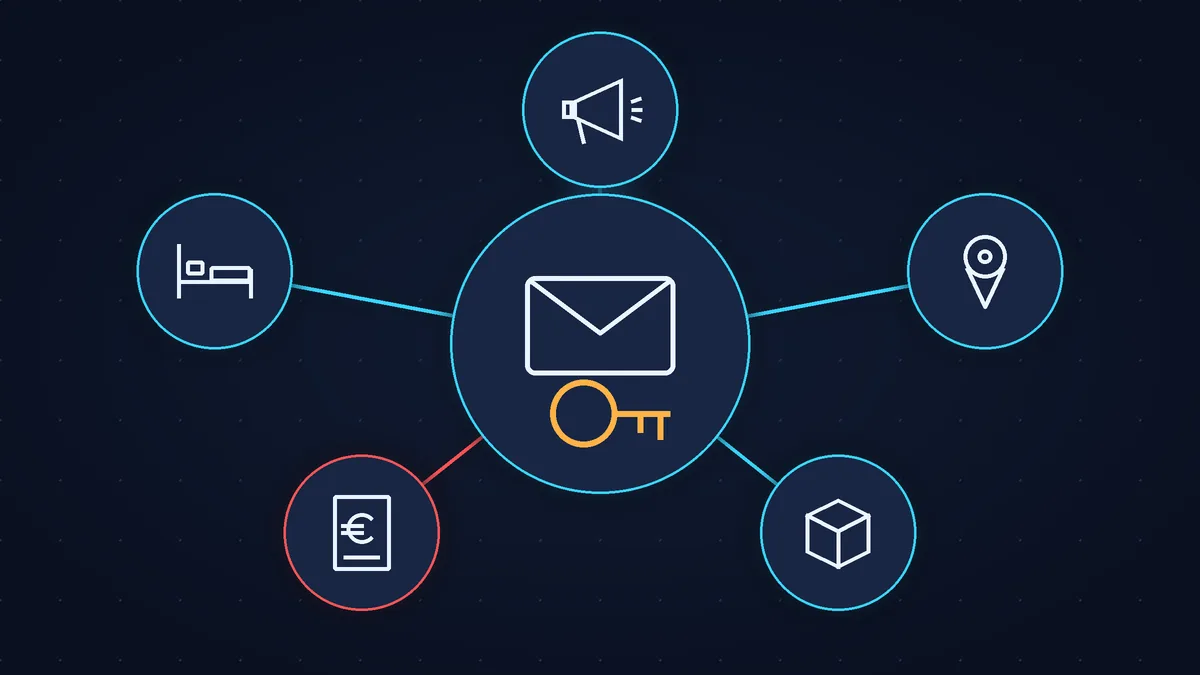
Le même rapport recense des cas typiques de 2025 :
- la messagerie professionnelle Microsoft 365 : les prestataires labellisés ExpertCyber interviennent régulièrement sur ce type de piratage ;
- le logiciel de facturation : les coordonnées bancaires y ont été modifiées, et les clients ont payé les escrocs ;
- Booking.com chez les hôteliers : des messages avec des liens de phishing ont été envoyés aux clients ;
- Meta Business : une fois piraté, il sert à diffuser des publicités frauduleuses ;
- Colissimo Entreprise : un préjudice de plusieurs milliers d’euros ;
- l’appel d’un « conseiller Google My Business » : il envoie un lien ou demande le code de validation, puis s’empare de la fiche d’établissement sur Google, et parfois du compte publicitaire.
Les signes d’une boîte mail piratée
D’après les listes de cybermalveillance et de Microsoft :
- vos « Messages envoyés » (« Éléments envoyés » dans Outlook) contiennent des messages que vous n’avez pas écrits, ou des clients reçoivent de vous des messages étranges ;
- des messages reçus disparaissent : une partie part dans la corbeille, les spams ou des dossiers peu utilisés ;
- des règles ou un transfert vers une adresse inconnue sont apparus ;
- vous recevez des alertes de connexion depuis un appareil inconnu ou depuis un autre pays ;
- le téléphone ou l’adresse e-mail de récupération ont changé ;
- votre mot de passe ne fonctionne plus.
Le plus sournois, c’est la règle de transfert : grâce à elle, l’escroc continue de recevoir une copie des messages même après le changement de mot de passe.
Boîte mail piratée : que faire dans la première heure
- Connectez-vous depuis un autre appareil dont vous êtes sûr et changez de mot de passe : choisissez-en un nouveau, que vous n’utilisez nulle part ailleurs. Si vous n’arrivez pas à vous connecter, récupérez l’accès par le formulaire officiel de votre messagerie.
- Vérifiez le téléphone et l’adresse de récupération dans les paramètres de sécurité et corrigez-les s’ils ne sont pas les vôtres.
- Fermez toutes les sessions sur les autres appareils, autrement dit déconnectez-vous de la messagerie partout, sauf sur votre propre téléphone ou ordinateur. Avant cela, faites des captures d’écran de la liste : ce sont des preuves. Chez Google, la liste se trouve dans « Gérer tous les appareils », les événements dans « Examiner l’activité liée à la sécurité » (aide Google).
- Supprimez les règles et le transfert ajoutés par l’escroc. Dans Gmail : icône Paramètres, « Voir tous les paramètres », onglet « Transfert et POP/IMAP », « Désactiver le transfert », puis « Enregistrer les modifications » (aide). Vérifiez aussi les filtres : eux aussi peuvent transférer des messages. Dans Outlook sur le web : « Paramètres », « Courrier », « Règles » (aide Microsoft) ; le transfert se désactive dans « Paramètres », « Transfert du courrier » (aide).
- Activez la double authentification (« validation en deux étapes » chez Google) : en plus du mot de passe, un code ou une confirmation sur le téléphone.
- Changez le mot de passe partout où vous utilisiez le même.
- Prévenez vos clients et fournisseurs par un autre canal : par téléphone ou par SMS, pas depuis cette boîte. Une seule phrase suffit : « Nous ne changeons jamais de coordonnées bancaires par mail, confirmez tout nouveau RIB par téléphone ». Commencez par ceux qui ont des factures en cours.
- Si de l’argent est parti ou si l’escroc écrit à vos clients en votre nom, appelez tout de suite votre banque et portez plainte : une entreprise le fait au commissariat ou à la brigade de gendarmerie, ou par courrier au procureur de la République (modèle de lettre). La plateforme en ligne THESEE est réservée aux particuliers (page du ministère de l’Intérieur) : elle peut servir à votre client, mais seulement s’il s’agit d’un particulier et que c’est lui qui a été escroqué.
- Si la boîte contenait des données de clients, il peut s’agir d’une violation de données personnelles. Vous devez alors la notifier à la CNIL dans les 72 heures après en avoir pris connaissance, sauf si elle est peu susceptible d’engendrer un risque pour les droits et libertés des personnes. Je ne suis pas juriste : pour votre cas, référez-vous à la page de la CNIL.
Si la messagerie de l’entreprise est sur Microsoft 365 ou Google Workspace et que vous avez plusieurs salariés, les étapes 1 à 4 reviennent à l’administrateur. Microsoft rappelle aussi qu’il ne faut pas envoyer le nouveau mot de passe par cette même messagerie et qu’il faut vérifier les applications qui ont accès à la boîte (guide Microsoft).
Si votre boîte n’a pas été piratée mais que votre adresse est usurpée
Changer le mot de passe ne sert alors à rien : les messages ne partent pas de votre boîte. Ce qui protège, c’est l’enregistrement DMARC dans les réglages du domaine (DNS). Il indique aux serveurs de messagerie des destinataires quoi faire des messages envoyés en votre nom qui échouent à la vérification : les distribuer normalement en vous envoyant seulement un rapport (politique none), les mettre en spam (quarantine) ou les rejeter (reject). Tant que la politique est none, les faux messages arrivent chez vos clients. Google conseille de commencer par none, de s’assurer grâce aux rapports que vos propres messages passent la vérification, et seulement ensuite de passer à quarantine puis à reject (aide Google Workspace). J’ai expliqué simplement ce que sont SPF, DKIM et DMARC dans l’article sur les e-mails qui arrivent en spam.
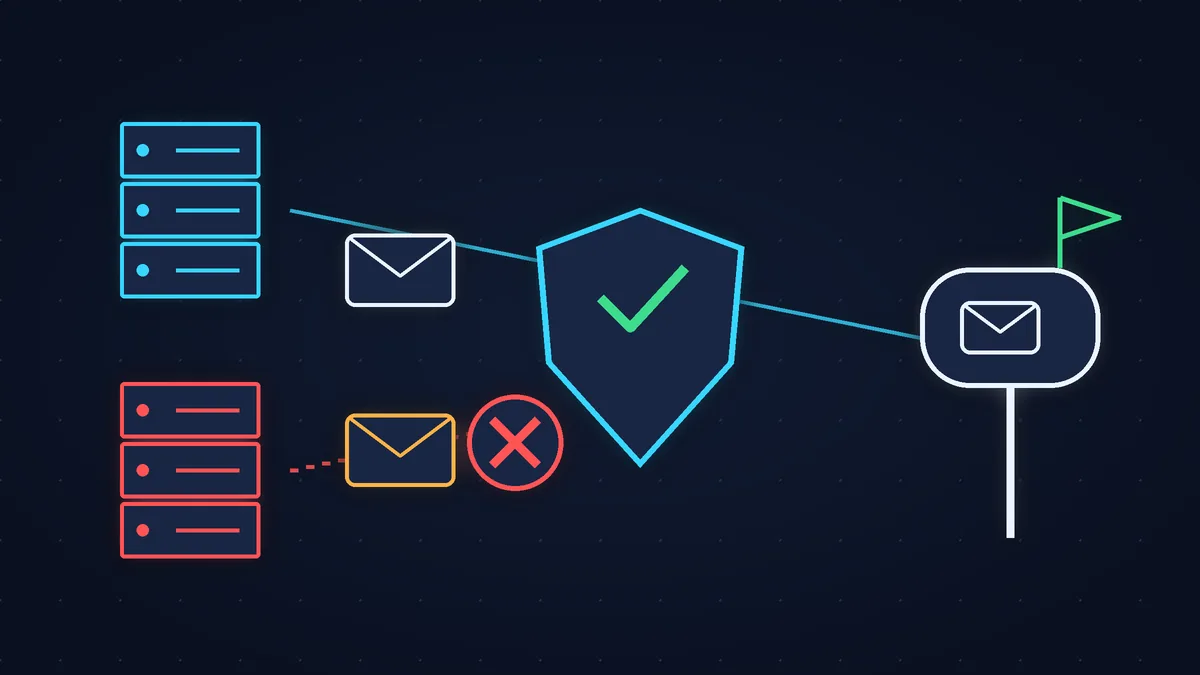
Contre une adresse ressemblante, DMARC ne peut rien : c’est le domaine de quelqu’un d’autre. La seule parade : que vos clients prennent l’habitude de vérifier par téléphone tout changement de coordonnées bancaires.
Booking, Meta et « l’appel de Google »
Récupérez d’abord la messagerie à laquelle le compte est lié, puis le compte lui-même.
- Booking.com. En mars 2025, Microsoft a décrit des messages envoyés aux hôtels au nom de Booking.com (« avis négatif », « confirmez votre compte ») avec un logiciel malveillant qui vole les mots de passe. Changez le mot de passe de l’Extranet (l’espace de gestion de l’hôtel sur Booking.com) et de la messagerie, activez la double authentification et contactez l’assistance partenaires de Booking.com.
- Meta (Facebook, Instagram). Ne passez que par l’adresse officielle facebook.com/hacked. Si des publicités que vous n’avez pas lancées sont diffusées, vérifiez les moyens de paiement.
- La fiche d’établissement Google. L’aide Google le dit clairement : Google ne vous demandera jamais votre code de validation, et il ne faut le communiquer à personne, même pas à ceux qui gèrent votre fiche (aide Google). Si l’on vous appelle pour vous faire dicter le code de validation, c’est une tentative de vol. Si la fiche a déjà été détournée, connectez-vous à votre compte Google et écrivez à l’assistance via le formulaire Google.
Les comptes Booking.com, Meta et Google, seule leur assistance peut vous les rendre : ni moi ni un autre prestataire ne pouvons le faire à votre place. Je peux vous aider à récupérer et à protéger la messagerie à laquelle ils sont liés, et à configurer la messagerie de votre domaine.
Checklist : fermer les portes à l’avance
- la double authentification est activée sur la messagerie et, quand c’est possible, une clé d’accès (connexion avec l’empreinte digitale ou le code PIN du téléphone ; selon l’aide Google, elle protège mieux contre le phishing) ;
- la messagerie, Booking, Meta et le logiciel de facturation ont des mots de passe différents ;
- le téléphone et l’adresse de récupération sont à jour et vous appartiennent ;
- les accès des anciens salariés et prestataires ont été supprimés ;
- SPF, DKIM et DMARC sont publiés pour le domaine ;
- vos clients savent qu’un nouveau RIB n’est valable qu’après un appel.
Quand passer la main
Faites appel à un spécialiste si vous ne savez pas depuis combien de temps l’escroc est dans la boîte, si la messagerie est sur votre domaine et que vous avez plusieurs salariés, ou si vous n’arrivez pas à récupérer l’accès à la messagerie. Si l’argent est déjà parti, la priorité, c’est la banque et la plainte, pas un prestataire. L’assistance publique commence par 17Cyber.
Si votre temps vaut plus
N’importe quel chef d’entreprise peut vérifier sa boîte et ses règles. Les enregistrements DNS du domaine, c’est autre chose : je peux les configurer pour vous, et nous passerons DMARC en quarantine puis en reject quand les rapports montreront que vos messages passent la vérification. C’est la configuration des formulaires et des e-mails, à partir de 35 € HT. Et pour que le domaine, les formulaires et le site soient surveillés en permanence, il y a la maintenance de site à partir de 79 € HT par mois.
Sources (vérifiées le 31 octobre 2026) : Rapport d’activité 2025, cybermalveillance.gouv.fr, 26 mars 2026, p. 36, 46-47, 53 ; Que faire en cas de piratage d’une boîte mail ?, cybermalveillance.gouv.fr, mis à jour le 5 octobre 2026 ; Répondre à un compte de messagerie compromis dans Microsoft 365, Microsoft, 3 juillet 2026 ; Phishing campaign impersonates Booking.com, Microsoft Threat Intelligence, 13 mars 2025 (en anglais) ; THESEE, ministère de l’Intérieur ; Porter plainte auprès du procureur, service-public.gouv.fr.
Vous préférez ne pas vous en occuper ?
Décrivez votre besoin en quelques mots. Je vous réponds sous un jour ouvré : ce qu'il faut faire, le prix et le délai.
Derniers articles