J’ai récemment analysé le site d’une entreprise qui vend elle-même des services de cybersécurité. Dans le navigateur, le site était impeccable. Mais dans le code source des pages, celui que lisent les robots des moteurs de recherche, il y avait un bloc publicitaire inséré par un tiers, rempli de liens. Dans le navigateur du visiteur, un script supprimait aussitôt ce bloc : ni les salariés ni les clients ne le voyaient. J’ai écrit à l’entreprise, je n’ai pas encore de réponse.
Je ne la nomme pas. Si cela arrive à des professionnels de la protection des sites, cela peut aussi vous arriver. Ci-dessous : comment fonctionne le spam SEO caché sur un site piraté, ce que vous risquez et comment regarder votre site avec les yeux de Google en 10-15 minutes.
Pas le temps de vous en occuper ?
Je trouve le spam caché, je nettoie les fichiers et la base de données, je ferme l’accès du pirate et j’envoie la demande d’examen à Google. Nettoyage à partir de 100 € HT, périmètre exact après diagnostic. Si vous préférez vérifier vous-même, tout est expliqué étape par étape ci-dessous.
Le spam SEO, et pourquoi votre site intéresse un pirate
Le spam SEO, ce sont des textes et des liens ajoutés à votre insu sur votre site pour gagner des positions dans les résultats de recherche : casino, médicaments, contrefaçons, crédits.
Pourquoi votre site ? Votre domaine a un historique et la confiance de Google, ce qu’un site de casino tout neuf n’a pas. Les sites piratés servent donc de support : les liens qu’ils portent sont revendus ou renvoient vers les pages du pirate. Vous payez l’hébergement, et votre site fait la publicité de quelqu’un d’autre.
En 2024, le scanner en ligne gratuit Sucuri SiteCheck a détecté 1 176 701 sites infectés, et 38,4 % d’entre eux contenaient du spam SEO ; des blocs de texte et de liens cachés ont été trouvés sur 114 318 sites. Tous les CMS sont concernés, pas seulement WordPress. Le scanner regarde le site de l’extérieur, comme un visiteur : il peut donc passer à côté d’un spam réservé aux robots.
Le spam japonais, dont j’ai parlé dans l’article Spam japonais dans Google : votre site est piraté, est de la même famille. Dans ce cas, ce sont des milliers de nouvelles pages ; ici, quelques liens glissés dans vos pages existantes.
Comment le spam est caché
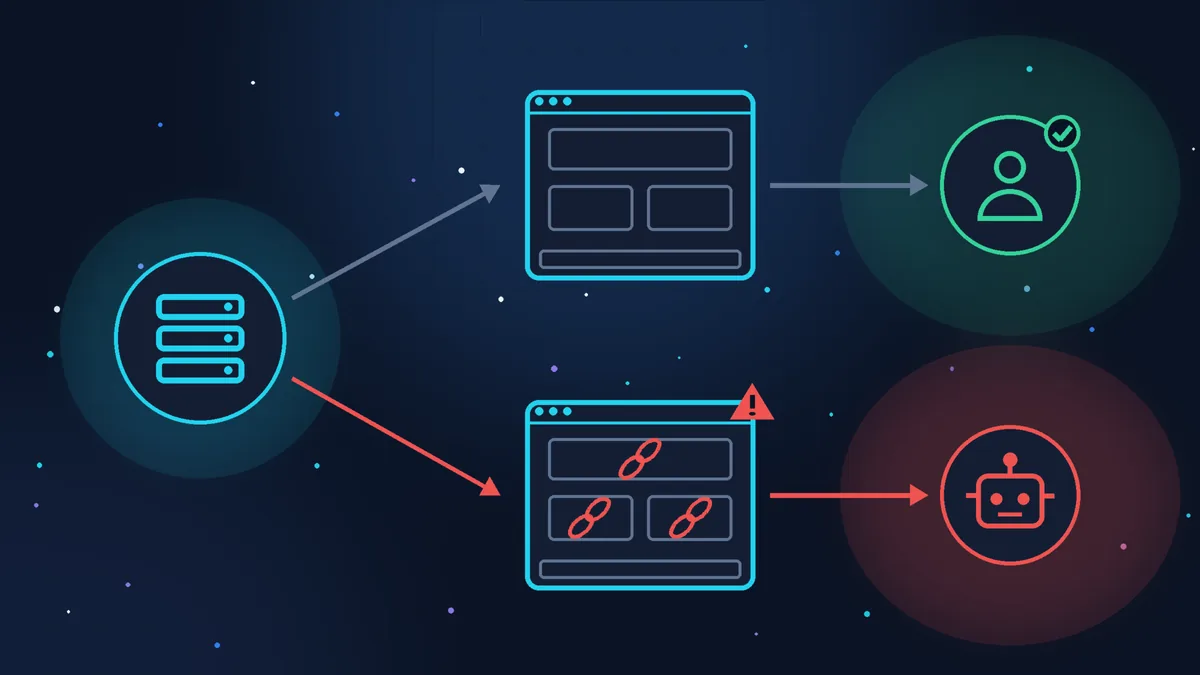
Google l’écrit dans ses règles : « Si un site est piraté, il n’est pas rare que le hacker utilise le cloaking pour que le propriétaire du site ait plus de mal à le détecter. » Le cloaking consiste à montrer des contenus différents aux internautes et aux robots. Voici les techniques décrites par Sucuri :

Réservé aux robots
Le navigateur et le robot s’identifient par une chaîne de caractères (user-agent). Si c’est Googlebot, le code renvoie le spam ; si c’est une personne, la page normale.

Selon l’adresse de Google
Un code plus rusé vérifie aussi l’adresse IP (l’adresse de l’ordinateur sur Internet) : seuls les vrais serveurs de Google reçoivent le spam.

Invisible à l’œil
Le spam est dans le code pour tout le monde, mais il est déplacé hors de l’écran, rendu invisible (taille nulle, display:none) ou supprimé par un script dans le navigateur.

Pas pour le propriétaire
Les personnes connectées à l’administration ne voient pas le spam. Le code peut aussi tenir compte d’autres indices sur le visiteur, par exemple la page d’où il arrive.
Ce code se loge dans les fichiers du thème, dans des fichiers du cœur de WordPress chargés à chaque ouverture de page, dans la base de données (invisible dans l’administration) ou dans le .htaccess (les réglages du serveur dans le dossier du site). C’est pourquoi supprimer un lien dans l’éditeur de page ne résout presque jamais rien.
Ce que risque un site piraté avec du spam SEO
- Le classement. Le texte et les liens cachés, le cloaking et le contenu piraté enfreignent les règles Google concernant le spam. Selon Google, ces sites « peuvent être moins bien classés dans les résultats ou ne pas y figurer du tout ».
- Des alertes dans la Search Console. Automatiquement dans le rapport « Problèmes de sécurité » (type de piratage « Piratage : injection de contenu »), ou manuellement par un spécialiste de Google dans « Actions manuelles », par exemple « Site infecté par du spam tiers ».
- La réputation. Vos clients ne voient pas ces liens parasites, mais Google, vos partenaires et les outils d’analyse de liens, eux, les voient.
- Une porte ouverte. Le pirate a eu accès au site : aujourd’hui des liens, demain une redirection vers un site frauduleux.
Vérifier votre site en 10-15 minutes
Il vous faut un accès à la Google Search Console (le service gratuit de Google pour les propriétaires de sites). Je montre comment la configurer dans l’article Votre site n’apparaît pas sur Google : trouver la cause pas à pas.
- Problèmes de sécurité et actions manuelles. Dans le menu de la Search Console, trouvez les rapports « Problèmes de sécurité » et « Actions manuelles ». S’il y a une entrée, le problème est confirmé : Google donne des exemples d’adresses, passez directement à la partie « Si vous en trouvez ».
- Inspection de l’URL : la page vue par Google. Collez l’adresse de votre page d’accueil dans la barre de recherche en haut de la Search Console. Ouvrez « Afficher la page explorée » : c’est le code que le vrai Googlebot a reçu lors de sa dernière exploration. Cliquez ensuite sur « Tester l’URL active », puis sur « Afficher la page testée » : cette version récente est demandée par un robot de Google distinct, réservé aux tests. Dans le code (HTML) des deux versions, recherchez (Ctrl+F ou Cmd+F) les mots casino, viagra, cialis, pharmacy, loan, replica, ainsi que des liens vers des sites inconnus. La requête part des adresses de Google : c’est donc la meilleure façon de repérer un cloaking basé sur l’adresse IP. Recommencez pour 2 ou 3 pages importantes.
- La recherche Google. Tapez
site:example.com casino(remplacez example.com par l’adresse de votre site), puis la même chose avec viagra, bet, loan. Aucune page ne doit afficher de mots étrangers à votre activité dans son titre ou sa description. - Les requêtes qui vous amènent des visiteurs. Dans le rapport « Performances », ouvrez l’onglet « Requêtes ». Si le site d’une boulangerie apparaît sur des recherches de paris en ligne ou de pilules, c’est un signal d’alerte.
- La comparaison, pour les plus avancés. Vous pouvez demander la page en vous présentant comme le robot de Google (remplacez example.com par l’adresse de votre site).
Sur Mac, dans l’application Terminal :
curl -sL -A "Googlebot" https://example.com/ | grep -i -o -E "casino|viagra|cialis|pharmacy"Sous Windows 10/11, dans l’Invite de commandes ou PowerShell :
curl.exe -sL -A "Googlebot" https://example.com/ | findstr /i "casino viagra cialis pharmacy"Si des mots apparaissent, examinez cette page dans l’Inspection de l’URL : des liens inconnus autour de ces mots signalent presque à coup sûr un piratage. Si rien n’apparaît, ce n’est pas une preuve : on reconnaît le vrai robot de Google à son adresse IP, et un code rusé fait la même chose.
En revanche, le rapport « Liens » ne vous aidera pas ici (il montre les liens qui pointent vers votre site, pas ceux qui en partent), pas plus que la Navigation sécurisée de Google (elle repère les virus et le phishing, mais en général pas les liens de spam).
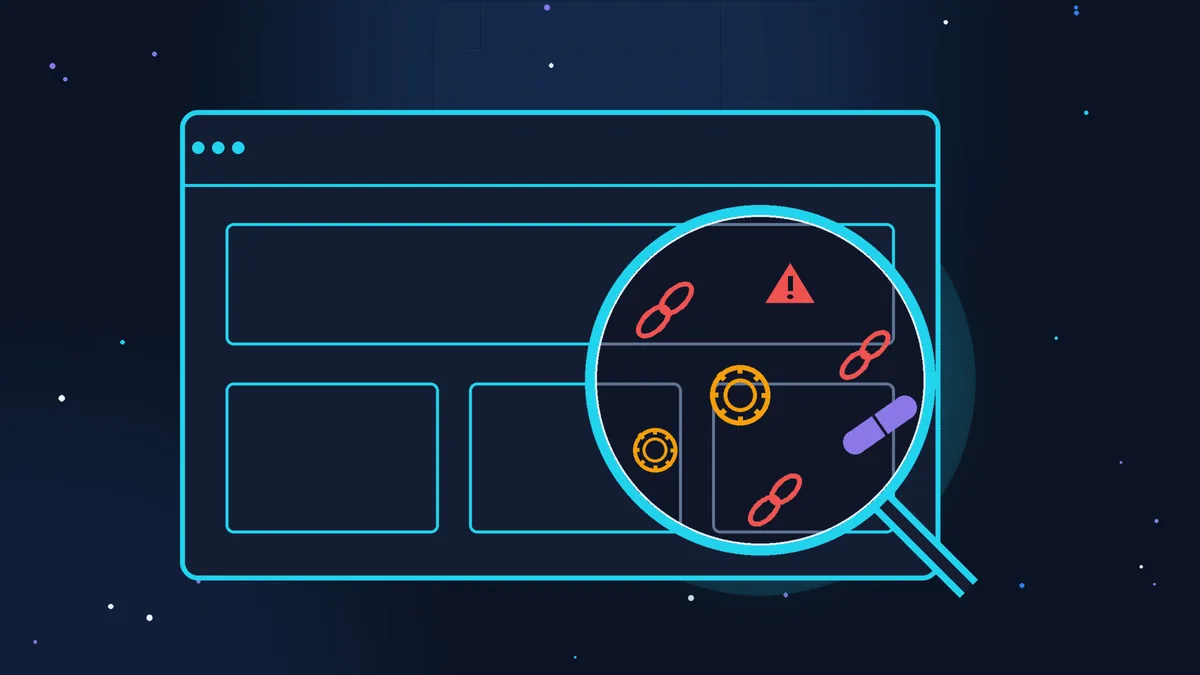
Pour les clients en maintenance de site, je contrôle une fois par jour les pages choisies avec mon propre outil de surveillance, à deux niveaux : le code source de la page et ce que le visiteur voit dans son navigateur. Pour le spam caché, les deux comptent : le bloc qu’un script retire chez le visiteur reste visible dans le code source, et le contenu qu’un script ajoute ou remplace après coup se voit dans le navigateur. Si un seul mot change sur la page ou si un nouveau script apparaît, je le sais au plus tard sous 24 heures.
Si vous en trouvez
- Gardez des preuves : captures d’écran, mots trouvés, adresses.
- Faites une sauvegarde complète du site (fichiers et base de données) avant de toucher à quoi que ce soit.
- Changez les mots de passe : administration, hébergement, FTP/SFTP (l’accès aux fichiers). Si vous changez le mot de passe de la base de données, il faut aussi le modifier dans le fichier
wp-config.php, sinon le site ne s’affichera plus : si vous ne savez pas où c’est, laissez ce point à un spécialiste. Supprimez les administrateurs inconnus. - Trouvez et supprimez le code dans le thème, le cœur, la base de données, le
.htaccess. Le plus sûr est de réinstaller le cœur, le thème et les extensions à partir de copies saines. Les modifications faites directement dans le thème seront alors perdues : d’où la sauvegarde d’abord. Ne supprimez pas au hasard les fichiers que vous ne connaissez pas. - Mettez tout à jour et fermez la porte d’entrée (vieille extension, mot de passe qui a fuité).
- Demandez à Google de revérifier. Si une entrée figurait dans « Problèmes de sécurité » ou « Actions manuelles », cliquez sur « Demander un examen » et décrivez ce que vous avez fait. D’après l’aide de Google, l’examen peut prendre entre quelques jours et quelques semaines. S’il n’y avait aucune entrée, cliquez sur « Demander une indexation » dans l’Inspection de l’URL pour les pages principales.
Si vous ne savez pas par où commencer, le service public gratuit 17Cyber (police, gendarmerie et Cybermalveillance.gouv.fr) propose un diagnostic et des conseils, et vous oriente si besoin vers un professionnel.
Checklist
- la vérification de la partie ci-dessus se refait une fois par mois, et tout de suite après toute anomalie : requêtes étrangères à votre activité, e-mails sur du spam, chute du trafic ;
- les mots de passe de l’administration, de l’hébergement et du FTP sont uniques, aucun administrateur inconnu ;
- WordPress, le thème et les extensions sont à jour ;
- il existe une sauvegarde récente du site à partir de laquelle restaurer.
Si votre temps est précieux
Les étapes 1 à 4 de la vérification sont à la portée de tout propriétaire de site, et elles répondent honnêtement à la question « y a-t-il un problème ? ». Les autres signes de piratage sont dans l’article Site WordPress piraté : les premiers signes.
Si vous préférez vous occuper de votre activité plutôt que du code d’un inconnu, Zen Webmaster prend en charge la partie technique : recherche de la cause, nettoyage des fichiers et de la base de données, correction de la faille et demande d’examen auprès de Google. Le nettoyage de site contre les virus est proposé à partir de 100 € HT, périmètre exact après diagnostic.
Sources (vérifiées le 31 octobre 2026) : Règles concernant le spam dans la Recherche sur le Web Google, Google Search Central ; Rapport sur les problèmes de sécurité, Rapport sur les actions manuelles, Outil d’inspection d’URL, Rapport sur les liens, Aide sur la Search Console ; Valider les requêtes des robots d’exploration et des extracteurs Google, Robots d’exploration communs de Google, Google ; SiteCheck 2024 Threat Report, Sucuri (en anglais) ; Hiding Spam from Ahrefs and Majestic, Sucuri, 4 janvier 2016 (en anglais) ; Clever SEO Spam Injection, Sucuri, 17 décembre 2018 (en anglais) ; Google Sees Spam, You See Your Site, Sucuri, 8 janvier 2026 (en anglais) ; Corriger le piratage de mots clés et de liens dissimulés, Google web.dev.
Vous préférez ne pas vous en occuper ?
Décrivez votre besoin en quelques mots. Je vous réponds sous un jour ouvré : ce qu'il faut faire, le prix et le délai.
Derniers articles