Le 26 octobre, j’ai reçu une demande par le formulaire de contact de mon site. Le client voulait une maintenance WordPress au mois : mises à jour, sauvegardes quotidiennes, sécurité. Il demandait un tarif mensuel fixe et une date de début, et en bas du message il avait joint un lien vers le « descriptif du projet ». La demande portait le nom d’une personne réelle et le site d’une vraie entreprise française. Le site s’affichait, l’entreprise existait. Qu’est-ce qui pouvait mal tourner ? Je vous raconte.
C’était presque certainement du phishing par formulaire de contact, ou hameçonnage : une tentative de pousser quelqu’un, par la ruse, à ouvrir un lien, donner un mot de passe ou lancer un fichier. J’ai tout de suite compris que le lien était malveillant, c’est pourquoi je ne l’ai pas ouvert. J’ai analysé la demande le jour même, et je n’ai examiné le lien en détail que plus tard, quand j’ai décidé de partager cette histoire. Voici pourquoi cette fausse demande de devis avait l’air authentique, ce qui l’a trahie et comment vérifier ce type de demande en une minute, sans rien ouvrir.
Pas le temps de vous en occuper ?
En maintenance, je surveille le formulaire, les mises à jour et la sécurité de votre site, à partir de 79 € HT par mois. Si vous préférez le faire vous-même, tout est expliqué étape par étape ci-dessous.
Ce que j’ai reçu
La structure de la demande, sans données personnelles (je ne publie ni le nom, ni l’entreprise, ni les adresses, ni le lien : ils ont très probablement été volés, et le lien peut être dangereux) :
- Nom : le vrai nom d’une personne réelle ;
- Site : le vrai site d’une entreprise française ;
- Téléphone : un mobile français, en 06 ;
- E-mail : une adresse sur un domaine étranger inconnu, différent du site de l’entreprise ;
- Message : une reformulation de mon propre service et une question sur le prix ;
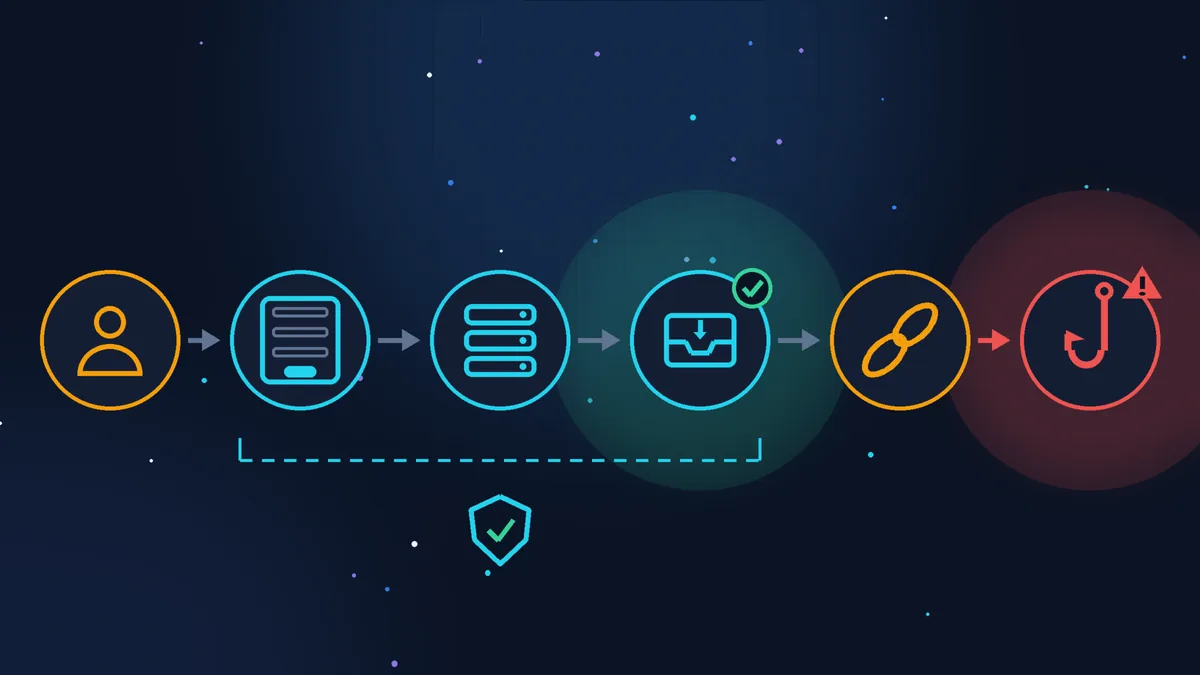
- Descriptif : un lien vers un service qui ressemble à un site de partage de fichiers, avec mon nom dans l’adresse, comme si le cahier des charges avait été préparé pour moi.
La demande a passé le reCAPTCHA et est partie comme n’importe quelle autre. Seul mon logiciel de messagerie l’a classée en spam.
Pourquoi la demande avait l’air vraie et ce qui l’a trahie
Le message venait de mon propre site. Une personne a rempli le formulaire, mais c’est mon serveur qui a envoyé l’e-mail depuis mon adresse : toutes les vérifications de messagerie (SPF, DKIM : des signatures qui confirment que le message a bien été envoyé par le vrai serveur du domaine ; plus de détails dans l’article sur SPF, DKIM et DMARC) sont donc passées : le message est réellement le mien. Les filtres n’avaient plus que le texte pour juger. Microsoft a déjà décrit ce schéma en 2021 : les messages envoyés par les formulaires des entreprises elles-mêmes ressemblent à une demande client ordinaire et arrivent donc plus souvent dans la boîte de réception.
Le captcha n’a rien empêché non plus, et c’est normal. Le reCAPTCHA évalue si le comportement ressemble à celui d’un robot. Une personne qui remplit elle-même le formulaire passe. Une protection contre les robots ne protège pas contre les humains.

E-mail hors de l’entreprise
Le site de l’entreprise est sur un domaine, l’e-mail sur un autre, totalement inconnu. Un vrai salarié écrit depuis son adresse professionnelle, ou explique au moins pourquoi il ne le fait pas.

Le projet uniquement par lien
Tout le fond de la demande est caché derrière un lien, et le texte se contente de reformuler votre propre service.

Votre nom dans l’adresse
Le lien a été fabriqué rien que pour vous. Cela n’apporte rien au projet, mais indique à l’expéditeur que vous l’avez ouvert.
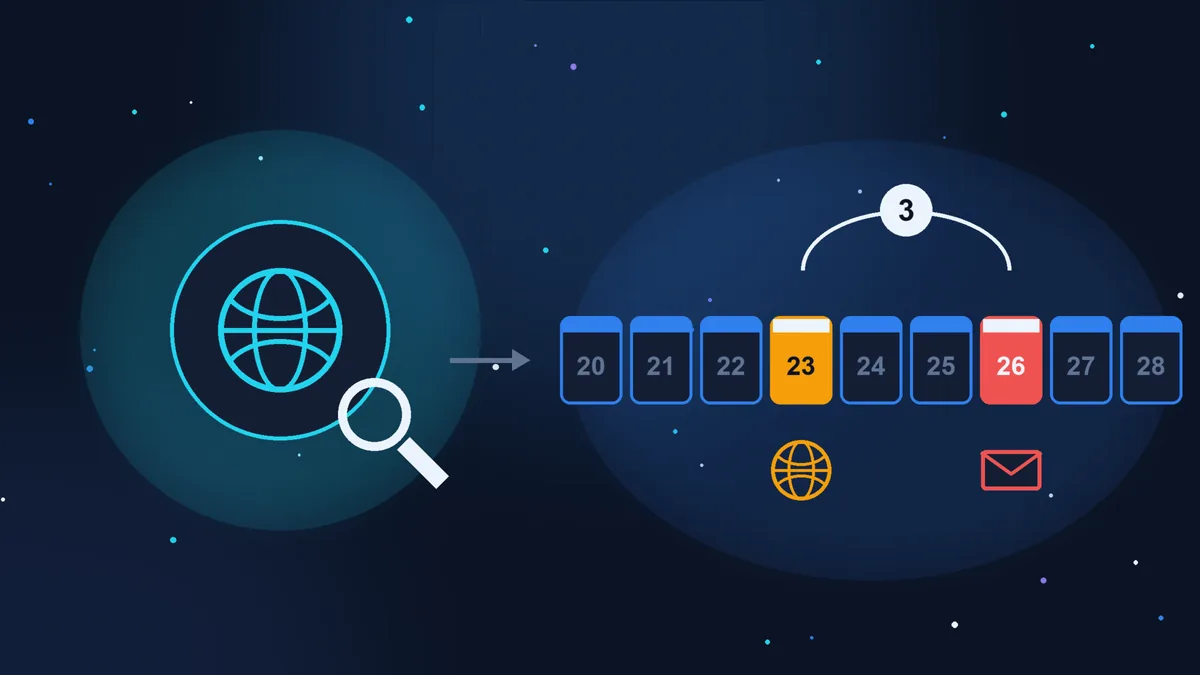
J’ai ensuite vérifié les domaines sans rien ouvrir (la méthode est expliquée plus bas). Le domaine du lien avait été enregistré le 23 octobre, trois jours avant la demande, et le domaine de l’adresse e-mail a été suspendu par son registre le 27 octobre.
Phishing par formulaire de contact : le nom de l’attaque et ce qui se cache derrière le lien
Le terme général est l’ingénierie sociale : on trompe une personne au lieu de pirater un logiciel. S’y ajoute l’usurpation d’identité : le nom et l’entreprise de quelqu’un d’autre, pour que la demande passe votre propre vérification. En anglais, on parle de contact form phishing ou de fake RFQ (fausse demande de prix). D’après les données de Fortra relayées le 16 octobre 2026 par Help Net Security, les e-mails malveillants contenant le mot RFQ (demande de prix) ont été multipliés par 12 entre octobre 2025 et septembre 2026.
Ce que l’on trouve généralement derrière ce type de lien :
- Une fausse page de connexion. Un « portail de documents » vous demande de vous connecter avec Microsoft ou Google, et le mot de passe part chez l’escroc. Toujours selon Fortra, c’était le scénario de près de 73 % de ces e-mails. Une fois dans la messagerie, les escrocs y cherchent les factures et les coordonnées bancaires, puis écrivent à vos clients en votre nom.
- Un fichier malveillant. Une archive « avec le cahier des charges » qui contient un programme. C’est ainsi que fonctionnaient les campagnes IcedID (2021) et ZipLine (Check Point, 2025).
- Un long échange. Dans ZipLine, les escrocs ont correspondu pendant environ deux semaines comme de vrais partenaires et ont même demandé de signer un accord de confidentialité (NDA) avant d’envoyer le fichier.
Comment vérifier une demande suspecte en une minute
- N’ouvrez ni les liens ni les fichiers de la demande, même « juste pour voir ».
- Vérifiez l’entreprise par ses coordonnées officielles, pas par celles de la demande. Trouvez vous-même son site avec un moteur de recherche et appelez le numéro qui y figure : « Un de vos collaborateurs nous a-t-il écrit le 26 octobre ? ». Le numéro et l’e-mail de la demande ne prouvent rien.
- Vérifiez l’âge du domaine du lien et de l’adresse e-mail. Pour .com, .net, .online et les autres extensions génériques : ICANN Lookup, ligne de la date de création. Pour .fr : le Whois de l’Afnic. Pour les autres pays, commencez aussi par ICANN Lookup ; sans réponse, cherchez « whois » suivi de l’extension. C’est une interrogation du registre, le site lui-même ne s’ouvre pas. Un enregistrement datant de quelques jours ou de quelques semaines est un signal fort.
- Demandez le cahier des charges en texte, directement dans l’e-mail. Pour un vrai client, ce n’est pas compliqué. Un escroc disparaît en général ou insiste pour le lien.
« Et si je l’ouvre en navigation privée ? » La navigation privée se contente de ne pas garder l’historique et de ne pas utiliser vos sessions ouvertes. Elle ne protège ni d’un fichier malveillant ni d’une faille du navigateur, et un lien personnalisé signalera quand même à l’expéditeur que vous l’avez ouvert. Si vous voulez vraiment savoir ce qu’il y a derrière, laissez un service l’ouvrir à votre place :
- urlscan.io ouvre l’adresse de son côté et montre une capture de la page. Par défaut, l’analyse est publique. Choisissez le mode Private pour être seul à voir votre lien ; dans ce mode, le choix du pays depuis lequel l’adresse est ouverte est réservé à l’offre payante ;
- VirusTotal vérifie l’adresse dans les bases des antivirus. Le rapport est public : tous les utilisateurs du service verront l’adresse, il vaut donc mieux vérifier un lien qui contient votre nom avec urlscan.io en mode Private ;
- Google Safe Browsing (Navigation sécurisée) indique si le site est connu comme dangereux. Un domaine récent y est généralement encore propre, donc « aucun problème détecté » ne veut pas dire « sans danger ».
Le service suit lui aussi le lien, mais depuis son propre serveur : l’expéditeur verra la visite d’un scanner, pas votre ordinateur ni votre adresse e-mail.
Voici comment cela s’est passé chez moi. J’ai vérifié le lien le 31 octobre, en commençant cet article, avec urlscan.io en mode Private. Le service affichait un historique du site sur près de six ans et aucun verdict malveillant, mais personne n’avait encore analysé l’adresse précise contenant mon nom. Autrement dit, « aucun verdict » ne veut pas encore dire « sans danger ». Et l’analyse s’est terminée par une erreur : le domaine ne répondait déjà plus. Il n’aura fonctionné que quelques jours tout au plus. Ces liens disparaissent vite, il faut donc les vérifier tout de suite.
Ce qu’il y avait derrière le lien, je ne le sais toujours pas. L’historique montre que le domaine est ancien, mais qu’il a été réenregistré le 23 octobre. C’est probablement une astuce : les filtres font davantage confiance à un domaine qui a un passé qu’à un domaine tout neuf.
Et ne transférez pas un lien suspect à vos collègues ou à vos clients pour leur dire « regardez ce que j’ai reçu ». Les filtres de messagerie comparent les adresses présentes dans le texte aux listes noires, et un tel message peut être bloqué. C’est aussi pour cette raison que je ne donne ici ni le lien ni les domaines.
Si vous avez déjà cliqué ou saisi votre mot de passe
- Changez immédiatement le mot de passe de ce service, et partout où vous l’utilisiez aussi. C’est ce que recommande Cybermalveillance.gouv.fr.
- Activez la validation en deux étapes (un code sur le téléphone en plus du mot de passe) et fermez toutes les sessions ouvertes sur d’autres appareils. Cherchez la rubrique sécurité de votre messagerie : Google propose une marche à suivre pour un compte piraté, Microsoft une procédure similaire dans l’aide de son compte.
- Cherchez dans votre messagerie des règles de transfert vers des adresses inconnues et des messages étranges dans les « Éléments envoyés » (ou « Messages envoyés ») : c’est ainsi que les escrocs restent dans la boîte après un changement de mot de passe.
- Si vous avez téléchargé et ouvert un fichier, déconnectez l’ordinateur du réseau et analysez-le avec un antivirus ; un ordinateur professionnel, mieux vaut le confier à un spécialiste.
- Conservez le message comme preuve, ne le supprimez pas.
- Si la messagerie contenait des données de clients (demandes, factures), il peut s’agir d’une violation de données personnelles. Elle doit être notifiée à la CNIL dans les 72 heures, sauf si elle est peu susceptible d’engendrer un risque pour les droits et libertés des personnes concernées. Je ne suis pas juriste, référez-vous à la page de la CNIL.
- Si vous avez communiqué vos coordonnées bancaires, appelez tout de suite votre banque et faites opposition sur la carte.
- Si quelqu’un écrit déjà à vos clients en votre nom ou si de l’argent a été débité, portez plainte auprès de la police ou de la gendarmerie.
En cas de doute sur la marche à suivre, il existe une assistance publique en ligne : 17Cyber.
Où signaler
- le message : à Signal Spam (service associé à la CNIL) ;
- l’adresse du faux site : à Phishing Initiative ; après vérification, elle est transmise pour blocage dans les navigateurs ;
- l’entreprise dont le nom a été usurpé : à son numéro officiel.
Arnaque par formulaire de contact : ce qu’il faut régler sur le site
Soyons honnêtes : on ne peut pas éliminer complètement ce genre de demandes. Un formulaire existe justement pour que n’importe qui puisse vous écrire. Mais on peut en réduire le flux :
- un champ piège (honeypot) : un champ invisible que seuls les programmes remplissent. Inutile contre les humains, mais il bloque les envois en masse ;
- le contrôle des liens dans le message : signaler ou refuser les demandes qui contiennent des liens. Un vrai client se contente du texte ;
- une limite de fréquence : pas plus de quelques envois par heure depuis une même adresse IP (l’adresse de l’ordinateur sur Internet) ;
- pas de réponse automatique avec le texte de la demande : si le formulaire envoie une copie du message à l’adresse saisie, un escroc peut utiliser votre site pour envoyer son propre texte à n’importe qui ;
- un Reply-To tiré de la demande : l’e-mail du formulaire part de votre adresse, et la réponse va à l’adresse du client. Ainsi, en cliquant sur « Répondre », vous voyez tout de suite le domaine inconnu.
Pour en savoir plus sur les piratages et leurs premiers signes, lisez l’article « Site WordPress piraté : les premiers signes », et pour comprendre pourquoi il ne faut pas repousser les mises à jour, l’analyse de la faille PHP2Shell.
Checklist d’une demande suspecte
- l’e-mail ne correspond pas au site de l’entreprise ;
- le fond de la demande n’est accessible que par un lien ou un fichier ;
- votre nom figure dans l’adresse du lien ;
- le domaine du lien ou de l’e-mail a été enregistré récemment (ICANN Lookup, Whois de l’Afnic) ;
- l’entreprise, jointe à son numéro officiel, n’est pas au courant de la demande ;
- le lien n’a été ni ouvert ni transféré ; si besoin, il a été vérifié tout de suite avec urlscan.io en mode Private ;
- le message a été signalé à Signal Spam, l’entreprise a été prévenue.
Si votre temps vaut plus
N’importe quel propriétaire de site peut vérifier une demande avec cette liste, cela prend quelques minutes. Si le mot de passe a déjà été saisi ou le fichier ouvert, mieux vaut ne pas rester seul face au problème : tout se joue sur la rapidité. Et pour régler le formulaire afin de recevoir moins de demandes parasites, puis le surveiller, vous pouvez me le confier : la maintenance de site à partir de 79 € HT par mois, ou ponctuellement la configuration des formulaires et des e-mails à partir de 35 € HT.
Sources (vérifiées le 31 octobre 2026) : Que faire en cas de phishing ou hameçonnage ?, Cybermalveillance.gouv.fr ; Investigating a unique « form » of email delivery for IcedID malware, Microsoft, 9 avril 2021 (en anglais) ; ZipLine phishing campaign, Check Point Research, 26 août 2025 (en anglais) ; Hackers disguise phishing as promising business opportunities, Help Net Security, 16 octobre 2026, d’après les données de Fortra (en anglais) ; reCAPTCHA v3, Google ; Scan Visibility Levels, urlscan.io (en anglais) ; Domain Blocklist, Spamhaus (en anglais).
Vous préférez ne pas vous en occuper ?
Décrivez votre besoin en quelques mots. Je vous réponds sous un jour ouvré : ce qu'il faut faire, le prix et le délai.
Derniers articles