Уявімо, що дзвонить постійний клієнт: «Отримав ваш лист про новий RIB, переказувати вже туди?». Ви жодного листа не писали. А він прийшов з вашої адреси, з вашим підписом, як відповідь у справжньому листуванні про справжній рахунок.
За звітом cybermalveillance.gouv.fr за 2025 рік, злам акаунтів став загрозою номер один для підприємств і асоціацій у Франції: 21 % їхніх звернень по допомогу, а самих таких звернень на 52 % більше, ніж роком раніше. Якщо вам зламали робочу пошту, нижче: як це зрозуміти і що робити крок за кроком.
Немає часу розбиратися?
Перевірю пошту вашого домену й налаштую SPF, DKIM і DMARC: перший крок до того, щоб підробки від вашого імені відхилялися. Від 35 € HT. Якщо хочете зробити самі, нижче все покроково.
Один лист, три різні ситуації

Скриньку зламано
Зловмисник увійшов у вашу пошту й пише з неї. Ознака: лист продовжує справжнє листування, знає суми й номери рахунків.

Адресу підроблено
У скриньку ніхто не входив: лист надіслано з чужого сервера, а в полі «Від» вписано вашу адресу. Зазвичай це масова розсилка без подробиць про ваші справи.

Схожа адреса
Адреса відрізняється однією літерою або закінченням домену. Якщо в листі є деталі вашої угоди, їх могли взяти зі зламаної пошти клієнта, а не вашої.
Попросіть клієнта переслати лист і порівняйте адресу з вашою літера за літерою, потім зазирніть у «Надіслані». Якщо лист там або повторює ваше листування, вважайте скриньку зламаною.
Чому зламують саме пошту
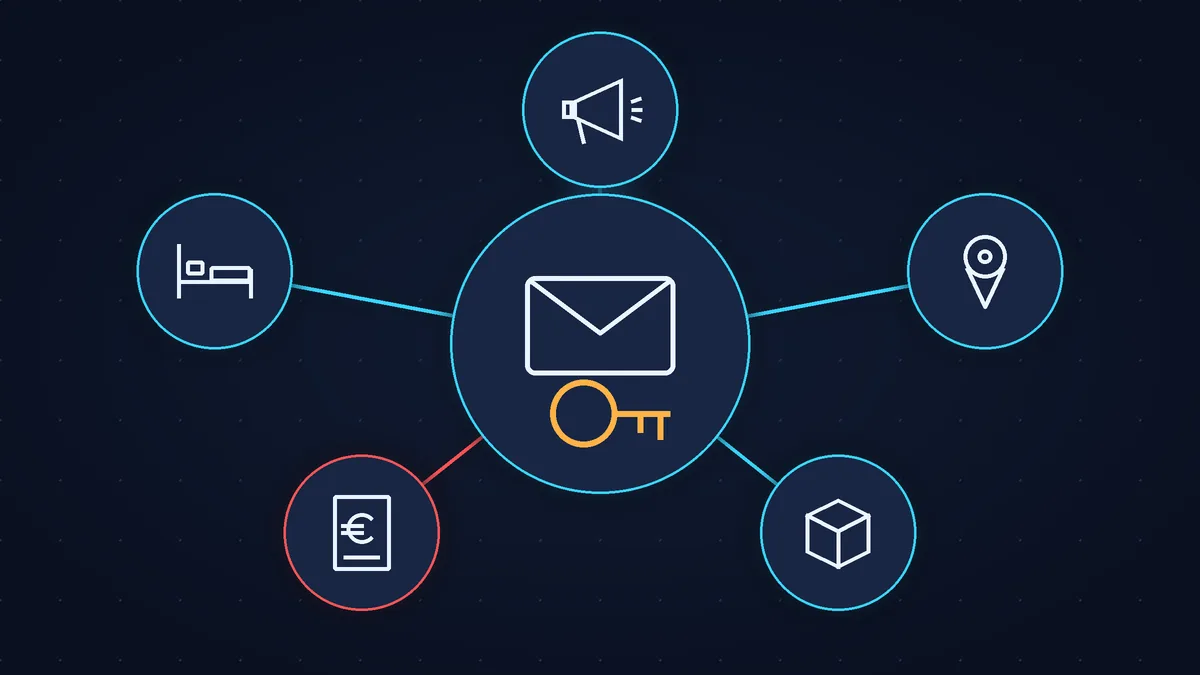
У пошті рахунки й листування з клієнтами, а через неї скидають паролі інших акаунтів: за словами cybermalveillance, злам пошти відкриває шлях до захоплення інших акаунтів і шахрайства з переказами. Скриньку крадуть через підроблену сторінку входу (як у розібраній мною заявці з посиланням на ТЗ), простий пароль або пароль, що витік з іншого сайту.
У тому самому звіті зібрано типові випадки 2025 року:
- робоча пошта Microsoft 365: фахівці з позначкою ExpertCyber виїжджають на такі злами регулярно;
- програма для виставлення рахунків: у ній змінювали реквізити, і клієнти платили шахраям;
- Booking.com у готелів: гостям писали з фішинговими посиланнями;
- Meta Business: через нього можна запустити шахрайську рекламу;
- Colissimo Entreprise: збитки на кілька тисяч євро;
- дзвінок «консультанта Google My Business»: надсилає посилання або просить код підтвердження і забирає профіль компанії в Google, а іноді й рекламний акаунт.
Ознаки, що вам зламали робочу пошту
За списками cybermalveillance і Microsoft:
- у «Надісланих» листи, яких ви не писали, або клієнти отримують від вас дивні листи;
- зникають вхідні: частина листів іде в «Кошик», «Спам» або в папки, які ви рідко відкриваєте;
- з’явилися правила чи пересилання на незнайому адресу;
- приходять сповіщення про вхід з незнайомого пристрою або з іншої країни;
- змінилися резервний телефон чи резервна пошта;
- не вдається увійти зі своїм паролем.
Найпідступніше тут правило пересилання: з ним зловмисник отримує копії листів і після зміни пароля.
Що робити в першу годину
- Увійдіть з іншого пристрою, у якому впевнені, і змініть пароль на новий, який ви ніде раніше не використовували. Якщо увійти не вдається, відновлюйте доступ через офіційну форму своєї пошти.
- Перевірте резервний телефон і пошту в налаштуваннях безпеки й виправте, якщо вони чужі.
- Завершіть усі сеанси на інших пристроях, тобто вийдіть з пошти скрізь, крім свого телефона чи комп’ютера. Перед цим зробіть знімки екрана зі списком: це докази. У Google список у розділі «Керувати пристроями», події в «Переглянути події системи безпеки» (довідка Google).
- Видаліть чужі правила й пересилання. У Gmail: значок налаштувань, «Переглянути всі налаштування», вкладка «Пересилання й POP/IMAP», «Вимкнути пересилання» (довідка). Перевірте й фільтри: вони теж уміють пересилати листи. В Outlook у браузері: «Настройки», «Пошта», «Правила» (довідка Microsoft); пересилання вимикають у «Настройки», «Пересилання пошти» (довідка).
- Увімкніть двохетапну перевірку: окрім пароля, код або підтвердження на телефоні.
- Змініть пароль скрізь, де стояв такий самий.
- Попередьте клієнтів і постачальників іншим каналом: телефоном або SMS, а не з цієї скриньки. Однією фразою: «Реквізити листом ми не змінюємо, будь-який новий RIB підтверджуйте дзвінком». Спершу тих, у кого зараз є неоплачені рахунки.
- Якщо пішли гроші або шахрай пише клієнтам від вашого імені, одразу дзвоніть у банк і подавайте заяву (plainte): компанія робить це в поліції чи жандармерії або листом прокурору (зразок листа, французькою). Онлайн-платформа THESEE лише для приватних осіб (сторінка МВС Франції, французькою): вона підійде вашому клієнтові, лише якщо він приватна особа й постраждав саме він.
- Якщо у скриньці були дані клієнтів, це може бути витоком персональних даних. CNIL повідомляють протягом 72 годин з моменту, коли ви дізналися про витік, крім випадку, коли він навряд чи створить ризик для прав і свобод людей. Я не юрист, тож звіртеся зі сторінкою CNIL (французькою).
Якщо пошта компанії на Microsoft 365 або Google Workspace і у вас кілька працівників, кроки 1-4 виконує адміністратор. Microsoft окремо нагадує: новий пароль не надсилати тією самою поштою і перевірити застосунки з доступом до скриньки (посібник Microsoft, англійською).
Якщо скриньку не зламували, а адресу підробили
Тут змінювати пароль марно: листи йдуть не з вашої скриньки. Захищає запис DMARC у налаштуваннях домену (DNS). Він підказує поштовим серверам одержувачів, що робити з листами від вашого імені, які не пройшли перевірку: доставити як звичайно й лише надіслати вам звіт (політика none), перемістити в спам (quarantine) або відхилити (reject). Поки стоїть none, підробки до клієнтів доходять. Google радить починати з none, за звітами переконатися, що ваші власні листи проходять перевірку, і лише потім переходити до quarantine і reject (довідка Google Workspace, англійською). Що таке SPF, DKIM і DMARC простими словами, я розбирав у статті про листи в спамі.
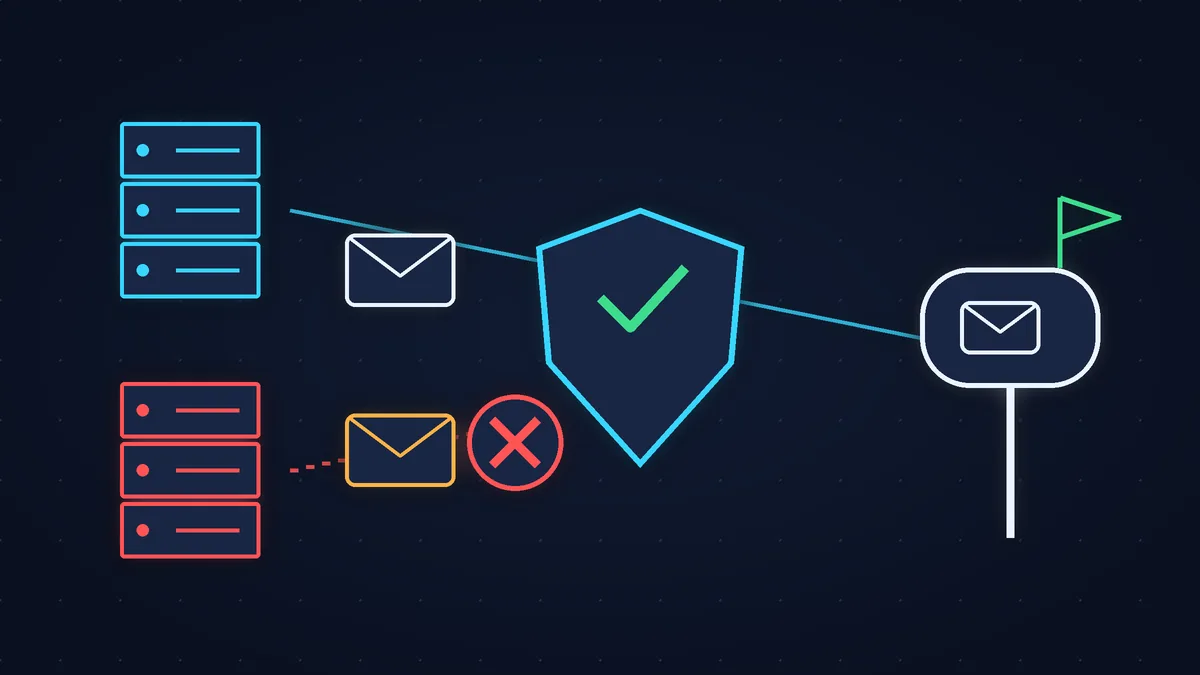
Від схожої адреси DMARC не врятує: це чужий домен. Тут допомагає лише звичка клієнтів звіряти реквізити дзвінком.
Booking, Meta і «дзвінок від Google»
Спершу поверніть пошту, до якої прив’язано акаунт, потім сам акаунт.
- Booking.com. У березні 2025 року Microsoft описала листи готелям під виглядом Booking.com («поганий відгук», «підтвердьте акаунт») із програмою, що краде паролі. Змініть пароль Extranet (особистого кабінету готелю на Booking.com) і пошти, увімкніть двохетапну перевірку і зверніться до служби підтримки партнерів Booking.com.
- Meta (Facebook, Instagram). Відновлюйте лише через офіційну адресу facebook.com/hacked. Якщо показується реклама, яку ви не запускали, перевірте способи оплати.
- Профіль компанії в Google. У довідці Google сказано прямо: Представники Google ніколи не просять повідомити їм код підтвердження, і код не можна давати нікому, навіть тим, хто керує вашим профілем (довідка Google). Дзвінок із проханням продиктувати код підтвердження означає крадіжку. Якщо профіль уже забрали, увійдіть у свій обліковий запис Google і напишіть у підтримку через форму Google.
Самі акаунти Booking.com, Meta і Google повертає лише їхня підтримка: ні я, ні інший підрядник не зробимо цього за вас. Я можу допомогти повернути й захистити пошту, до якої вони прив’язані, і налаштувати пошту домену.
Чеклист: як зачинити двері заздалегідь
- на пошті ввімкнено двохетапну перевірку, а де можна, ключ доступу (вхід відбитком пальця або PIN-кодом телефона, за довідкою Google він краще захищає від фішингу);
- у пошти, Booking, Meta і програми рахунків різні паролі;
- резервний телефон і пошта актуальні й належать вам;
- у колишніх працівників і підрядників доступи видалено;
- для домену опубліковано SPF, DKIM і DMARC;
- клієнти знають: новий RIB лише після дзвінка.
Коли не витрачати час самому
До фахівця варто звернутися, якщо незрозуміло, як давно зловмисник у скриньці, якщо пошта на вашому домені й працівників кілька, або якщо доступ до пошти повернути не вдається. Якщо гроші вже пішли, насамперед банк і plainte, а не підрядник. Державна допомога починається з 17Cyber (французькою).
Якщо час дорожчий
Скриньку й правила перевірить будь-який власник. З DNS-записами домену інакше: їх я налаштую за вас, а перехід DMARC до суворого режиму зробимо, коли звіти покажуть, що ваші листи проходять перевірку. Це налаштування форм і пошти від 35 € HT. А щоб за доменом, формами й сайтом стежили постійно, є обслуговування сайту від 79 € HT на місяць.
Джерела (перевірено 31.10.2026): Rapport d’activité 2025, cybermalveillance.gouv.fr, 26.03.2026, с. 36, 46-47, 53 (французькою); Que faire en cas de piratage d’une boîte mail ?, cybermalveillance.gouv.fr, оновлено 05.10.2026 (французькою); Respond to a compromised email account in Microsoft 365, Microsoft, 03.07.2026; Phishing campaign impersonates Booking.com, Microsoft Threat Intelligence, 13.03.2025; THESEE, МВС Франції; Porter plainte auprès du procureur, service-public.gouv.fr.
Не хочете розбиратися самі?
Опишіть задачу кількома словами. Відповім протягом робочого дня: що потрібно зробити, скільки це коштує і скільки триватиме.
Останні статті