Например, звонит постоянный клиент: «Получил ваше письмо про новый RIB, перевести уже туда?». Вы никакого письма не писали. А оно пришло с вашего адреса, с вашей подписью, ответом в настоящей переписке про настоящий счёт.
По отчёту cybermalveillance.gouv.fr за 2025 год, взлом аккаунтов стал угрозой номер один для предприятий и ассоциаций во Франции: 21 % их обращений за помощью, а самих таких обращений на 52 % больше, чем годом раньше. Ниже: как понять, взломан ли ваш ящик, и что делать по порядку.
Нет времени разбираться?
Проверю почту вашего домена и настрою SPF, DKIM и DMARC: первый шаг к тому, чтобы подделки от вашего имени отклонялись. От 35 € HT. Если хотите сделать сами, ниже всё по шагам.
Одно письмо, три разные ситуации

Ящик взломан
Злоумышленник вошёл в вашу почту и пишет из неё. Признак: письмо продолжает настоящую переписку, знает суммы и номера счетов.

Адрес подделан
В ящик никто не входил, письмо отправлено с чужого сервера, а в поле «От» вписан ваш адрес. Обычно это массовая рассылка без подробностей о ваших делах.

Похожий адрес
Адрес отличается одной буквой или окончанием домена. Если в письме есть детали вашей сделки, их могли взять из взломанной почты клиента, а не вашей.
Попросите клиента переслать письмо и сравните адрес с вашим по буквам, потом загляните в «Отправленные». Если письмо там или повторяет вашу переписку, считайте ящик взломанным.
Почему ломают именно почту
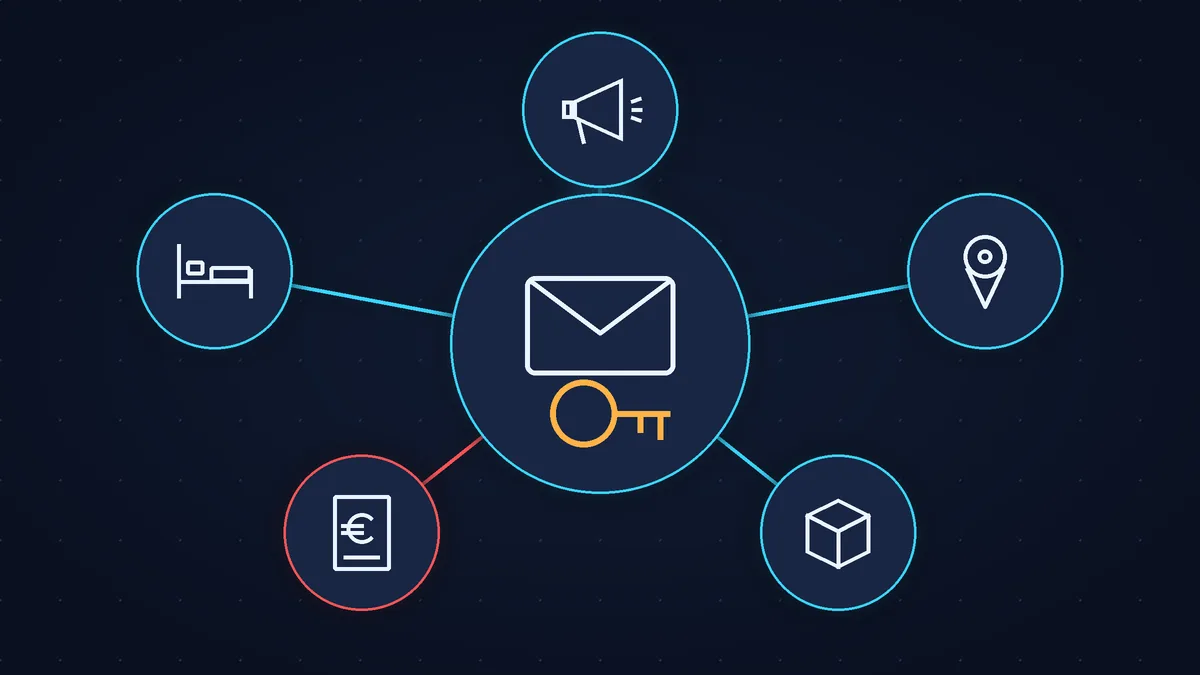
В почте счета и переписка с клиентами, а через неё сбрасывают пароли остальных аккаунтов: по словам cybermalveillance, взлом почты открывает дорогу к захвату других аккаунтов и мошенничеству с переводами. Крадут ящик через поддельную страницу входа (как в разобранной мной заявке со ссылкой на ТЗ), простой пароль или пароль, утёкший с другого сайта.
В том же отчёте собраны типичные случаи 2025 года:
- рабочая почта Microsoft 365: специалисты ExpertCyber выезжают на такие взломы регулярно;
- программа выставления счетов: в ней меняли реквизиты, и клиенты платили мошенникам;
- Booking.com у отелей: писали гостям с фишинговыми ссылками;
- Meta Business: через него можно запустить мошенническую рекламу;
- Colissimo Entreprise: ущерб на несколько тысяч евро;
- звонок «консультанта Google My Business»: присылает ссылку или просит код подтверждения и забирает карточку компании в Google, а иногда и рекламный аккаунт.
Признаки, что ящик взломан
По спискам cybermalveillance и Microsoft:
- в «Отправленных» письма, которых вы не писали, или клиенты получают от вас странные письма;
- пропадают входящие: часть писем уходит в «Удалённые», «Нежелательную почту» или редкие папки;
- появились правила или пересылка на незнакомый адрес;
- приходят уведомления о входе с незнакомого устройства или из другой страны;
- сменились резервный телефон или резервная почта;
- не получается войти со своим паролем.
Правило пересылки - главный подвох: с ним злоумышленник получает копии писем и после смены пароля.
Что делать в первый час
- Войдите с другого устройства, в котором уверены, и смените пароль на новый, нигде не использованный. Если войти не получается, восстанавливайте доступ через официальную форму своей почты.
- Проверьте резервный телефон и почту в настройках безопасности и исправьте, если они чужие.
- Завершите все сеансы на других устройствах, то есть выйдите из почты везде, кроме своего телефона или компьютера. Перед этим сделайте скриншоты списка: это доказательства. У Google список в разделе «Управление устройствами», события в «Показать события безопасности» (справка Google).
- Удалите чужие правила и пересылку. В Gmail: значок настроек, «Все настройки», вкладка «Пересылка и POP/IMAP», «Выключить пересылку» (справка). Проверьте и фильтры: они тоже умеют пересылать письма. В Outlook в браузере: «Параметры», «Почта», «Правила» (справка Microsoft); пересылку отключают в «Параметры», «Переадресация почты» (справка).
- Включите двухфакторный вход: кроме пароля, код или подтверждение на телефоне.
- Смените пароль везде, где стоял такой же.
- Предупредите клиентов и поставщиков другим каналом: по телефону или SMS, а не из этого ящика. Одной фразой: «Реквизиты мы по письму не меняем, любой новый RIB подтверждайте звонком». Сначала тем, у кого сейчас открытые счета.
- Если ушли деньги или мошенник пишет клиентам от вашего имени, сразу звоните в банк и подавайте заявление (plainte): компания делает это в полиции или жандармерии либо письмом прокурору (образец письма). Онлайн-платформа THESEE только для частных лиц (страница МВД): она подойдёт вашему клиенту, только если он частное лицо и пострадал именно он.
- Если в ящике были данные клиентов, это может быть утечкой персональных данных. CNIL уведомляют в течение 72 часов с момента, когда вы узнали об утечке, кроме случая, когда она вряд ли создаст риск для прав и свобод людей. Я не юрист, сверьтесь со страницей CNIL.
Если почта компании на Microsoft 365 или Google Workspace и у вас несколько сотрудников, шаги 1-4 делает администратор. Microsoft отдельно напоминает: новый пароль не отправлять по той же почте и проверить приложения с доступом к ящику (руководство Microsoft, на английском).
Если ящик не взламывали, а адрес подделали
Здесь пароль менять бесполезно: письма идут не из вашего ящика. Защищает запись DMARC в настройках домена (DNS). Она говорит почтовым серверам получателей, что делать с письмами от вашего имени, которые не прошли проверку: доставить как обычно и только прислать вам отчёт (политика none), отправить в спам (quarantine) или отклонить (reject). Пока стоит none, подделки до клиентов доходят. Google советует начинать с none, по отчётам убедиться, что ваши собственные письма проходят проверку, и только потом переходить к quarantine и reject (справка Google Workspace). Что такое SPF, DKIM и DMARC простыми словами, я разбирал в статье про письма в спаме.
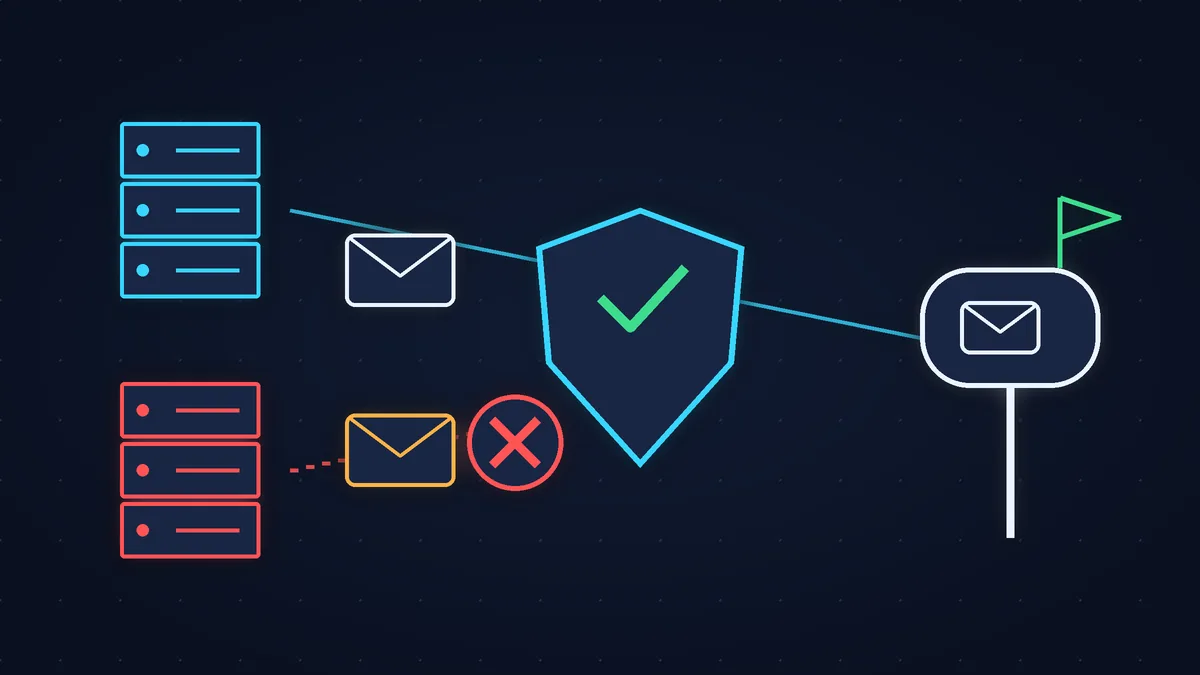
От похожего адреса DMARC не спасёт: это чужой домен. Тут помогает только привычка клиентов сверять реквизиты звонком.
Booking, Meta и «звонок от Google»
Сначала верните почту, к которой привязан аккаунт, потом сам аккаунт.
- Booking.com. Microsoft в марте 2025 года описала письма гостиницам под видом Booking.com («плохой отзыв», «подтвердите аккаунт») с программой, крадущей пароли. Смените пароль экстранета (личного кабинета отеля на Booking.com) и почты, включите двухфакторный вход и свяжитесь с поддержкой партнёров Booking.com.
- Meta (Facebook, Instagram). Восстанавливайте только через официальный адрес facebook.com/hacked. Если идёт реклама, которую вы не запускали, проверьте способы оплаты.
- Карточка компании в Google. В справке Google сказано прямо: Google не звонит, чтобы попросить код подтверждения, и код нельзя сообщать никому, даже тем, кто ведёт вашу карточку (справка Google). Звонок с просьбой продиктовать код подтверждения - это кража. Если карточку уже забрали, войдите в свой аккаунт Google и напишите в поддержку через форму Google.
Сами аккаунты Booking.com, Meta и Google возвращает только их поддержка: ни я, ни другой подрядчик не сделаем это за вас. Я могу помочь вернуть и защитить почту, к которой они привязаны, и настроить почту домена.
Чеклист: как закрыть двери заранее
- на почте включён двухфакторный вход, а где можно, ключ доступа (вход отпечатком или PIN-кодом телефона, по справке Google он лучше защищает от фишинга);
- у почты, Booking, Meta и программы счетов разные пароли;
- резервный телефон и почта актуальны и принадлежат вам;
- у бывших сотрудников и подрядчиков доступы удалены;
- для домена опубликованы SPF, DKIM и DMARC;
- клиенты знают: новый RIB только после звонка.
Когда не тратить время самому
Специалиста стоит звать, если непонятно, как давно злоумышленник в ящике, если почта на вашем домене и сотрудников несколько, или если доступ к почте вернуть не удаётся. Если деньги уже ушли, первым делом банк и plainte, а не подрядчик. Государственная помощь начинается с 17Cyber.
Если время дороже
Ящик и правила проверит любой владелец. DNS-записи домена другое дело: их я настрою за вас, а переход DMARC к строгому режиму сделаем, когда отчёты покажут, что ваши письма проходят проверку. Это настройка форм и почты от 35 € HT. А чтобы за доменом, формами и сайтом следили постоянно, есть обслуживание сайта от 79 € HT в месяц.
Источники (проверено 31.10.2026): Rapport d’activité 2025, cybermalveillance.gouv.fr, 26.03.2026, с. 36, 46-47, 53; Que faire en cas de piratage d’une boîte mail ?, cybermalveillance.gouv.fr, обновлено 05.10.2026; Respond to a compromised email account in Microsoft 365, Microsoft, 03.07.2026; Phishing campaign impersonates Booking.com, Microsoft Threat Intelligence, 13.03.2025; THESEE, ministère de l’Intérieur; Porter plainte auprès du procureur, service-public.gouv.fr.
Не хотите разбираться сами?
Опишите задачу в двух словах. Отвечу в течение рабочего дня: что нужно сделать, сколько это стоит и сколько займёт.
Последние статьи