Недавно я разбирал сайт компании, которая сама продаёт услуги кибербезопасности. В браузере сайт выглядел безупречно. А в исходном коде страниц, который читают поисковые роботы, стоял чужой рекламный блок со ссылками. В браузере посетителя скрипт сразу этот блок удалял, поэтому ни сотрудники, ни клиенты его не видели. Я написал компании, ответа пока нет.
Компанию не называю. Если такое случается у тех, кто профессионально защищает сайты, это может быть и у вас. Ниже: как устроен скрытый спам, чем грозит и как за 10-15 минут посмотреть на свой сайт глазами Google.
Нет времени разбираться?
Найду скрытый спам, очищу файлы и базу, закрою вход и отправлю запрос проверки в Google. Лечение от 100 € HT, точный объём после диагностики. Если хотите проверить сами, ниже всё по шагам.
Что это и зачем это злоумышленнику
SEO-спам (fr: spam SEO) - чужой текст и ссылки, тайно добавленные на ваш сайт ради позиций в поиске: казино, лекарства, подделки, кредиты.
Зачем ему ваш сайт? У вашего домена есть история и доверие Google, которых нет у свежего сайта казино. Поэтому взломанные сайты используют как площадку: ссылки с них продают или ведут на свои страницы. Вы платите за хостинг, а работаете на чужую рекламу.
В 2024 году бесплатный онлайн-сканер Sucuri SiteCheck нашёл 1 176 701 заражённый сайт, и на 38,4 % из них был SEO-спам; скрытые блоки текста и ссылок - на 114 318 сайтах. Это все CMS, не только WordPress. Сканер смотрит снаружи, как посетитель, поэтому спам только для роботов он может не заметить.
Японский спам, о котором я писал в статье «Японский спам в Google», из той же семьи. Там это тысячи новых страниц, здесь несколько ссылок в ваших обычных страницах.
Как это прячут
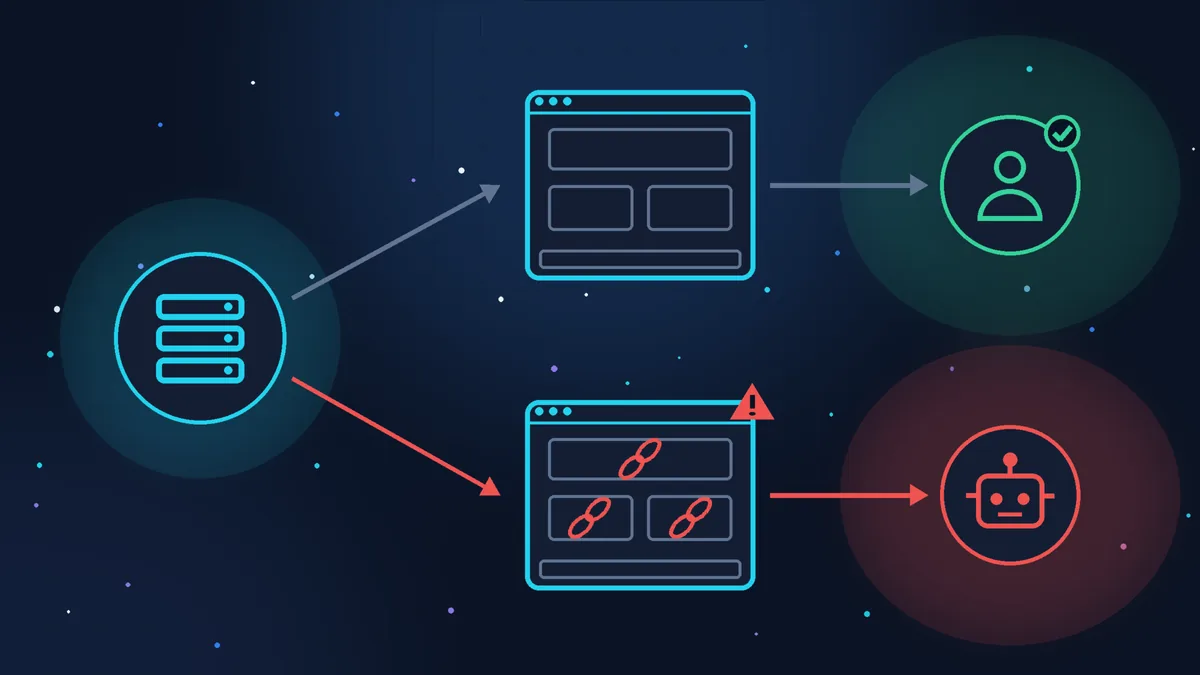
Google пишет: если сайт взломан, хакер зачастую использует маскировку (cloaking), то есть показывает людям и роботам разное, чтобы владельцу было сложнее обнаружить взлом. Приёмы, которые описывает Sucuri:

Только для роботов
Браузер и робот представляются строкой (user-agent). Пришёл Googlebot - код отдаёт спам, человек - обычную страницу.

По адресу Google
Код похитрее проверяет ещё IP-адрес (адрес компьютера в интернете): спам получают только настоящие серверы Google.

Спрятано от глаз
Спам есть в коде для всех, но его уводят за край экрана, делают невидимым (нулевой размер, display:none) или удаляют скриптом в браузере.

Не для владельца
Тем, кто вошёл в админку, спам не показывают. Код может учитывать и другие признаки посетителя, например, откуда он пришёл.
Сидит такой код в файлах темы, в файлах ядра WordPress, которые загружаются при каждом открытии страницы, в базе данных (невидимо в админке), в .htaccess (настройки сервера в папке сайта). Поэтому удаление ссылки в редакторе страницы почти никогда не помогает.
Чем это грозит
- Позиции. Скрытый текст и ссылки, маскировка и взломанный контент нарушают правила Google в отношении спама. Google пишет, что такие сайты могут опуститься ниже в результатах поиска или вовсе там не показываться.
- Записи в Search Console. Автоматически в отчёте «Проблемы безопасности» (тип взлома «внедрение контента») или вручную специалистом Google в «Меры, принятые вручную», например «Спам, размещенный третьими лицами».
- Репутация. Чужие ссылки клиент не видит, а Google, партнёры и сервисы проверки ссылок видят.
- Открытая дверь. У взломщика был доступ: сегодня ссылки, завтра переадресация на мошеннический сайт.
Как проверить свой сайт за 10-15 минут
Нужен доступ к Google Search Console (бесплатный сервис Google для владельцев сайтов). Как его подключить, объясняю в статье «Почему сайта нет в Google».
- Проблемы безопасности и ручные меры. Найдите в меню Search Console отчёты «Проблемы безопасности» и «Меры, принятые вручную». Если там есть запись, проблема уже подтверждена: Google показывает примеры адресов, переходите к разделу «Если нашли».
- Проверка URL: страница глазами Google. Вставьте адрес главной в строку поиска вверху Search Console. Откройте «Изучить просканированную страницу»: этот код получил настоящий Googlebot при последнем сканировании. Потом нажмите «Проверить страницу на сайте» и «Посмотреть проверенную страницу»: свежую версию запрашивает отдельный робот Google для проверок. В коде (HTML) обеих версий поищите (Ctrl+F или Cmd+F) слова casino, viagra, cialis, pharmacy, loan, replica и ссылки на незнакомые сайты. Запрос идёт с адресов Google, поэтому маскировку по IP так видно лучше всего. Повторите для 2-3 важных страниц.
- Поиск Google. Наберите
site:example.com casino(example.com замените на адрес своего сайта), потом то же с viagra, bet, loan. Страниц с чужими словами в заголовке или описании быть не должно. - Запросы, по которым вас находят. В «Отчете об эффективности» откройте вкладку «Запросы». Если сайт пекарни показывается по запросам про ставки или таблетки, это сигнал.
- Сравнение для продвинутых. Можно запросить страницу, представившись роботом Google (example.com замените на адрес своего сайта).
На Mac, в программе «Терминал»:
curl -sL -A "Googlebot" https://example.com/ | grep -i -o -E "casino|viagra|cialis|pharmacy"В Windows 10/11, в «Командной строке» или PowerShell:
curl.exe -sL -A "Googlebot" https://example.com/ | findstr /i "casino viagra cialis pharmacy"Если слова нашлись, посмотрите эту страницу в «Проверке URL»: чужие ссылки вокруг них почти наверняка означают взлом. Если ничего нет, это не доказательство: настоящего робота Google проверяют по IP-адресу, и хитрый код делает так же.
Не помогут здесь отчёт «Ссылки» (он показывает ссылки на ваш сайт, а не с него) и Safe Browsing (ловит вирусы и фишинг, а спам-ссылки обычно нет).
Клиентам на обслуживании сайта я раз в сутки проверяю выбранные страницы своим мониторингом, на двух уровнях: исходный код страницы и то, что видит посетитель в браузере. Для скрытого спама важны оба: блок, который скрипт убирает у посетителя, виден в исходном коде, а подмену, которую дорисовывает скрипт, видно в браузере. Если на странице изменилось хоть слово или появился новый скрипт, я узнаю об этом максимум через 24 часа.
Если нашли
- Сохраните доказательства: скриншоты, найденные слова, адреса.
- Сделайте полную копию сайта (файлы и базу), прежде чем что-то менять.
- Смените пароли: админка, хостинг, FTP/SFTP (доступ к файлам). Пароль базы данных меняется вместе с файлом
wp-config.php, иначе сайт перестанет открываться: если не знаете, где это, оставьте этот пункт специалисту. Удалите незнакомых администраторов. - Найдите и уберите код в теме, ядре, базе,
.htaccess. Ядро, тему и плагины надёжнее переустановить из чистых копий. Правки, сделанные прямо в теме, при этом пропадут, поэтому сначала копия. Незнакомые файлы наугад не удаляйте. - Обновите всё и закройте вход (старый плагин, утёкший пароль).
- Попросите Google перепроверить. Если в «Проблемах безопасности» или «Мерах, принятых вручную» была запись, нажмите там «Запросить проверку» и опишите, что сделали. По справке Google рассмотрение занимает от нескольких дней до нескольких недель. Если записи не было, в «Проверке URL» нажмите «Запросить индексирование» для главных страниц.
Если не знаете, с чего начать, есть бесплатный государственный сервис 17Cyber (полиция, жандармерия и Cybermalveillance.gouv.fr): диагностика и советы, при необходимости подскажут специалиста.
Чеклист
- проверка из раздела выше повторяется раз в месяц и сразу после странностей: чужие запросы, письма о спаме, падение трафика;
- пароли админки, хостинга и FTP уникальные, незнакомых администраторов нет;
- WordPress, тема и плагины обновлены;
- есть свежая копия сайта, из которой можно восстановиться.
Если время дороже
Шаги 1-4 проверки может сделать любой владелец сайта, они честно отвечают на вопрос «есть ли проблема». О других признаках взлома в статье «Сайт WordPress взломали: первые признаки».
Если хотите заниматься бизнесом, а не чужим кодом, Zen Webmaster возьмёт техническую часть: поиск причины, чистка файлов и базы, закрытие уязвимости и запрос проверки в Google. Лечение сайта от вирусов от 100 € HT, точный объём после диагностики.
Источники (проверено 31.10.2026): Правила Google в отношении спама, Google Search Central; Отчет о проблемах безопасности, Отчет о мерах, принятых вручную, Инструмент проверки URL, Отчет о ссылках, справка Search Console; Проверка Googlebot и других роботов, Роботы Google, Google; SiteCheck 2024 Threat Report, Sucuri; Hiding Spam from Ahrefs and Majestic, Sucuri, 04.01.2016; Clever SEO Spam Injection, Sucuri, 17.12.2018; Google Sees Spam, You See Your Site, Sucuri, 08.01.2026; Fix the cloaked keywords and links hack, Google web.dev.
Не хотите разбираться сами?
Опишите задачу в двух словах. Отвечу в течение рабочего дня: что нужно сделать, сколько это стоит и сколько займёт.
Последние статьи