Ви надіслали клієнтові кошторис (devis) з адреси contact@ваш-домен.fr, а через три дні він пише: «Знайшов ваш лист у спамі». Або заявки з форми сайту доходять не щоразу. Самі листи звичайні, без реклами й підозрілих посилань. Коли листи потрапляють у спам, справа часто не в тексті, а в тому, що поштовий сервіс одержувача не може переконатися, що лист справді від вас.
Далі простими словами: чому листи потрапляють у спам, що таке SPF, DKIM і DMARC, що з вимог Gmail і Yahoo стосується малого бізнесу, а що лише масових розсилок, і як за кілька хвилин перевірити свою пошту самому.
Немає часу розбиратися?
Перевірю пошту домену й форми сайту, налаштую SPF, DKIM, DMARC і надсилання через SMTP, наприкінці тестові листи. Разове налаштування від 35 € HT. Якщо хочете зробити самі, нижче все покроково.
Чому листи потрапляють у спам: поштовий сервіс вам не вірить
Адресу відправника в листі (поле «Від», англійською From) можна вписати будь-яку, як зворотну адресу на конверті. Цим користуються шахраї: розсилають листи «від банку» чи «від вашої компанії». Тому Gmail, Outlook і Yahoo перевіряють кожен лист: чи мав сервер, який його надіслав, право писати від імені вашого домену.
Відповідь на це питання зберігається в DNS, тобто в налаштуваннях вашого домену в реєстратора чи хостинг-провайдера. Там лежать три записи, про які йдеться в цій статті. Якщо їх немає або вони суперечать один одному, поштовий сервіс бачить лист «невідомо від кого» і вирішує сам: доставити, перемістити в спам чи відхилити.
SPF, DKIM і DMARC простими словами
Уявіть, що ваш домен - це офіс, а листи - посилки, які звідти виходять.

SPF: список кур’єрів
Запис у DNS, де перелічено сервери, яким дозволено надсилати пошту від вашого домену: поштовий сервіс, сервер сайту, сервіс розсилок. Лист від сервера, якого немає в списку, виглядає підозріло.

DKIM: печатка на посилці
Сервер ставить на кожен лист цифровий підпис, а зразок підпису (відкритий ключ) лежить у DNS. Одержувач звіряє: підпис ваш, і лист дорогою ніхто не змінював.

DMARC: інструкція для охорони
Вказує поштовим сервісам, що робити з листом, який не пройшов перевірку: однаково доставити (none), перемістити в спам (quarantine) чи відхилити (reject). Заодно перевіряє, що домен у перевірці збігається з адресою в полі «Від».
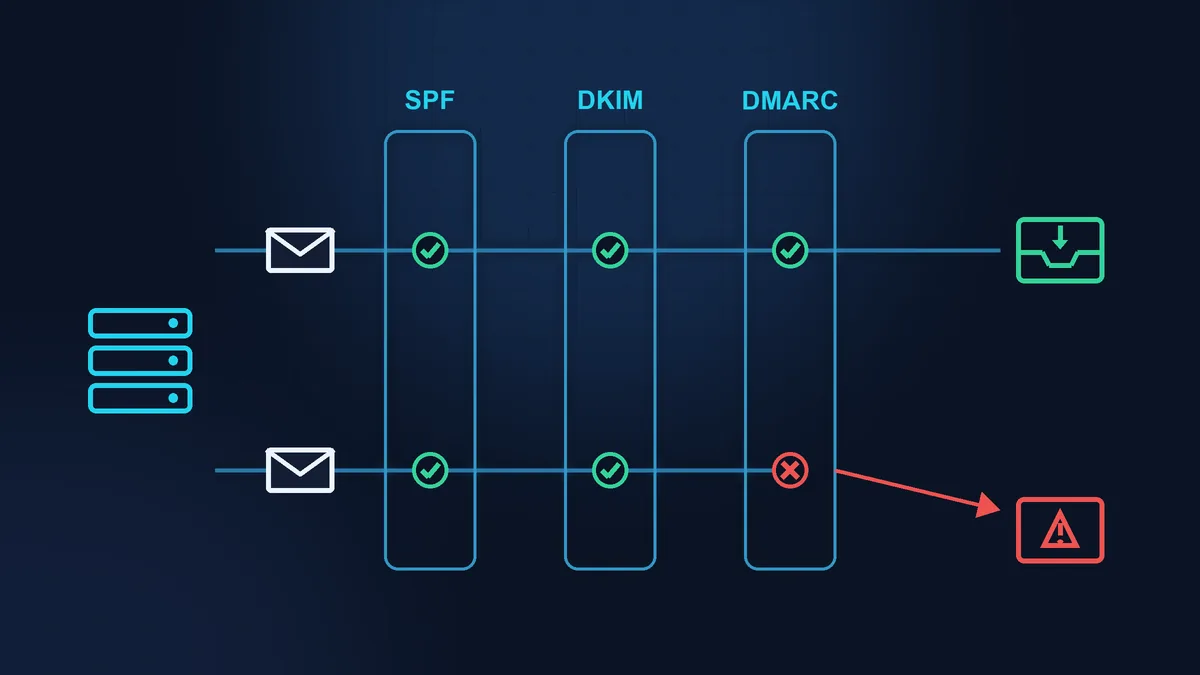
На останньому варто зупинитися. Припустімо, розсилка йде через сервіс, і SPF перевіряється за службовою адресою цього сервісу, а не за вашим доменом. У полі «Від» при цьому стоїть ваша адреса. SPF формально пройде, а DMARC скаже «не збігається»: перевірили домен сервісу, а не ваш. Це називають вирівнюванням (alignment), і саме на ньому часто спотикаються.
Чого вимагають Gmail, Yahoo і Outlook
З 1 лютого 2024 року Gmail запровадив вимоги до відправників, які пишуть на особисті адреси @gmail.com (правила Google). Yahoo запровадив схожі правила тоді ж (Yahoo Sender Hub, англійською). Вимоги поділено на дві групи: для всіх і для масових відправників. У Google відправник масових розсилок - це домен, який за добу надіслав близько 5 000 листів або більше на особисті адреси Gmail. Yahoo точного числа не називає.
| Вимога | Усі | Масові |
|---|---|---|
| Перевірка домену | SPF або DKIM | SPF і DKIM |
| DMARC | бажаний | обов’язковий |
| Скарги на спам | менше 0,3 % | менше 0,3 % |
| Скасування підписки в один клік | ні | у розсилках |
Частку скарг Google показує в сервісі Postmaster Tools. Невеликій компанії без розсилок стежити за нею зазвичай не потрібно.
Що це означає для невеликої компанії, яка надсилає десятки листів на день:
- SPF або DKIM потрібен уже зараз. Це вимога для всіх, зокрема для користувачів Google Workspace. Google пише, що з листопада 2025 року посилює заходи щодо листів, які не відповідають вимогам, і такі листи можуть тимчасово або остаточно відхилятися (поширені запитання Google).
- DMARC формально обов’язковий лише для масових відправників, але Yahoo наполегливо радить публікувати його всім доменам, які надсилають пошту. Політика
noneнічого не блокує, вона лише вмикає перевірку. - Масовим відправником стають назавжди. За поширеними запитаннями Google, якщо домен хоч раз надіслав приблизно 5 000 листів за добу на особисті адреси Gmail, він і надалі вважається масовим. Рахуються листи всього домену: розсилка через сервіс теж зараховується.
В Outlook.com (адреси outlook.com, hotmail.com, live.com) з 5 травня 2025 року діють свої правила для доменів, які надсилають понад 5 000 листів на день: SPF, DKIM і DMARC обов’язкові. Листи, які їм не відповідають, Microsoft відхиляє (Microsoft, англійською).
Як перевірити пошту самому
Найпростіша перевірка не потребує жодних сервісів.
- Надішліть звичайний лист зі своєї робочої адреси на особисту скриньку Gmail. Для форми сайту надішліть тестову заявку, якщо заявки приходять на Gmail. Якщо ні, попросіть вебмайстра тимчасово додати адресу Gmail до одержувачів.
- Відкрийте лист у Gmail на комп’ютері. Біля кнопки «Відповісти» натисніть значок «Більше» (три вертикальні крапки) і виберіть «Показати оригінал» (довідка Gmail). У мобільному додатку Gmail цього пункту немає, потрібен комп’ютер.
- Угорі відкриється коротке зведення. Шукайте рядки SPF, DKIM і DMARC: поруч має стояти PASS. FAIL, SOFTFAIL або відсутність рядка DKIM - привід розбиратися.
- Подивіться на ім’я відправника в папці «Вхідні». Знак питання поруч із ним означає, що Gmail не зміг підтвердити, хто надіслав лист (довідка Gmail).
Якщо хочеться побачити записи домену повністю, є безкоштовні онлайн-перевірки. MxToolbox показує, що опубліковано в DNS (SPF, DMARC), і чи немає домену в чорних списках. Mail-tester дає адресу, на яку треба надіслати лист, і показує оцінку з розбором. Обидва сервіси лише читають загальнодоступні дані й нічого на домені не змінюють.
Де зазвичай помилка
Чотири типові ситуації на невеликих сайтах. Перша виникає під час найбезневиннішої зміни: підключили новий сервіс.

Два записи SPF
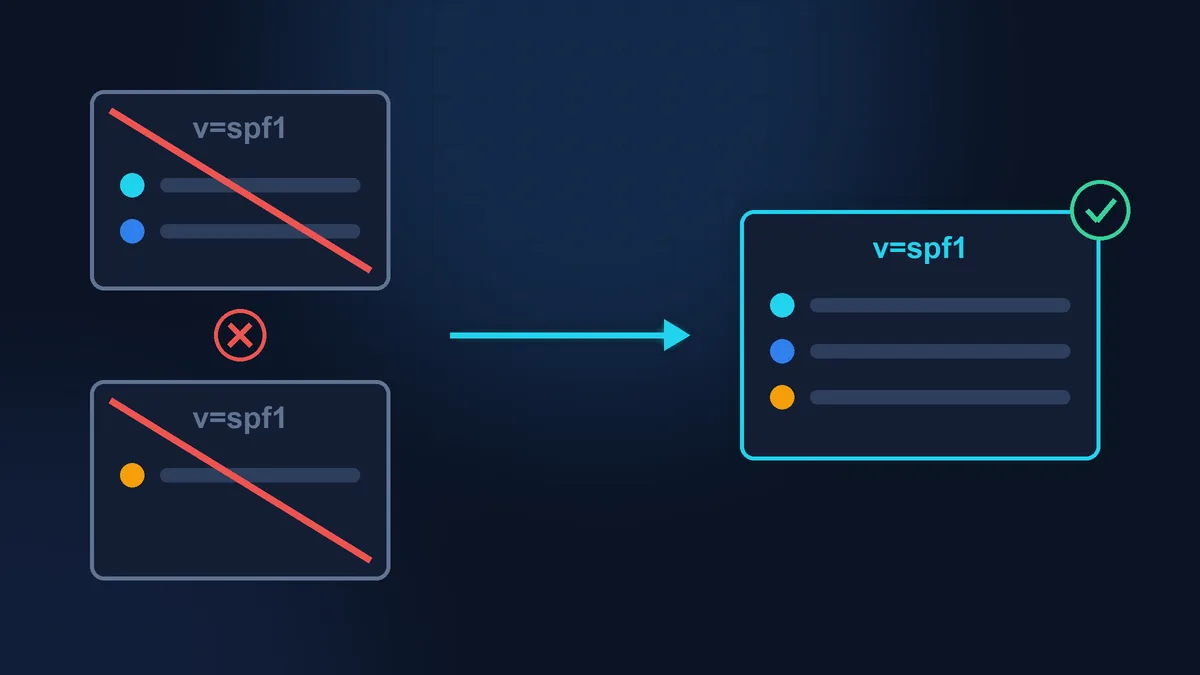
Підключили новий сервіс і додали другий запис, що починається з v=spf1, замість того щоб дописати сервіс у перший. За стандартом SPF запис у домену має бути один, а якщо їх два, перевірка SPF не проходить узагалі (RFC 7208, англійською).

Сайт надсилає листи сам
WordPress за замовчуванням надсилає листи функцією mail() безпосередньо із сервера сайту, з адреси на кшталт wordpress@ваш-домен. Цього сервера часто немає в SPF, а DKIM-підпису в таких листів часто немає. Рішення: надсилати через поштовий сервіс за протоколом SMTP, тобто так само, як ідуть листи з вашої звичайної пошти.

Лист «від імені» клієнта
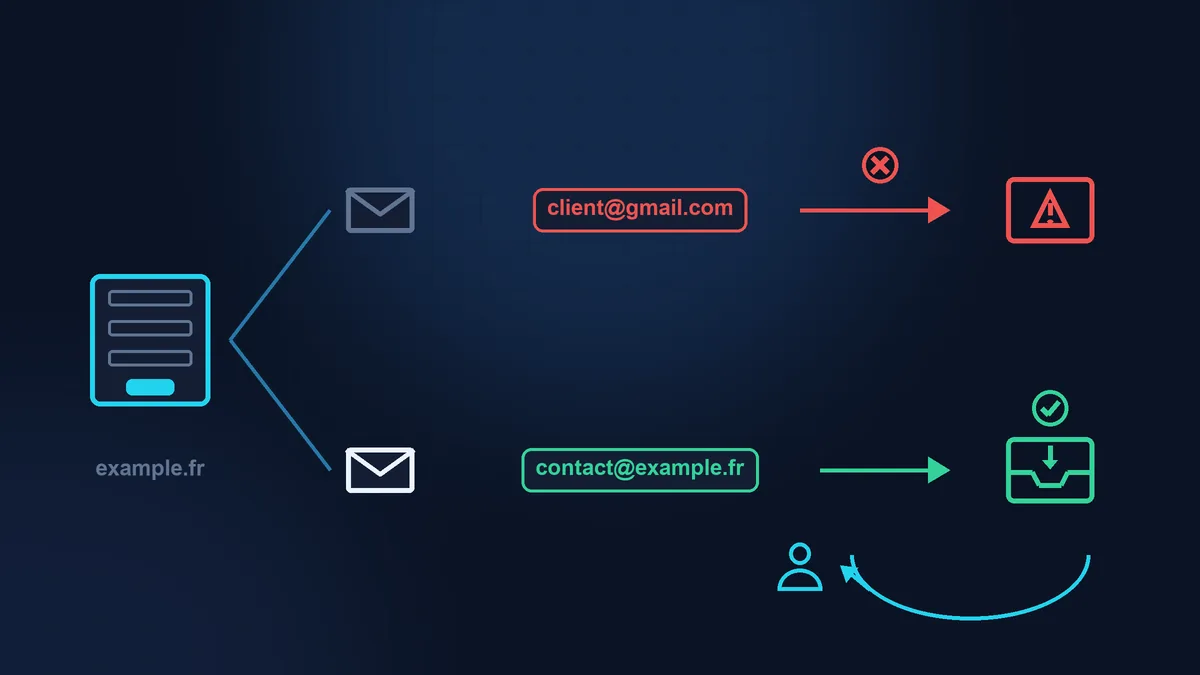
Форма ставить у поле «Від» адресу відвідувача, наприклад client@gmail.com. Для Gmail це лист від його імені з чужого сервера, тобто підробка. Правильно: у полі «Від» ваша адреса, а адреса клієнта в полі для відповіді (Reply-To).

Забутий відправник
Рахунки йдуть із бухгалтерської програми, розсилка із сервісу, нагадування із CRM. Кожен, хто пише від вашого домену, має бути в SPF і, якщо вміє, підписувати листи DKIM вашого домену. Але й один запис має межу: не більше 10 вкладених перевірок (include і подібних). Якщо сервісів багато, запис легко переповнити, і SPF перестане працювати так само, як і у випадку з двома записами.
З формою сайту все складніше, ніж один запис у DNS: там ще плагін, SMTP, антиспам і зберігання заявок. Про це докладно в статті Форма не відправляє листи: де найчастіше проблема.
Якщо скрізь PASS, а листи все одно в спамі
Три записи підтверджують лише одне: лист справді від вас. А от репутацію вашого домену вони не гарантують. Google і Yahoo дивляться ще на частку скарг «це спам», на вміст і на історію домену. Типові причини в малому бізнесі: зовсім новий домен, масова розсилка за старою базою адрес, листи майже з самих посилань чи вкладень. Тут DNS не допоможе, допомагають акуратні розсилки лише тим, хто на них погодився, і час.
Чекліст
- Тестовий лист на Gmail: у вікні «Показати оригінал» SPF, DKIM і DMARC мають статус PASS.
- У домену один запис SPF, і в ньому всі, хто надсилає листи від вашого імені.
- DKIM увімкнено в поштовому сервісі (запис у DNS плюс увімкнення в панелі сервісу).
- Є один запис DMARC (за адресою _dmarc.ваш-домен). Якщо його немає, починають з політики none.
- Форма сайту надсилає листи від вашої адреси, адреса клієнта в полі для відповіді.
- Сайт надсилає листи через поштовий сервіс (SMTP), а не функцією mail() сервера.
- Тестова заявка з форми дійшла у вхідні, а не в спам (як перевірити форму).
Де краще зупинитися
Прочитати записи й зробити тест у Gmail може будь-хто. Увімкнути DKIM зазвичай теж нескладно: поштовий сервіс видає запис, його додають у DNS домену й натискають «увімкнути». Новий DKIM-запис нічого не ламає. Якщо домен і пошта в одного провайдера, часто досить однієї кнопки. У Google Workspace, Microsoft 365, OVHcloud та IONOS є покрокова інструкція для свого сервісу.
Обережніше з редагуванням DNS на домені, де пошта вже працює. Зайвий символ у SPF вимикає перевірку для всіх листів, помилка в записі MX (адреса, куди доставляється вхідна пошта) зупиняє отримання листів, а DMARC з політикою reject за неповного налаштування починає відхиляти ваші власні рахунки й заявки. Google радить починати DMARC з політики none і вмикати його не раніше ніж через 48 годин після налаштування SPF і DKIM (Google Workspace, англійською). Якщо від вашого домену пишуть одразу кілька сервісів (пошта, сайт, CRM, розсилки, бухгалтерія), а ви не впевнені, хто з них де налаштований, розумніше доручити це людині, яка робила таке багато разів.
Якщо час дорожчий
Якщо у вас є час і бажання, перевірку й прості кроки можна зробити самому за цією статтею. Якщо хочеться займатися клієнтами, а не розбиратися в записах DNS, Zen Webmaster перевірить пошту домену й форми сайту, налаштує SPF, DKIM, DMARC і надсилання через SMTP та завершить роботу тестовими листами. Разове налаштування форм і пошти коштує від 35 € HT (тарифи), подробиці на сторінці налаштування форм і пошти.
Не хочете розбиратися самі?
Опишіть задачу кількома словами. Відповім протягом робочого дня: що потрібно зробити, скільки це коштує і скільки триватиме.
Останні статті