Наприклад, так. Надходить рахунок від постачальника: та сама адреса, той самий підпис, те саме замовлення. Унизу одна фраза: «Ми змінили банк, будь ласка, оплатіть на новий RIB у вкладенні». Або те саме приходить паперовим листом на бланку. Ви платите, а через два тижні постачальник питає, чому рахунок досі не оплачено.
Це підміна реквізитів, або підміна IBAN у рахунку (у Франції: fraude au virement, faux RIB): шахрай видає себе за того, кому ви й так збиралися платити, і змінює лише IBAN, номер рахунку одержувача. За звітом cybermalveillance.gouv.fr за 2025 рік, у компаній і асоціацій кількість таких звернень зросла на 93%, і підміна реквізитів уперше увійшла до трійки головних загроз: 13,5% усіх їхніх звернень по допомогу. Добра новина: від цієї схеми захищає один дзвінок, якщо телефонувати правильно.
Немає часу розбиратися?
За годину стартової консультації розберемо, як до вас надходять рахунки й реквізити, де слабке місце в пошті та на сайті і що закрити першим. Від 49 € HT. Якщо хочете зробити самі, нижче все по кроках.
Чому такий лист виглядає справжнім
Часто він і є справжнім, крім одного рядка. За даними cybermalveillance, зазвичай усе починається зі зламу пошти клієнта або постачальника: шахрай знаходить неоплачений рахунок і відповідає в те саме листування.

Зламана пошта постачальника
Справжня адреса, справжня історія листування. Перевірка відправника не допоможе.

Зламана програма для рахунків
У 2025 році платформа cybermalveillance бачила, як у програмі для виставлення рахунків змінювали реквізити, і клієнти оплачували справжні рахунки шахраям.

Від імені мерії
У лютому 2025 року місцевим компаніям і асоціаціям розсилали email від імені мерій: «у нас нові реквізити», RIB у вкладенні.

Паперовий лист
Обсерваторія безпеки платежів при Banque de France (OSMP) прямо пише: нові реквізити надсилають і електронною поштою, і звичайною, офіційним листом, оформленим за всіма правилами.
За звітом OSMP за 2025 рік, поліції відомо про 640 справ із підробленими розпорядженнями на переказ проти компаній і організацій, збитки 43 мільйони євро, на 19% більше, ніж роком раніше.
Перевірка за хвилину: інший канал зв’язку
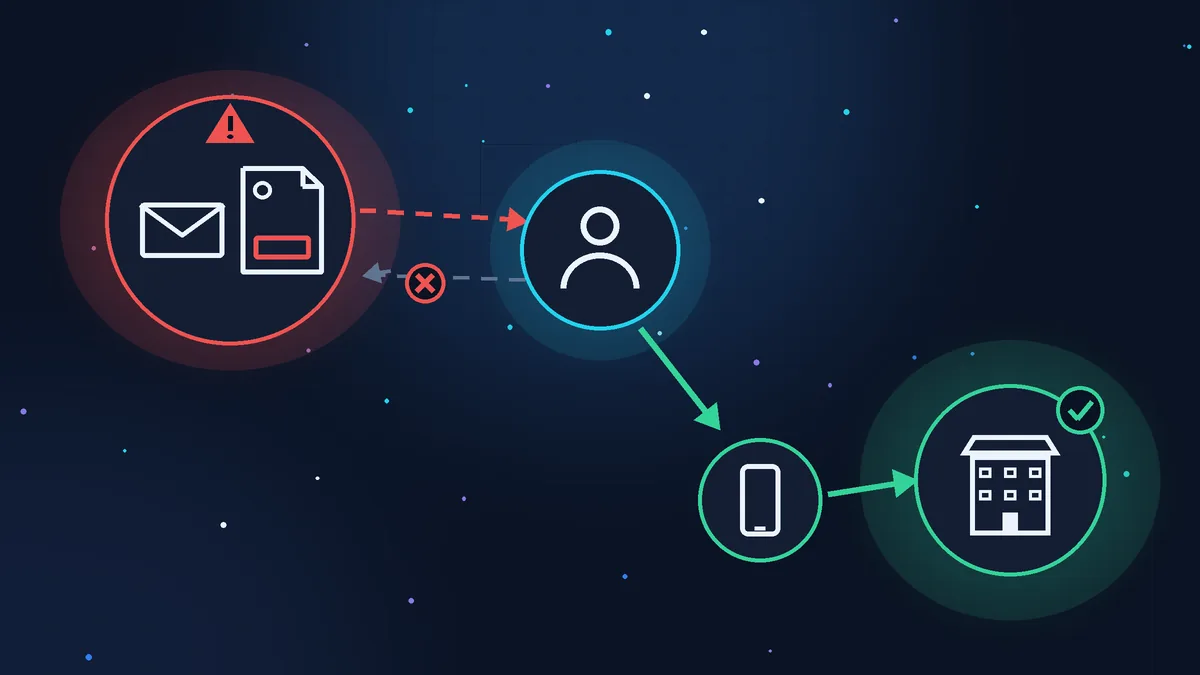
Правило і cybermalveillance, і OSMP: зміну реквізитів підтверджувати в самого одержувача, але не через те повідомлення, у якому вона прийшла.
- Не відповідайте на лист і не телефонуйте за номером із нього. Якщо пошту зламано, відповідь прочитає шахрай. Телефон у підробленому листі теж може бути його.
- Знайдіть номер самі: у договорі, у старому рахунку, у своїх контактах, на сайті постачальника (адресу наберіть вручну).
- Запитайте прямо: «Ви змінювали банківські реквізити?» Не диктуйте новий IBAN, попросіть співрозмовника назвати останні цифри свого рахунку.
- Запишіть, хто підтвердив, коли і за яким номером. Якщо вас двоє, нехай платіж вводить один, а підтверджує інший: так радить OSMP.
Особливо насторожіться, якщо квапять, просять нікому не казати або банківський рахунок відкрито в іншій країні.
Перевірка імені та IBAN: що вона виявляє, а що ні
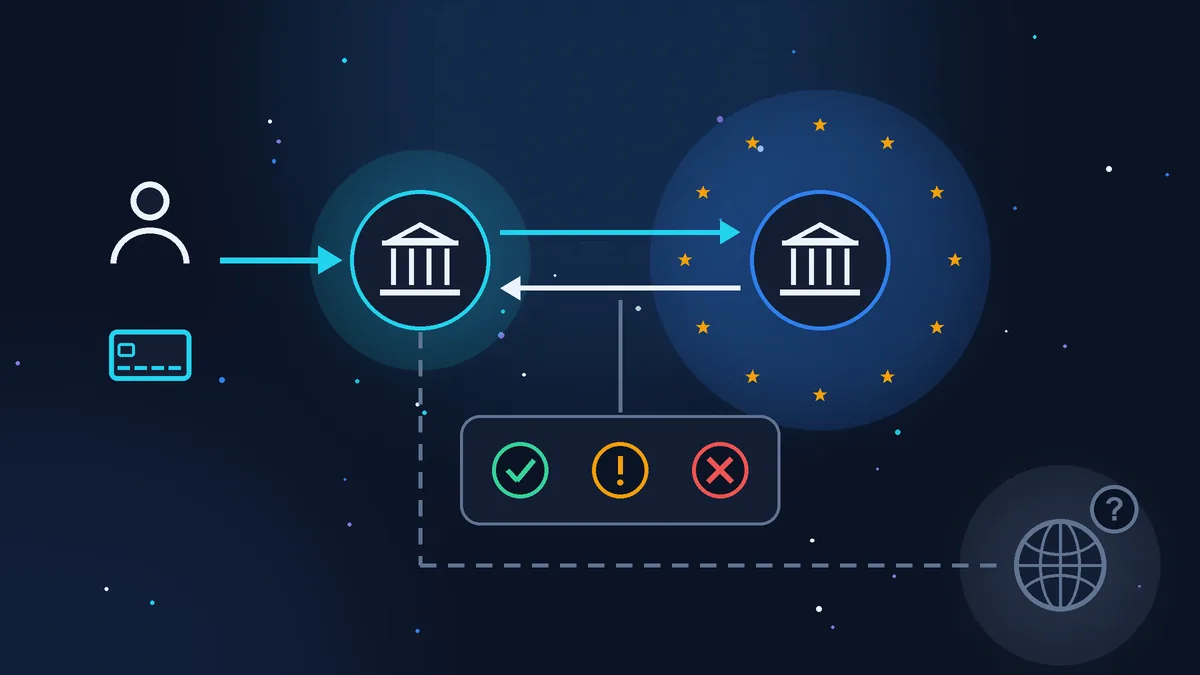
З 9 жовтня 2025 року банки єврозони зобов’язані перед переказом звіряти ім’я одержувача з іменем власника IBAN (у Франції: vérification du bénéficiaire, VoP). Ви вводите ім’я або назву компанії та IBAN, ваш банк запитує банк одержувача і показує відповідь:
- збігається (concordance): переказ іде далі;
- майже збігається (concordance partielle): дрібна відмінність, наприклад друкарська помилка. Банк покаже, на кого насправді відкрито рахунок: звірте це ім’я з постачальником;
- не збігається (non concordance): помилка або ознака підробленого RIB;
- перевірка неможлива (vérification impossible): банк одержувача не зміг відповісти.
За будь-якої іншої відповіді можна виправити ім’я, відмовитися або все-таки надіслати. За правилами банків переказ, надісланий після такого попередження, вважається виконаним правильно: банк за нього не відповідає і відшкодовувати не зобов’язаний. Попросити його повернути гроші можна, але без гарантії.
Чого перевірка не виявляє:
- рахунок відкрито на потрібне ім’я. Наприкінці 2025 року cybermalveillance помітила, що шахраї відкривають рахунок на ім’я жертви, щоб перевірка пройшла. Описано це для підміни зарплат, але прийом спрацює і з рахунками постачальників;
- перекази за межі єврозони та в іншій валюті: там перевірки може не бути. Країну видно за першими двома літерами IBAN (FR - Франція);
- старі збережені одержувачі та регулярні перекази: їх перевіряють під час створення, а створені до 9 жовтня 2025 року не перевірялися взагалі. OSMP радить регулярно переглядати список одержувачів у банку.
І моя порада: якщо в листі з новим RIB заздалегідь попереджають, що банк може показати розбіжність імені і це «нормально», або просять вписати одержувачем інше ім’я, не платіть, доки не додзвонилися за своїм номером.
Якщо гроші вже пішли
Важить кожна година, а миттєвий переказ іде одразу, тож перший платіж новому одержувачу краще робити звичайним переказом. Порядок за пам’ятками cybermalveillance:
- Одразу телефонуйте в банк, у своє відділення або за номером із застосунку банку. Просіть зупинити переказ, а якщо він пішов, повернути кошти (retour des fonds). Банк може попросити копію заяви до поліції. Зупиніть і всі заплановані перекази на цей рахунок.
- Попередьте постачальника за його справжнім номером. Можливо, зламано його пошту, і такі листи отримали інші клієнти.
- Збережіть докази: лист або конверт, підроблений RIB, виписку, листування.
- Перевірте свою пошту. Знайдіть у налаштуваннях скриньки пересилання на чужі адреси і правила фільтрації: так шахрай читає і ховає листи. Знайшли - зробіть знімок екрана, потім видаліть. Змініть пароль і ввімкніть двофакторний вхід (код із телефону на додачу до пароля).
- Подайте заяву (plainte) якомога швидше. Для компанії її подають у поліції, жандармерії або письмово прокурору: онлайн-платформа THESEE розрахована на приватних осіб, підприємців і компанії міністерство внутрішніх справ скеровує до відділку поліції чи жандармерії. Безкоштовно підкажуть Info Escroqueries (0 805 805 817) і France Victimes (116 006).
Про гроші чесно: 17 червня 2026 року Касаційний суд Франції (Cour de cassation) вирішив, що оплата шахраю, який видав себе за кредитора, не погашає боргу перед справжнім постачальником (рішення 24-13.306). Простіше кажучи, рахунок, найімовірніше, доведеться оплатити ще раз. Я не юрист: якщо сума велика, обговоріть випадок з адвокатом і своїм банком.
Якщо підробляють ваші реквізити
Буває й навпаки: ваші клієнти отримують лист «від вас» із чужим IBAN. Що зробити заздалегідь:
- захистити робочу пошту і програму рахунків: окремий пароль, двофакторний вхід, раз на місяць переглядати пересилання. Якщо від вашого імені вже пишуть клієнтам, читайте статтю «Шахрай пише вашим клієнтам із вашої адреси»;
- налаштувати для домену запис DMARC: він заважає надсилати листи з точної адреси вашого домену від чужого імені. Від схожих адрес і зламу скриньки не рятує, докладніше у статті «Листи з вашого домену потрапляють у спам: SPF, DKIM і DMARC простими словами»;
- написати в рахунках і в розділі оплати на сайті: «Ми не змінюємо реквізити листом. Отримали таке повідомлення від нас - зателефонуйте за номером на сайті». Клієнтові це дає готовий привід передзвонити.
Чекліст перед оплатою рахунку
- IBAN збігається з тим, на який ви вже платили цьому постачальнику;
- якщо реквізити нові: зателефонували за номером із договору чи старого рахунку, не з листа;
- постачальник сам назвав останні цифри рахунку;
- перевірка імені в банку відповіла «збігається», а не «майже» чи «не збігається»;
- ніхто не квапить і не просить тримати платіж у секреті;
- IBAN починається з FR або коду іншої країни єврозони; якщо ні або банк відповів «перевірка неможлива», реквізити підтверджено дзвінком;
- список збережених одержувачів у банку переглянуто за останні місяці.
Де краще зупинитися
Перевірити реквізити за цим списком може кожен. А з’ясувати, чи зламано пошту і чи захищено домен від підробки, без досвіду довго: можна зачинити видимі двері й не помітити відчинених.
Якщо час дорожчий
За годину стартової консультації (від 49 € HT) розберемо слабкі місця: пошта, домен, сайт, як надходять рахунки, і що зробити першим. Якщо справа в пошті, можу разово взятися за налаштування форм і пошти, зокрема DMARC, від 35 € HT.
Джерела (перевірено 31.10.2026): Rapport d’activité 2025, Cybermalveillance.gouv.fr, 26.03.2026 (французькою); Que faire en cas de fraude au virement ou au faux RIB ?, cybermalveillance.gouv.fr, оновлено 14.10.2026; Escroquerie aux faux ordres de virement (FOVI), cybermalveillance.gouv.fr; Rapport annuel 2025 de l’OSMP, Banque de France, 07.09.2026; Vérification du bénéficiaire d’un virement, Caisse d’Épargne, оновлено 12.11.2025; Cour de cassation, chambre commerciale, 17 juin 2026, pourvoi 24-13.306, Légifrance; La plainte en ligne pour les arnaques sur internet (THESEE), Ma Sécurité, ministère de l’Intérieur.
Не хочете розбиратися самі?
Опишіть задачу кількома словами. Відповім протягом робочого дня: що потрібно зробити, скільки це коштує і скільки триватиме.
Останні статті