Нещодавно я аналізував сайт компанії, яка сама продає послуги кібербезпеки. У браузері сайт мав бездоганний вигляд. А у вихідному коді сторінок, який читають пошукові роботи, був вбудований чужий рекламний блок із посиланнями. У браузері відвідувача скрипт одразу цей блок видаляв, тому ні працівники, ні клієнти його не бачили. Я написав компанії, відповіді поки немає.
Компанію не називаю. Якщо таке трапляється з тими, хто професійно захищає сайти, це може статися і з вами. Нижче: як влаштований прихований спам на сайті, чим він загрожує і як за 10-15 хвилин подивитися на свій сайт очима Google.
Немає часу розбиратися?
Знайду прихований спам, очищу файли й базу даних, закрию лазівку і надішлю в Google запит на перевірку. Лікування від 100 € HT, точний обсяг після діагностики. Якщо хочете перевірити самі, нижче все покроково.
Що це і навіщо це зловмиснику
SEO-спам (французькою spam SEO) - чужий текст і посилання, потай додані на ваш сайт заради позицій у пошуку: казино, ліки, підробки, кредити.
Навіщо йому саме ваш сайт? У вашого домену є історія і довіра Google, яких немає в щойно створеного сайту казино. Тому зламані сайти використовують як майданчик: посилання з них продають або спрямовують на сторінки зловмисника. Ви платите за хостинг, а ваш сайт працює на чужу рекламу.
У 2024 році безкоштовний онлайн-сканер Sucuri SiteCheck знайшов 1 176 701 заражений сайт, і на 38,4 % із них був SEO-спам; приховані блоки тексту й посилань - на 114 318 сайтах. Ідеться про всі CMS, не лише WordPress. Сканер дивиться на сайт ззовні, як відвідувач, тому спам, який показують лише роботам, він може не помітити.
Японський спам, про який я писав у статті Японський спам у Google: як перевірити сайт і що робити, з тієї самої родини. Там це тисячі нових сторінок, тут кілька посилань у ваших звичайних сторінках.
Як його ховають
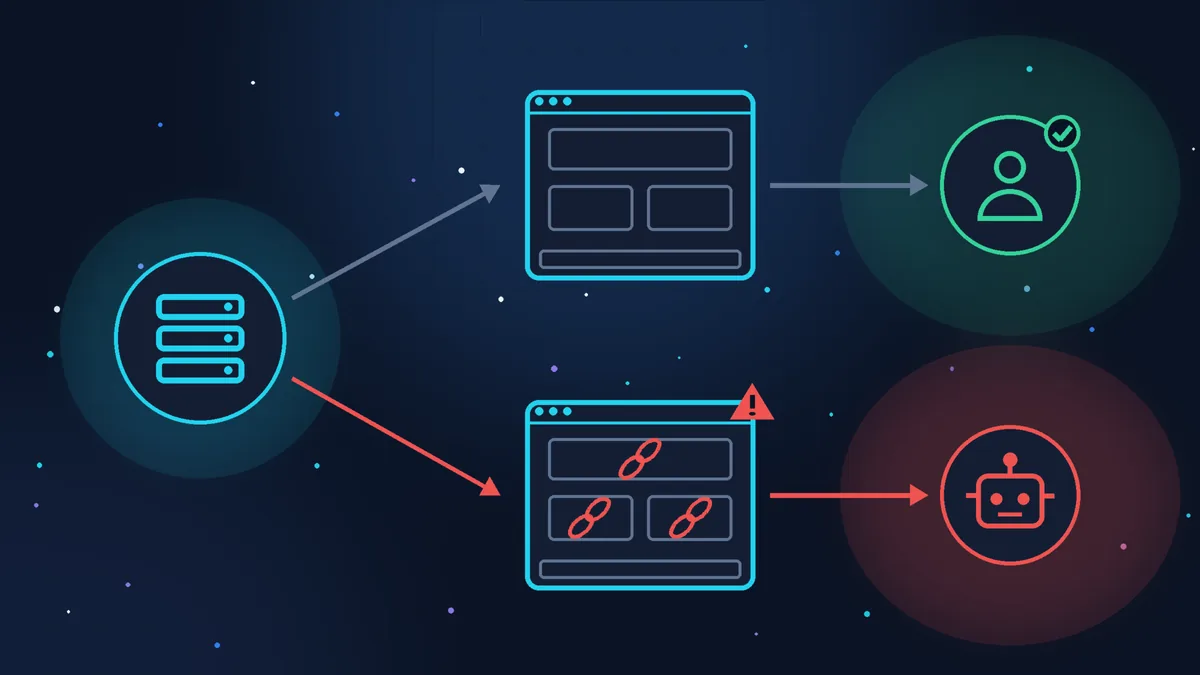
Google у своїх правилах щодо спаму пише: якщо сайт зламано, зломщик нерідко використовує клоакінг (cloaking), тобто показує людям і роботам різне, щоб власникові було важче виявити злам. Прийоми, які описує Sucuri:

Лише для роботів
Браузер і робот представляються рядком (user-agent). Прийшов Googlebot - код віддає спам, людина - звичайну сторінку.

За адресою Google
Хитріший код перевіряє ще й IP-адресу (адресу комп’ютера в інтернеті): спам отримують лише справжні сервери Google.

Сховано від очей
Спам є в коді для всіх, але його виносять за край екрана, роблять невидимим (нульовий розмір, display:none) або видаляють скриптом у браузері.

Не для власника
Тим, хто увійшов в адмінку, спам не показують. Код може враховувати й інші ознаки відвідувача, наприклад, звідки він прийшов.
Такий код ховається у файлах теми, у файлах ядра WordPress, які завантажуються під час кожного відкриття сторінки, у базі даних (невидимо в адмінці), у .htaccess (налаштування сервера в папці сайту). Тому видалення посилання в редакторі сторінки майже ніколи не допомагає.
Чим загрожує прихований спам на сайті
- Позиції. Прихований текст і посилання, клоакінг і зламаний вміст порушують правила Google щодо спаму (англійською). Google пише, що такі сайти можуть опинитися нижче в результатах пошуку або взагалі там не з’являтися.
- Записи в Search Console. Автоматично у звіті про проблеми безпеки (Security issues), тип злому про впровадження вмісту (Hacked: Content injection), або вручну фахівцем Google у звіті про заходи, вжиті вручну (Manual actions), наприклад, про спам від третіх осіб (Site abused with third-party spam).
- Репутація. Чужих посилань клієнт не бачить, а Google, партнери й сервіси перевірки посилань бачать.
- Відчинені двері. Зломщик мав доступ: сьогодні посилання, завтра переспрямування на шахрайський сайт.
Як перевірити свій сайт за 10-15 хвилин
Потрібен доступ до Google Search Console (безкоштовний сервіс Google для власників сайтів). Як його підключити, пояснюю у статті Сайту немає в Google: як знайти причину крок за кроком. Української версії довідки Google немає, а мова інтерфейсу залежить від налаштувань вашого акаунта, тому назви нижче подано за змістом, а в дужках англійські назви, як в англомовному інтерфейсі.
- Проблеми безпеки й ручні заходи. Знайдіть у меню Search Console звіти про проблеми безпеки (Security issues) і про заходи, вжиті вручну (Manual actions). Якщо там є запис, проблему вже підтверджено: Google показує приклади адрес, переходьте до розділу «Якщо знайшли».
- Перевірка URL (URL Inspection): сторінка очима Google. Вставте адресу головної в рядок пошуку вгорі Search Console. Відкрийте проскановану сторінку (View crawled page): цей код отримав справжній Googlebot під час останнього сканування. Потім запустіть перевірку сторінки в реальному часі (Test live URL) і відкрийте перевірену сторінку (View tested page): свіжу версію запитує окремий робот Google для перевірок. У коді (HTML) обох версій пошукайте (Ctrl+F або Cmd+F) слова casino, viagra, cialis, pharmacy, loan, replica і посилання на незнайомі сайти. Запит іде з адрес Google, тому клоакінг за IP так видно найкраще. Повторіть для 2-3 важливих сторінок.
- Пошук Google. Наберіть
site:example.com casino(example.com замініть на адресу свого сайту), потім те саме з viagra, bet, loan. Сторінок із чужими словами в заголовку чи описі бути не повинно. - Запити, за якими вас знаходять. У звіті про ефективність (Performance) відкрийте вкладку запитів (Queries). Якщо сайт пекарні показується за запитами про ставки чи пігулки, це сигнал.
- Порівняння для досвідчених. Можна запросити сторінку, представившись роботом Google (example.com замініть на адресу свого сайту).
На Mac, у програмі «Термінал»:
curl -sL -A "Googlebot" https://example.com/ | grep -i -o -E "casino|viagra|cialis|pharmacy"У Windows 10/11, у «Командному рядку» або PowerShell:
curl.exe -sL -A "Googlebot" https://example.com/ | findstr /i "casino viagra cialis pharmacy"Якщо слова знайшлися, подивіться цю сторінку в перевірці URL: чужі посилання навколо них майже напевно означають злам. Якщо нічого немає, це не доказ: справжнього робота Google перевіряють за IP-адресою, і хитрий код робить так само.
Тут не допоможуть звіт про посилання (Links), бо він показує посилання на ваш сайт, а не з нього, і Безпечний перегляд (Safe Browsing), який ловить віруси й фішинг, а спам-посилання зазвичай ні.
Клієнтам на обслуговуванні сайту я раз на добу перевіряю вибрані сторінки власним моніторингом, на двох рівнях: вихідний код сторінки і те, що бачить відвідувач у браузері. Для прихованого спаму важливі обидва: блок, який скрипт прибирає у відвідувача, видно у вихідному коді, а підміну, яку дописує скрипт, видно в браузері. Якщо на сторінці змінилося бодай слово або з’явився новий скрипт, я дізнаюся про це щонайпізніше за 24 години.
Якщо знайшли
- Збережіть докази: знімки екрана, знайдені слова, адреси.
- Зробіть повну копію сайту (файли й базу), перш ніж щось змінювати.
- Змініть паролі: адмінка, хостинг, FTP/SFTP (доступ до файлів). Якщо змінюєте пароль бази даних, його треба змінити й у файлі
wp-config.php, інакше сайт перестане відкриватися: якщо не знаєте, де це, залиште цей пункт фахівцеві. Видаліть незнайомих адміністраторів. - Знайдіть і приберіть код у темі, ядрі, базі,
.htaccess. Ядро, тему й плагіни надійніше перевстановити з чистих копій. Правки, зроблені безпосередньо в темі, при цьому зникнуть, тому спершу копія. Незнайомі файли навмання не видаляйте. - Оновіть усе й закрийте лазівку (старий плагін, пароль, що витік).
- Попросіть Google перевірити знову. Якщо у звіті про проблеми безпеки чи про заходи, вжиті вручну, був запис, надішліть там запит на перевірку (Request Review) і опишіть, що зробили. За довідкою Google, розгляд триває від кількох днів до кількох тижнів. Якщо запису не було, у перевірці URL надішліть запит на індексування (Request indexing) для головних сторінок.
Якщо не знаєте, з чого почати, є безкоштовний державний сервіс 17Cyber (французькою; поліція, жандармерія і Cybermalveillance.gouv.fr): діагностика й поради, за потреби підкажуть фахівця.
Чек-лист
- перевірку з розділу вище повторюйте раз на місяць і одразу після будь-яких дивностей: запити, не пов’язані з вашою справою, листи про спам, падіння трафіку;
- паролі адмінки, хостингу й FTP унікальні, незнайомих адміністраторів немає;
- WordPress, тема й плагіни оновлені;
- є свіжа копія сайту, з якої можна відновитися.
Якщо ваш час дорожчий
Кроки 1-4 перевірки може виконати будь-який власник сайту, і вони чесно відповідають на питання «чи є проблема». Про інші ознаки зламу у статті Сайт WordPress зламали: перші ознаки.
Якщо хочете займатися бізнесом, а не чужим кодом, Zen Webmaster візьме технічну частину на себе: пошук причини, очищення файлів і бази даних, закриття вразливості та запит на перевірку в Google. Лікування сайту від вірусів від 100 € HT, точний обсяг після діагностики.
Джерела (перевірено 31.10.2026): Spam policies for Google web search, Google Search Central (англійською); Security issues report, Manual actions report, URL Inspection tool, Links report, довідка Search Console (англійською); Verify requests from Google crawlers and fetchers, Google’s common crawlers, Google (англійською); SiteCheck 2024 Threat Report, Sucuri (англійською); Hiding Spam from Ahrefs and Majestic, Sucuri, 04.01.2016 (англійською); Clever SEO Spam Injection, Sucuri, 17.12.2018 (англійською); Google Sees Spam, You See Your Site, Sucuri, 08.01.2026 (англійською); Fix the cloaked keywords and links hack, Google web.dev (англійською).
Не хочете розбиратися самі?
Опишіть задачу кількома словами. Відповім протягом робочого дня: що потрібно зробити, скільки це коштує і скільки триватиме.
Останні статті