26 жовтня я отримав заявку через форму на своєму сайті. Клієнт хотів щомісячне обслуговування WordPress: оновлення, щоденні резервні копії, безпека. Питав фіксовану місячну ціну й дату початку робіт, а внизу додав посилання на «опис завдання». У заявці було ім’я реальної людини і сайт реальної французької компанії. Сайт відкривався, компанія існувала. Що могло піти не так? Розповім нижче.
Майже напевно це був фішинг (фр. hameçonnage): спроба обманом змусити людину відкрити посилання, віддати пароль або запустити файл. Що посилання шкідливе, я зрозумів одразу, тому й не відкривав його. Заявку я розібрав того ж дня, а детально перевіряти посилання почав пізніше, коли вирішив поділитися цією історією. Нижче розбираю, чому заявка виглядала справжньою, що її видало і як перевірити таку заявку за хвилину, нічого не відкриваючи.
Немає часу розбиратися?
На обслуговуванні я стежу за формою, оновленнями й безпекою сайту, обслуговування від 79 € HT на місяць. Якщо хочете зробити самі, нижче все покроково.
Що надійшло
Структура заявки без особистих даних (ім’я, компанію, адреси й посилання я не публікую: їх, найімовірніше, украли, а посилання може бути небезпечним):
- Ім’я: справжнє ім’я реальної людини;
- Сайт: справжній сайт французької компанії;
- Телефон: французький мобільний, починається з 06;
- Пошта: адреса на незнайомому закордонному домені, не збігається із сайтом компанії;
- Повідомлення: переказ моєї ж послуги й питання про ціну;
- Descriptif (опис): посилання на сервіс, схожий на файлообмінник, і в адресі посилання моя назва, ніби ТЗ готували під мене.
Заявка пройшла reCAPTCHA і надійшла як звичайна. У спам її відправила тільки моя поштова програма.
Чому заявка виглядала справжньою і що її видало
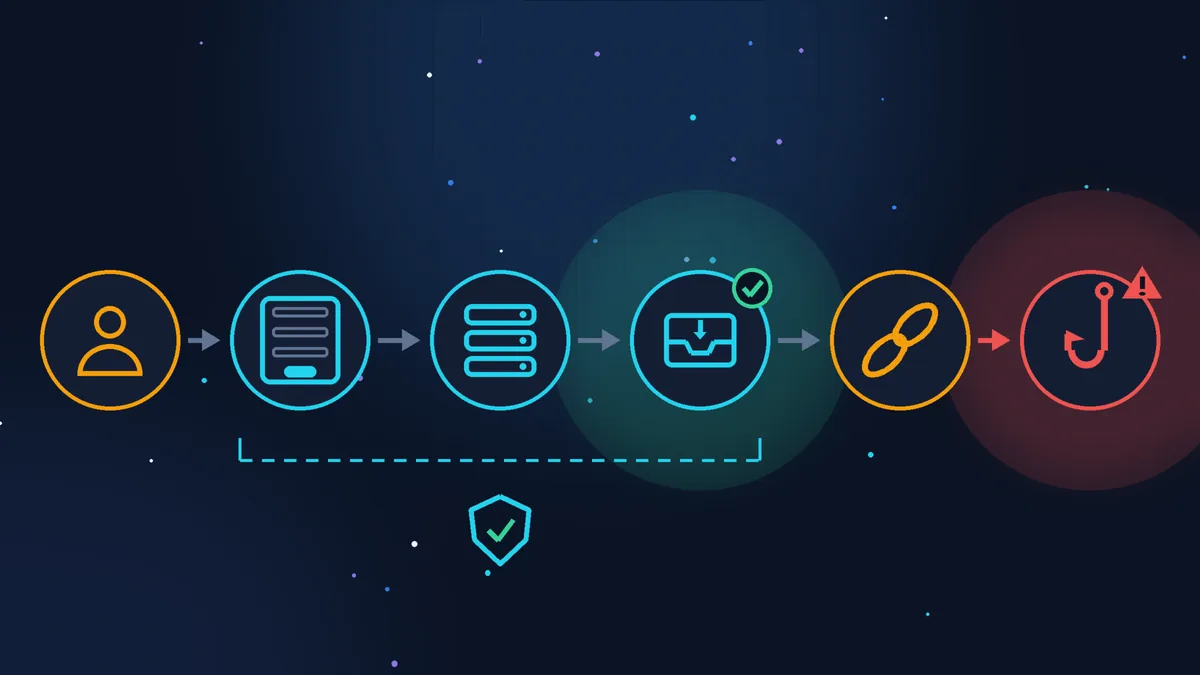
Лист прийшов з мого ж сайту. Форму заповнила людина, а лист надіслав мій сервер з моєї адреси, тому всі поштові перевірки (SPF, DKIM: підписи, які підтверджують, що лист надіслав справжній сервер домену; докладніше у статті про SPF, DKIM і DMARC) пройшли: лист справді мій. Фільтрам лишалося судити тільки за текстом. Microsoft описувала таку схему ще 2021 року: листи через форми самих компаній виглядають як звичайне звернення клієнта і тому частіше потрапляють у «Вхідні».
Капча теж не допомогла, і це нормально. reCAPTCHA оцінює, чи схожа поведінка на програму-бота. Людину, яка сама заповнила форму, вона пропускає. Захист від ботів не захищає від людей.

Пошта не від компанії
Сайт компанії на одному домені, а пошта на зовсім іншому, незнайомому. Справжній працівник пише з робочої адреси або хоча б пояснить, чому ні.

ТЗ тільки за посиланням
Уся суть завдання схована за посиланням, а в тексті лише переказ вашої ж послуги.

Ваше ім’я в адресі
Посилання зроблене персонально під вас. Справі це не допомагає, зате показує відправникові, що ви його відкрили.
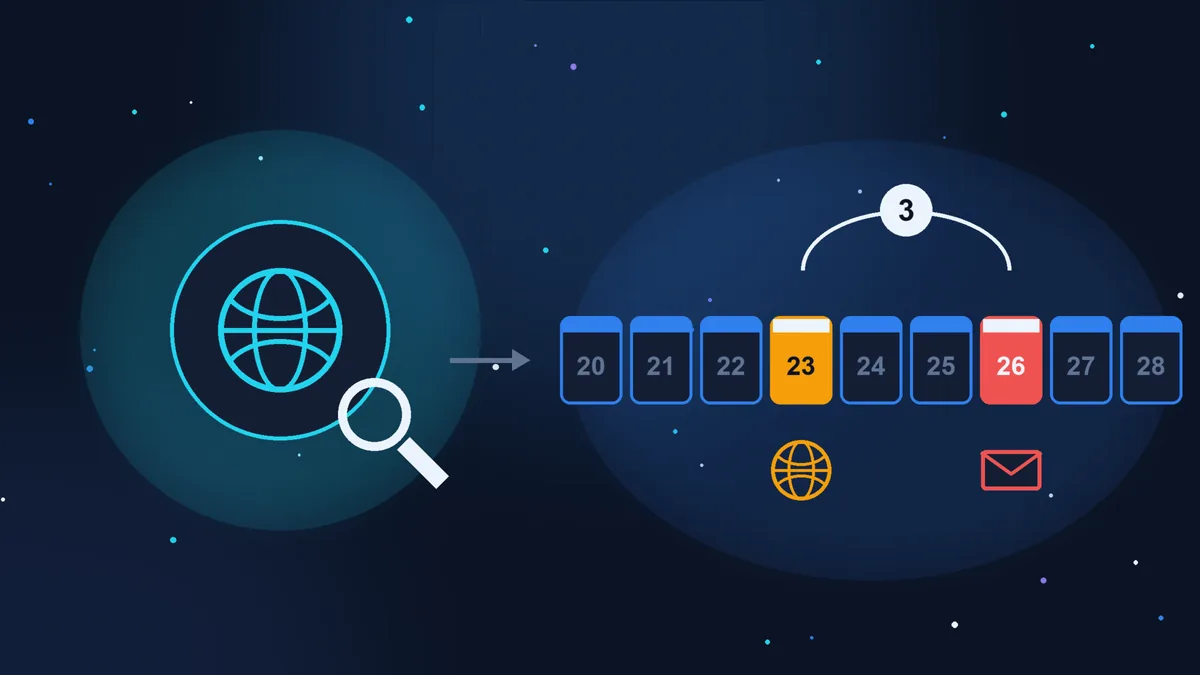
Потім я перевірив домени, нічого не відкриваючи (як це зробити, нижче). Домен посилання зареєстрували 23 жовтня, за три дні до заявки, а поштовий домен 27 жовтня призупинив реєстр.
Як називається атака і що зазвичай за посиланням
Загальна назва: соціальна інженерія, тобто обман людини, а не злам програми. Плюс підміна особи: чужі ім’я та компанія, щоб заявка пройшла вашу перевірку. Англійською схему називають contact form phishing або fake RFQ (підроблений запит ціни). За даними Fortra, які 16 жовтня 2026 переказав Help Net Security, шкідливих листів зі словом RFQ (запит ціни) з жовтня 2025 по вересень 2026 стало у 12 разів більше.
Що зазвичай за таким посиланням:
- Підроблена сторінка входу. «Портал документів» просить увійти через Microsoft або Google, і пароль потрапляє до зловмисника. За тими ж даними Fortra, так було майже у 73% випадків. Отримавши доступ до пошти, шукають у ній рахунки й реквізити та пишуть від вашого імені клієнтам.
- Шкідливий файл. Архів «з ТЗ» із програмою всередині. Так працювали кампанії IcedID (2021) і ZipLine (Check Point, 2025).
- Довге листування. У ZipLine зловмисники близько двох тижнів спілкувалися як партнери і навіть просили підписати угоду про конфіденційність (NDA), перш ніж надіслати файл.
Як перевірити підозрілу заявку за хвилину
- Не відкривайте посилання й файли із заявки, навіть «просто подивитися».
- Перевірте компанію за її офіційними контактами, а не за даними із заявки. Знайдіть сайт самі через пошук і зателефонуйте за номером звідти: «Ваш працівник писав нам 26 жовтня?». Номер і пошта із заявки нічого не доводять.
- Перевірте вік домену з посилання й пошти. Для .com, .net, .online та інших загальних зон: ICANN Lookup, рядок із датою створення. Для .fr: Whois на сайті Afnic (французькою). Для інших країн теж почніть з ICANN Lookup; якщо відповіді немає, пошукайте «whois» і закінчення адреси. Це запит до реєстру, сам сайт при цьому не відкривається. Реєстрація кілька днів чи тижнів тому - сильна ознака.
- Попросіть надіслати ТЗ текстом просто в листі. Справжньому клієнтові це не важко. Шахрай зазвичай зникає або наполягає на посиланні.
«А якщо відкрити в режимі анонімного перегляду?» Анонімний режим лише не зберігає історію і не підставляє ваші входи. Від шкідливого файлу чи вразливості браузера він не захищає, а персональне посилання все одно повідомить відправникові, що ви його відкрили. Якщо дуже хочеться побачити, що за ним, нехай його відкриє сервіс:
- urlscan.io відкриває адресу в себе і показує знімок сторінки. За замовчуванням перевірка публічна. Виберіть режим Private, щоб ваше посилання бачили тільки ви; вибрати країну, з якої відкривати адресу, у цьому режимі можна тільки на платному тарифі;
- VirusTotal перевіряє адресу за базами антивірусів. Звіт публічний: адресу побачать усі користувачі сервісу, тому посилання з вашою назвою краще перевіряти в urlscan.io в режимі Private;
- Google Safe Browsing (Безпечний перегляд) показує, чи відомий сайт як небезпечний. Свіжий домен там зазвичай ще чистий, тож «чисто» не означає «безпечно».
Сервіс теж переходить за посиланням, але зі свого сервера: відправник побачить візит сканера, а не ваш комп’ютер і не вашу пошту.
Як це було в мене. Посилання я перевірив 31 жовтня, коли сів писати цю статтю: через urlscan.io в режимі Private. Сервіс показав історію сайту майже за шість років і жодного вердикту про шкідливість, але саму адресу з моєю назвою до мене не перевіряв ніхто. Тобто «вердиктів немає» ще не означає «безпечно». А перевірка завершилася помилкою: домен уже не відповідав. Домен пропрацював щонайбільше кілька днів. Такі посилання швидко зникають, тому перевіряти треба одразу.
Що було за посиланням, я так і не знаю. З історії видно, що домен старий, а заново його зареєстрували 23 жовтня. Імовірно, це прийом: домену з історією фільтри довіряють більше, ніж зовсім новому.
І не пересилайте підозріле посилання колегам і клієнтам зі словами «подивіться, що надійшло». Поштові фільтри перевіряють адреси в тексті листа за чорними списками, і такий лист можуть заблокувати. З тієї ж причини я не називаю тут ні посилання, ні домени.
Якщо вже перейшли або ввели пароль
- Змініть пароль цього сервісу одразу, і всюди, де він повторювався. Так радить cybermalveillance.gouv.fr (французькою).
- Увімкніть двохетапну перевірку (код із телефона на додачу до пароля) і завершіть усі сеанси на інших пристроях. Знайдіть розділ безпеки своєї пошти: у Google є покрокова інструкція для зламаного облікового запису, у Microsoft схожа в довідці щодо облікового запису.
- Перевірте пошту на правила пересилання на чужі адреси і дивні листи в «Надісланих»: так зловмисники залишаються в скриньці після зміни пароля.
- Якщо завантажили й відкрили файл, від’єднайте комп’ютер від мережі й перевірте його антивірусом; робочий комп’ютер краще віддати фахівцеві.
- Збережіть лист як доказ, не видаляйте.
- Якщо в пошті були дані клієнтів (заявки, рахунки), це може бути витоком персональних даних. CNIL (французький орган із захисту персональних даних) повідомляють протягом 72 годин, крім випадків, коли витік навряд чи створить ризик для прав і свобод людей. Я не юрист, звіртеся зі сторінкою CNIL (французькою).
- Якщо повідомили банківські дані, одразу телефонуйте в банк і блокуйте картку (faire opposition).
- Якщо від вашого імені вже пишуть клієнтам або списали гроші, подайте заяву (plainte) до поліції чи жандармерії.
Якщо не впевнені, що робити, є державна онлайн-допомога 17Cyber (французькою).
Куди повідомити
- Лист - у Signal Spam (сервіс пов’язаний із CNIL);
- адресу підробленого сайту - у Phishing Initiative: після перевірки її передадуть для блокування в браузерах;
- компанії, чиїм ім’ям скористалися: за її офіційним номером.
Що налаштувати на сайті
Чесно: повністю такі заявки не прибрати. Форма для того й потрібна, щоб будь-хто міг вам написати. Але потік можна зменшити:
- поле-пастка (honeypot): невидиме поле, яке заповнюють тільки програми. Проти людей не працює, зате відсікає масові розсилки;
- перевірка посилань у повідомленні: заявки з посиланнями позначати або не приймати. Справжньому клієнтові вистачить тексту;
- обмеження частоти: не більше кількох надсилань з однієї IP-адреси (адреси комп’ютера в інтернеті) за годину;
- без автовідповіді з текстом заявки: якщо форма надсилає копію повідомлення на вказану адресу, зловмисник може розсилати через ваш сайт свій текст будь-кому;
- Reply-To із заявки: лист форми йде з вашої адреси, а відповідь на адресу клієнта. Тоді, натиснувши «Відповісти», ви бачите чужий домен.
Докладніше про злами та їхні перші ознаки - у статті «Сайт WordPress зламали: перші ознаки», а про те, чому оновлення не варто відкладати, - у розборі PHP2Shell.
Чеклист підозрілої заявки
- пошта не збігається із сайтом компанії;
- суть завдання тільки за посиланням або у файлі;
- в адресі посилання ваше ім’я чи назва;
- домен посилання чи пошти зареєстровано нещодавно (ICANN Lookup, Whois Afnic);
- компанія за офіційним номером про заявку не знає;
- посилання не відкрите й не переслане; за бажання одразу перевірене через urlscan.io в режимі Private;
- лист надіслано в Signal Spam, компанію попереджено.
Якщо час дорожчий
Перевірити заявку за цим списком може будь-який власник сайту, це кілька хвилин. Якщо пароль уже введено або файл відкрито, краще не розбиратися самотужки: важлива швидкість. А налаштувати форму так, щоб сміття було менше, і стежити за нею можна доручити мені: обслуговування сайту від 79 € HT на місяць або разово налаштування форм і пошти від 35 € HT.
Джерела (перевірено 31.10.2026): Que faire en cas de phishing ou hameçonnage ?, cybermalveillance.gouv.fr (французькою); Investigating a unique “form” of email delivery for IcedID malware, Microsoft, 09.04.2021 (англійською); ZipLine phishing campaign, Check Point Research, 26.08.2025 (англійською); Hackers disguise phishing as promising business opportunities, Help Net Security, 16.10.2026, за даними Fortra (англійською); reCAPTCHA v3, Google; Scan Visibility Levels, urlscan.io (англійською); Domain Blocklist, Spamhaus (англійською).
Не хочете розбиратися самі?
Опишіть задачу кількома словами. Відповім протягом робочого дня: що потрібно зробити, скільки це коштує і скільки триватиме.
Останні статті