21 жовтня 2026 року розробники PHP терміново випустили виправлення двох серйозних вразливостей. У пресі їх назвали PHP2Shell. PHP - мова, на якій працюють WordPress і більшість інших CMS (систем керування сайтом), тож ця вразливість PHP стосується майже будь-якого сайту малого бізнесу. Вразливість - це помилка в програмі, через яку стороння людина може зробити те, чого робити не повинна.
Нижче стан на 22 жовтня 2026 року: що сталося, чи стосується це вас, як перевірити версію PHP і що робити, якщо сайт уже поводиться дивно. Інформація змінюється щодня, тому я даю посилання на першоджерела. На серверах, які обслуговує Zen Webmaster, PHP уже оновлено.
Немає часу розбиратися?
Перевірю сайт на сліди злому з 17 жовтня і, якщо вони є, вилікую: лікування від вірусів від 100 € HT, обсяг стане зрозумілим після діагностики. Якщо хочете зробити самі, нижче все покроково.
Вразливість PHP: що сталося
Вразливостей дві: CVE-2026-109618 і CVE-2026-109619 (CVE - загальний номер, під яким вразливість значиться в усіх базах). Обидві дають змогу віддалено виконати на сервері довільний код без автентифікації, тобто без входу на сайт: не потрібні ні пароль, ні обліковий запис. Простіше кажучи, за невдалого збігу обставин зловмисник отримує доступ до файлів сайту і може робити з ними що завгодно.
Команда PHP оцінила обидві помилки в 9,2 бала з 10 за шкалою CVSS (стандартна шкала серйозності вразливостей). Це дуже висока оцінка. Цифра 10,0, яку ви могли бачити в новинах, неправильна: вона потрапила в новини з витоку ще до офіційного випуску, і PHP Foundation прямо назвала її помилковою. Через той самий витік виправлення вийшли на день раніше, ніж планували, 21 жовтня замість 22-го.
Виправлені версії вийшли 21 жовтня: 8.5.12, 8.4.27, 8.3.36 і 8.2.35 (php.net). За словами php.net, під загрозою будь-яке встановлення PHP, яке відповідає на запити з інтернету, тобто практично будь-який сайт на PHP. Дослідники, які знайшли помилку, підтвердили, що атака без автентифікації спрацьовує проти окремих версій WordPress та інших популярних CMS.
Що відомо про атаки

На момент випуску
Команда PHP перевірила приклади атак, що з’явилися в мережі, і на момент випуску виправлень робочих серед них не знайшла.

Перша спроба 17 жовтня
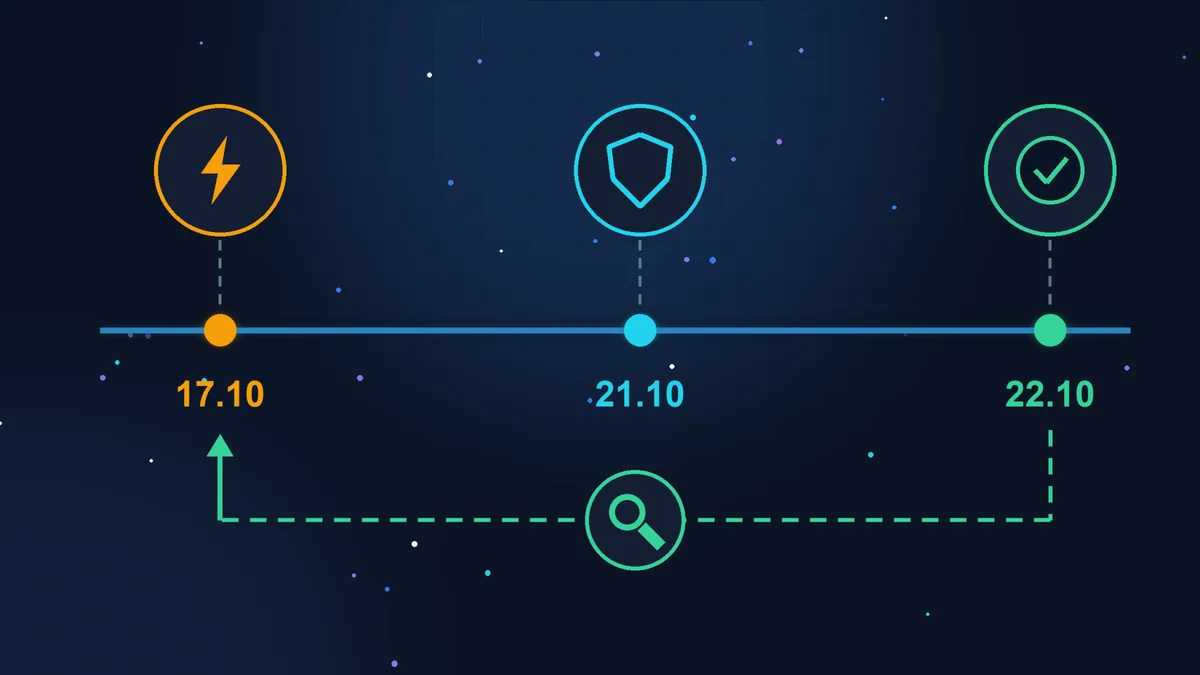
Служба безпеки Amazon помітила спробу атаки 17 жовтня, за чотири дні до публікації, і нові спроби 21-го. Cloudflare і watchTowr теж повідомляють про спроби.

Тимчасовий захист
Cloudflare увімкнула правила вебфаєрвола (WAF) для всіх клієнтів, зокрема на безкоштовному тарифі. Це допомагає, лише якщо сайт працює через Cloudflare, і не замінює оновлення.
Зведення щодо атак - за FAQ Tenable від 21 жовтня. Повідомлень про масові успішні злами сайтів станом на 22 жовтня немає, але це радше питання часу, ніж привід чекати. Панікувати не потрібно, але й відкладати «на потім» теж: атаки вже йдуть, і що довше сервер стоїть без оновлення, то вищий шанс, що до нього доберуться.
Хто оновлює PHP
Сам сайт PHP не оновлює. Це робить той, хто відповідає за сервер.

Звичайний хостинг
Сайт розміщено на спільному сервері хостингу (fr: hébergement mutualisé). Виправлення в межах однієї гілки, наприклад з 8.3.35 на 8.3.36, ставить хостинг. Ваше завдання - переконатися, що це зроблено і що вибрана гілка (8.3, 8.4) не застаріла. Гілку зазвичай перемикають у панелі хостингу, у розділі PHP.

Свій сервер або VPS
Якщо у вас окремий сервер (VPS), за його програми відповідаєте ви або ваш підрядник. Хостинг надає лише «залізо». Тут оновлення за вас ніхто не поставить.
Якщо сайт зроблено на конструкторі на кшталт Wix або Shopify, серверами опікується сама платформа, від вас тут нічого не потрібно.
Як дізнатися свою версію PHP
В адмінці WordPress: «Інструменти» > «Здоров’я сайту», вкладка «Інформація», розділ «Сервер», рядок «Версія PHP». У французькому інтерфейсі: Outils > Santé du site > Informations > Serveur > Version de PHP. Дивіться на повний номер, наприклад 8.3.36, а не лише 8.3.
Безпечними станом на 22 жовтня 2026 року вважаються версії, не нижчі за ці:
| Гілка | Безпечно від | Підтримка до |
|---|---|---|
| 8.5 | 8.5.12 | 31.12.2029 |
| 8.4 | 8.4.27 | 31.12.2028 |
| 8.3 | 8.3.36 | 31.12.2027 |
| 8.2 | 8.2.35 | 31.12.2026 |
| 8.1 і старіші | офіційно немає | завершилася |
Три застереження:
- Номер може не збігатися з таблицею. На серверах зі збірками PHP від дистрибутивів Linux виправлення часто ставлять, не змінюючи номера версії. Наприклад, там може стояти 8.3.6, але вже з латкою. Якщо після номера є хвіст на кшталт -0ubuntu або -deb, це якраз така збірка. Тому якщо номер нижчий, ніж у таблиці, не робіть висновків самі, а запитайте хостинг, чи закриті в них CVE-2026-109618 і CVE-2026-109619.
- PHP 8.1 і старіші. Проєкт PHP нових версій для них не випускає. Деякі постачальники Linux (наприклад, Ubuntu Pro, AlmaLinux, Red Hat) випустили власні виправлені збірки і для старих версій, але розраховувати на це не варто: якщо у вас 7.x або 8.1, перехід на 8.3 чи 8.4 потрібен у будь-якому разі.
- PHP 8.2 перестає отримувати виправлення 31 грудня 2026 року, тож і з нею варто планувати перехід.
Що зробити зараз
- Дізнайтеся версію способом вище й запишіть її.
- Напишіть хостингу, навіть якщо версія вже свіжа: «Чи встановлено на моєму хостингу виправлення CVE-2026-109618 і CVE-2026-109619?» (fr: «Les correctifs pour CVE-2026-109618 et CVE-2026-109619 sont-ils appliqués sur mon hébergement ?»). Добрий хостинг відповість швидко й конкретно.
- Якщо у вас свій сервер, попросіть підрядника оновити PHP сьогодні. Тимчасові налаштування, які php.net описує для тих, хто не може оновитися одразу, лише знижують ризик, і це робота для адміністратора сервера, а не для власника сайту.
- Якщо гілка застаріла (8.1 і старіші), зробіть копію сайту й перемкніть гілку в панелі хостингу, потім перевірте головну сторінку, форму заявки й оплату. Старі теми й плагіни на новій версії можуть не працювати, тому копія обов’язкова. Якщо щось зламалося, версію можна повернути тим самим перемикачем, але це тимчасовий крок: стара гілка залишається вразливою, тож одразу кличте фахівця.
- Оновіть WordPress, тему й плагіни. Це не закриває PHP2Shell, але закриває інші двері, про які зломщики знають давно.
Якщо сайт уже зламали або є підозра
Ознаки, які варто перевірити: сайт сам перенаправляє на чужі сторінки, у Google під вашою адресою з’явилися дивні сторінки (як в історії з японським спамом), в адмінці нові адміністратори, яких ви не створювали, хостинг пише про підозрілу активність або розсилання спаму, браузер показує попередження. Докладніше про перші ознаки - у статті «Сайт WordPress зламали: перші ознаки».
Порядок дій:
- Не панікуйте й нічого не видаляйте одразу. Видалений підозрілий файл уже не розповість, як зловмисники потрапили на сайт.
- Зробіть повну копію сайту як є (файли й база) і збережіть окремо від звичайних резервних копій. Це доказ: за ним потім з’ясовують, як і коли стався злам.
- Перевіряйте події, починаючи з 17 жовтня 2026 року. Так радить Amazon: саме тоді зафіксовано першу спробу. Попросіть у хостингу журнали (логи) з цієї дати й порівняйте зі своїми резервними копіями: остання копія до 17-го, найімовірніше, чиста.
- Переконайтеся, що PHP оновлено, інакше після очищення в ті самі двері ввійдуть знову.
- Очистіть сайт: видаліть шкідливий код і зайвих користувачів, перевірте базу й завдання за розкладом.
- Змініть усі паролі після очищення, не раніше: адмінка, FTP або SFTP, база даних, панель хостингу, пошта. Якщо змінити їх до очищення, нові паролі може перехопити той самий шкідливий код.
- Якщо могли витекти персональні дані (заявки з форм, замовлення, акаунти клієнтів), це питання RGPD (французька назва GDPR). Згідно зі статтею 33 RGPD, про витік повідомляють CNIL (французький орган із захисту персональних даних) без невиправданої затримки і, за можливості, не пізніше ніж через 72 години після того, як ви про нього дізналися. Виняток один: витік навряд чи створить ризик для прав і свобод людей. Сам витік у будь-якому разі записують у внутрішній журнал порушень. Я не юрист: свою ситуацію звірте на сторінці CNIL про витоки даних (французькою).
Короткий чеклист
- подивитися версію PHP: «Інструменти» > «Здоров’я сайту» > «Інформація» > «Сервер»;
- запитати хостинг, чи закриті CVE-2026-109618 і CVE-2026-109619;
- на своєму сервері: оновити PHP сьогодні;
- на 8.1 і старіших: копія, перехід на 8.3 або 8.4, перевірка форми й оплати;
- оновити WordPress, тему й плагіни;
- за підозри: копія як доказ, перевірка з 17 жовтня, очищення, потім нові паролі;
- у разі витоку персональних даних: повідомити CNIL не пізніше ніж через 72 години, якщо ризик для людей не виключено, і записати витік у внутрішній журнал.
Де зупинитися
Дізнатися версію й написати хостингу може будь-який власник сайту, це 15 хвилин. Далі краще не витрачати час самому, якщо сайт на власному сервері й нікому його оновити, якщо PHP 8.1 або нижче і сайт давно не оновлювався, або якщо є хоча б одна ознака злому. Очищення «на око» часто залишає лазівку, і за тиждень усе повторюється.
Якщо час дорожчий
Якщо у вас є час і бажання, цих кроків достатньо, щоб закрити вразливість і спокійно перевірити сайт. Якщо не хочеться розбиратися в логах і файлах, Zen Webmaster візьме технічну частину на себе: копія, пошук слідів з 17 жовтня, очищення, закриття вразливості й зміна доступів. Лікування сайту від вірусів коштує від 100 € HT, обсяг стане зрозумілим після діагностики. А щоб такі оновлення просто відбувалися вчасно, є обслуговування WordPress від 79 € HT на місяць або обслуговування сайтів на інших CMS.
Джерела (перевірено 22.10.2026): анонс випусків 21 жовтня 2026, php.net (англійською); Today’s PHP security release, PHP Foundation (англійською); PHP2Shell FAQ, Tenable (англійською); Multiples vulnérabilités dans PHP, CERTFR-2026-ALE-014, CERT-FR (ANSSI, французькою); Notifier une violation de données personnelles, CNIL (французькою); назви пунктів меню WordPress за translate.wordpress.org.
Не хочете розбиратися самі?
Опишіть задачу кількома словами. Відповім протягом робочого дня: що потрібно зробити, скільки це коштує і скільки триватиме.
Останні статті