Vous envoyez un devis à un client depuis contact@votre-domaine.fr, et trois jours plus tard il vous répond : « J’ai trouvé votre message dans les spams. » Ou bien les demandes du formulaire de contact arrivent une fois sur deux. Les messages eux-mêmes sont normaux, sans publicité ni lien douteux. Quand un mail pro arrive en spam, le texte est rarement en cause : souvent, la messagerie du destinataire n’arrive tout simplement pas à vérifier que le message vient bien de vous.
Voici, en termes simples, pourquoi vos e-mails arrivent en spam et ce que sont SPF, DKIM et DMARC. Vous verrez aussi ce qui, dans les exigences de Gmail et de Yahoo, concerne une petite entreprise et ce qui ne vise que les envois en masse, puis comment vérifier votre messagerie vous-même en quelques minutes.
Pas le temps de vous en occuper ?
Je vérifie la messagerie du domaine et les formulaires, je configure SPF, DKIM, DMARC et l’envoi par SMTP, puis je teste par e-mail. À partir de 35 € HT. Si vous préférez le faire vous-même, tout est expliqué étape par étape ci-dessous.
Pourquoi un mail pro arrive en spam
L’adresse de l’expéditeur (le champ « De », From en anglais) peut contenir n’importe quoi, comme l’adresse de retour au dos d’une enveloppe. Les fraudeurs en profitent : ils envoient des messages « de votre banque » ou « de votre entreprise ». C’est pourquoi Gmail, Outlook et Yahoo contrôlent chaque message : le serveur qui l’a envoyé avait-il le droit d’envoyer des e-mails au nom de votre domaine ?
La réponse se trouve dans le DNS, les réglages de votre nom de domaine chez le registrar ou l’hébergeur. On y trouve les trois enregistrements dont parle cet article. S’ils manquent ou se contredisent, la messagerie voit un message « d’on ne sait qui » et décide seule : le distribuer, le classer en spam ou le refuser.
SPF, DKIM et DMARC expliqués simplement
Imaginez que votre domaine est un bureau, et que les e-mails sont des colis qui en partent.

SPF : la liste des coursiers
Un enregistrement DNS qui liste les serveurs autorisés à envoyer des e-mails au nom de votre domaine : votre messagerie, le serveur du site, l’outil d’e-mailing. Un message envoyé par un serveur absent de la liste paraît suspect.

DKIM : le cachet sur le colis
Le serveur appose une signature numérique sur chaque message, et le modèle de cette signature (la clé publique) est publié dans le DNS. Le destinataire compare : la signature est bien la vôtre et le message n’a pas été modifié en route.

DMARC : la consigne du gardien
Il indique aux messageries quoi faire d’un message qui échoue au contrôle : le distribuer quand même (none), le mettre en spam (quarantine) ou le refuser (reject). Il vérifie aussi que le domaine contrôlé correspond à l’adresse du champ « De ».
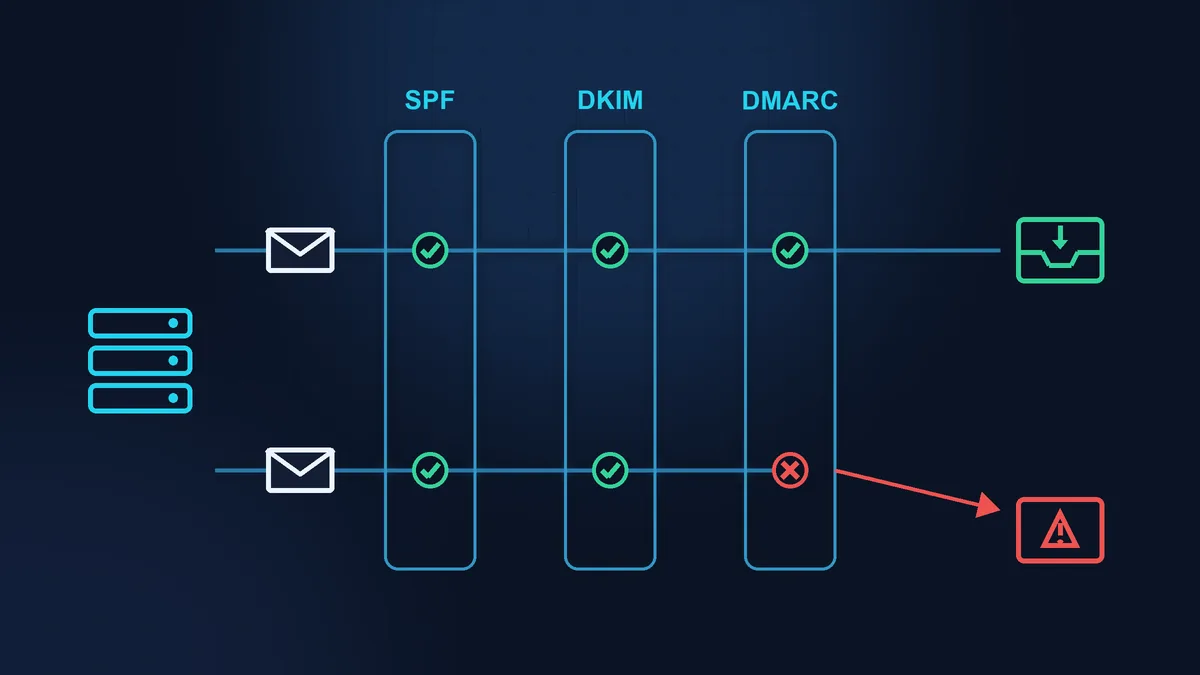
Ce dernier point compte. Supposons que votre newsletter parte par un outil d’e-mailing, et que SPF soit vérifié sur l’adresse technique de cet outil, et non sur votre domaine. Dans le champ « De », c’est pourtant votre adresse qui figure. SPF est validé sur le papier, mais DMARC répond « ne correspond pas » : c’est le domaine de l’outil qui a été contrôlé, pas le vôtre. On appelle cela l’alignement (alignment), et c’est là que beaucoup trébuchent.
Ce qu’exigent Gmail, Yahoo et Outlook
Depuis le 1er février 2024, Gmail impose de nouvelles exigences aux expéditeurs qui envoient des e-mails vers des adresses personnelles @gmail.com (consignes de Google). Yahoo a introduit des règles similaires au même moment (Yahoo Sender Hub, en anglais). Les exigences se divisent en deux groupes : pour tous les expéditeurs et pour les expéditeurs d’e-mails en masse. Pour Google, un expéditeur d’e-mails en masse envoie environ 5 000 messages ou plus en 24 heures à des comptes Gmail personnels, en additionnant tous les envois d’un même domaine. Yahoo ne donne pas de chiffre précis.
| Exigence | Tous les expéditeurs | Envois en masse |
|---|---|---|
| Authentification du domaine | SPF ou DKIM | SPF et DKIM |
| DMARC | recommandé | obligatoire |
| Taux de spam | moins de 0,3 % | moins de 0,3 % |
| Désabonnement en un clic | non requis | e-mails marketing et promotionnels |
Google affiche le taux de spam dans Postmaster Tools. Une petite entreprise qui n’envoie pas de newsletters n’a en général pas besoin de le surveiller.
Concrètement, pour une petite entreprise qui envoie quelques dizaines d’e-mails par jour :
- SPF ou DKIM est nécessaire dès maintenant. C’est une exigence pour tous, y compris les utilisateurs de Google Workspace. Google indique que depuis novembre 2025, Gmail applique ces règles plus strictement : les messages non conformes peuvent être refusés temporairement ou définitivement (questions fréquentes de Google).
- DMARC n’est formellement obligatoire que pour les expéditeurs d’e-mails en masse, mais Yahoo recommande vivement à tous les domaines qui envoient des e-mails de publier une politique DMARC. La politique
nonene bloque rien, elle active seulement le contrôle. - Le statut d’expéditeur d’e-mails en masse est définitif. Selon les questions fréquentes de Google, un domaine qui a envoyé ne serait-ce qu’une fois environ 5 000 messages en 24 heures à des comptes Gmail personnels reste considéré comme tel. Ce sont les envois de tout le domaine qui comptent : la newsletter envoyée par un outil d’e-mailing est incluse.
Pour Outlook.com (adresses outlook.com, hotmail.com, live.com), des règles spécifiques s’appliquent depuis le 5 mai 2025 aux domaines qui envoient plus de 5 000 e-mails par jour : SPF, DKIM et DMARC sont obligatoires. Microsoft refuse les messages qui ne les respectent pas (Microsoft, en anglais).
Comment vérifier votre messagerie vous-même
Le contrôle le plus simple ne demande aucun outil.
- Envoyez un e-mail ordinaire depuis votre adresse professionnelle vers une boîte Gmail personnelle. Pour le formulaire du site, envoyez une demande de test si les demandes arrivent sur une adresse Gmail. Sinon, demandez à votre webmaster d’ajouter temporairement une adresse Gmail aux destinataires.
- Ouvrez le message dans Gmail sur un ordinateur. À côté de Répondre, cliquez sur l’icône Plus (trois points verticaux), puis sur Afficher l’original (aide Gmail). Cette option n’existe pas dans l’application mobile Gmail, il faut un ordinateur.
- Un court résumé s’affiche en haut. Cherchez les lignes SPF, DKIM et DMARC : PASS doit apparaître à côté. FAIL, SOFTFAIL ou l’absence de ligne DKIM méritent qu’on s’y penche.
- Regardez le nom de l’expéditeur dans la boîte de réception. Un point d’interrogation à côté signifie que Gmail n’a pas pu confirmer qui a envoyé le message (aide Gmail).
Si vous voulez voir les enregistrements du domaine dans leur ensemble, il existe des outils gratuits en ligne. MxToolbox montre ce qui est publié dans le DNS (SPF, DMARC) et si le domaine figure sur des listes noires. Mail-tester vous donne une adresse à laquelle envoyer un message, puis affiche une note détaillée. Les deux services se contentent de lire des données publiques et ne modifient rien sur votre domaine.
Où se cache souvent l’erreur
Quatre situations typiques sur les petits sites. La première survient à l’occasion d’une modification anodine : l’ajout d’un nouveau service.
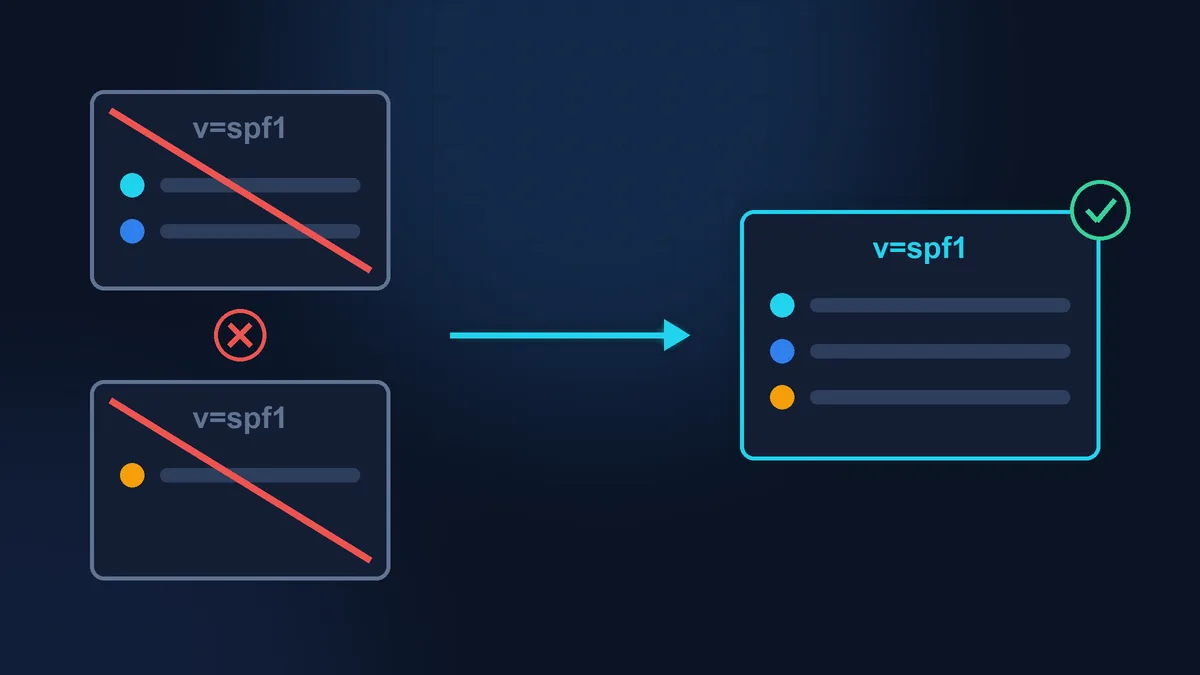

Deux enregistrements SPF
En ajoutant un nouveau service, on a créé un deuxième enregistrement commençant par v=spf1 au lieu de compléter le premier. Selon la norme SPF, un domaine ne doit avoir qu’un seul enregistrement : avec deux, le contrôle SPF échoue complètement (RFC 7208, en anglais).

Le site envoie ses e-mails lui-même
Par défaut, WordPress envoie les e-mails avec la fonction mail() directement depuis le serveur du site, avec une adresse du type wordpress@votre-domaine. Ce serveur est souvent absent du SPF, et ces messages n’ont souvent pas de signature DKIM. La solution : envoyer par SMTP via votre service de messagerie, exactement comme partent les e-mails de votre boîte habituelle.

Un e-mail « au nom » du client
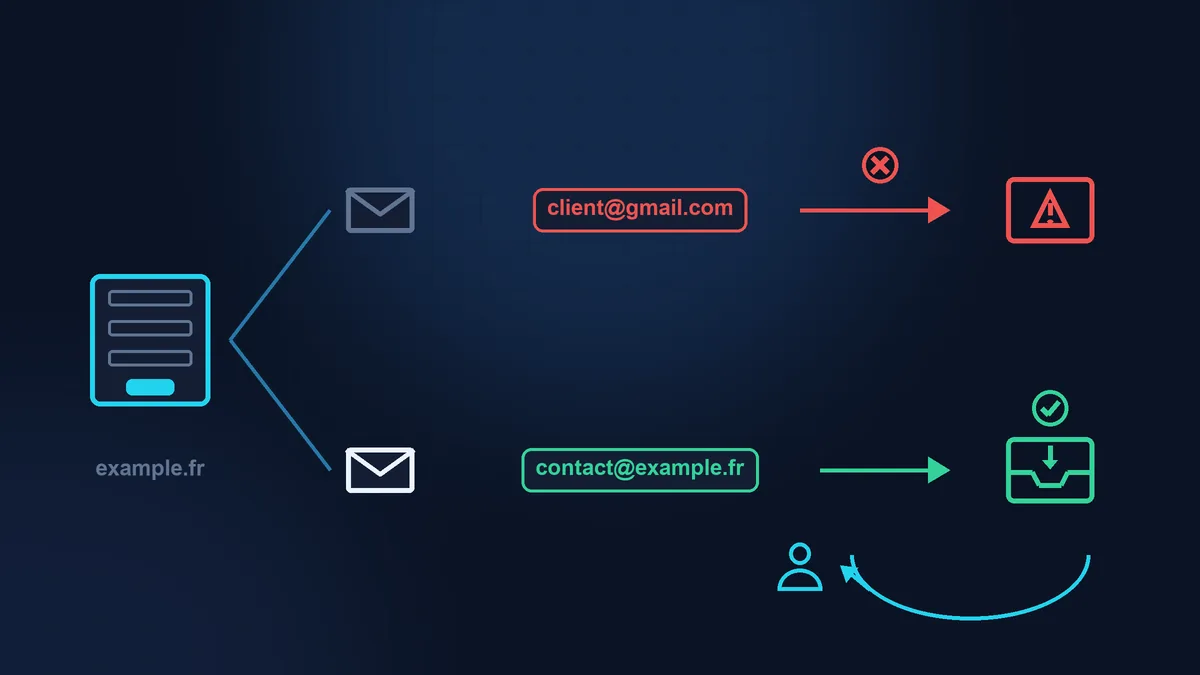
Le formulaire met dans le champ « De » l’adresse du visiteur, par exemple client@gmail.com. Pour Gmail, c’est un message envoyé en son nom depuis un serveur qui n’a rien à voir avec Gmail, autrement dit une usurpation. La bonne pratique : votre adresse dans « De », et celle du client dans le champ « Répondre à » (Reply-To).

L’expéditeur oublié
Les factures partent du logiciel de comptabilité, la newsletter d’un outil d’e-mailing, les relances du CRM. Chaque service qui envoie des e-mails au nom de votre domaine doit figurer dans le SPF et, s’il le permet, signer ses messages avec le DKIM de votre domaine. Mais un enregistrement unique a lui aussi une limite : pas plus de 10 vérifications imbriquées (include et mécanismes similaires). Avec beaucoup de services, on dépasse vite ce plafond, et SPF échoue, exactement comme avec deux enregistrements.
Pour le formulaire du site, c’est plus compliqué qu’un simple enregistrement DNS : il y a aussi l’extension, le SMTP, l’antispam et la conservation des demandes. Tout cela est détaillé dans l’article Un formulaire n’envoie pas les e-mails : où se situe le plus souvent le problème.
Tout est en PASS, mais les e-mails arrivent toujours en spam
Les trois enregistrements ne confirment qu’une chose : le message vient bien de vous. Ils ne disent rien de votre réputation. Google et Yahoo regardent aussi le taux de signalements « spam », le contenu et l’historique du domaine. Causes typiques dans une petite entreprise : un domaine tout neuf, un envoi massif à un vieux fichier d’adresses, des messages composés presque uniquement de liens ou de pièces jointes. Ici, le DNS n’y peut rien : ce qui aide, ce sont des envois soignés, uniquement aux personnes qui ont donné leur accord, et le temps.
Checklist
- E-mail de test vers Gmail : dans Afficher l’original, SPF, DKIM et DMARC sont en PASS.
- Le domaine a un seul enregistrement SPF, qui inclut tous les services qui envoient en votre nom.
- DKIM est activé dans votre service de messagerie (enregistrement DNS plus activation dans le panneau du service).
- Il existe un seul enregistrement DMARC (à l’adresse _dmarc.votre-domaine). S’il n’y en a pas, on commence par la politique none.
- Le formulaire du site envoie les e-mails depuis votre adresse, celle du client est dans le champ de réponse.
- Le site envoie ses e-mails via votre service de messagerie (SMTP), et non avec la fonction mail() du serveur.
- Une demande de test envoyée par le formulaire est arrivée dans la boîte de réception, pas dans les spams (comment vérifier le formulaire).
Jusqu’où le faire soi-même
Lire les enregistrements et faire le test dans Gmail est à la portée de tous. Activer DKIM n’est généralement pas compliqué non plus : le service de messagerie fournit un enregistrement, on l’ajoute dans le DNS du domaine, puis on clique sur « activer ». Un nouvel enregistrement DKIM ne casse rien. Si le domaine et la messagerie sont chez le même fournisseur, un seul bouton suffit souvent. Google Workspace, Microsoft 365, OVHcloud et IONOS proposent chacun un guide pas à pas pour leur service.
Soyez plus prudent avec les modifications DNS sur un domaine dont la messagerie fonctionne déjà. Un caractère en trop dans le SPF désactive le contrôle pour tous les e-mails, une erreur dans l’enregistrement MX (l’adresse où est livré le courrier entrant) bloque la réception, et un DMARC en politique reject sur une configuration incomplète se met à refuser vos propres factures et demandes de contact. Google conseille de démarrer DMARC avec la politique none et d’attendre au moins 48 heures après la configuration de SPF et DKIM avant de l’activer (Google Workspace). Si plusieurs services envoient des e-mails au nom de votre domaine (messagerie, site, CRM, newsletters, comptabilité) et que vous ne savez pas lequel est configuré où, mieux vaut confier cela à quelqu’un qui l’a déjà fait de nombreuses fois.
Si votre temps est précieux
Si vous avez le temps et l’envie, vous pouvez faire le contrôle et les étapes simples vous-même en suivant cet article. Si vous préférez vous occuper de vos clients plutôt que d’enregistrements DNS, Zen Webmaster vérifie la messagerie de votre domaine et les formulaires du site, configure SPF, DKIM, DMARC et l’envoi par SMTP, puis termine par des e-mails de test. La configuration ponctuelle des formulaires et de la messagerie coûte à partir de 35 € HT (tarifs), tous les détails sur la page configuration des formulaires et de la messagerie.
Vous préférez ne pas vous en occuper ?
Décrivez votre besoin en quelques mots. Je vous réponds sous un jour ouvré : ce qu'il faut faire, le prix et le délai.
Derniers articles