Зазвичай усе відбувається так. Клієнт пише: «Я шукав вас у Google, а там під вашою адресою якісь ієрогліфи й годинники зі знижкою». Ви відкриваєте сайт, а там усе як завжди. Меню на місці, фотографії на місці, нічого японського.
Це не збій Google. Так виглядає відомий тип зламу, який Google у своїй документації називає зламом японськими ключовими словами (japanese keyword hack). Зловмисник створює на вашому домені тисячі сторінок японською з посиланнями на магазини підробок і ховає їх від вас. Ваш домен працює на чужу рекламу, а Google бачить, що сайт завалений сміттям.
Загальні ознаки зламу я розглядав у статті Сайт WordPress зламали: ознаки. Тут окремий практичний розбір саме японського спаму: як його побачити, що перевірити в Search Console і що можна зробити самому, нічого не зіпсувавши. Коротко: перевірити site: і Search Console, зберегти докази, змінити паролі, а очищення файлів доручити фахівцеві.
Немає часу розбиратися?
Почищу сайт від японського спаму: знайду, як зайшов зловмисник, очищу файли й базу, закрию вразливість і надішлю запит на перевірку в Google. Лікування від 100 € HT, точний обсяг після діагностики. Якщо хочете спершу перевірити самі, нижче все покроково.
Чому ви не бачите японського спаму
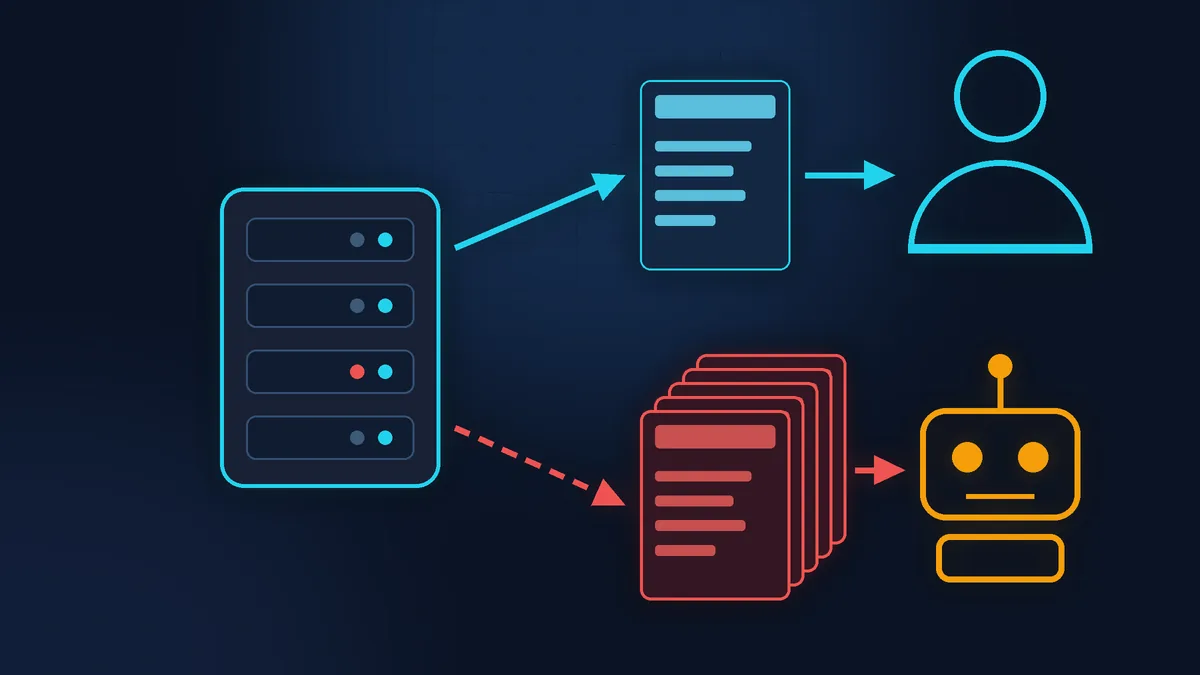
Головна особливість цього зламу називається клоакінг (cloaking): сайт показує різним відвідувачам різне. Шкідливий код перевіряє, хто прийшов. Якщо це пошуковий робот Google, він отримує японську сторінку. Якщо людина, яка набрала адресу вручну, вона бачить звичайний сайт або сторінку «не знайдено». Іноді спам показується лише тим, хто прийшов із пошукової видачі Google.
Тому «у мене все відкривається нормально» нічого не доводить. Перевіряти треба очима Google.
Крок 1. Пошук site: у Google
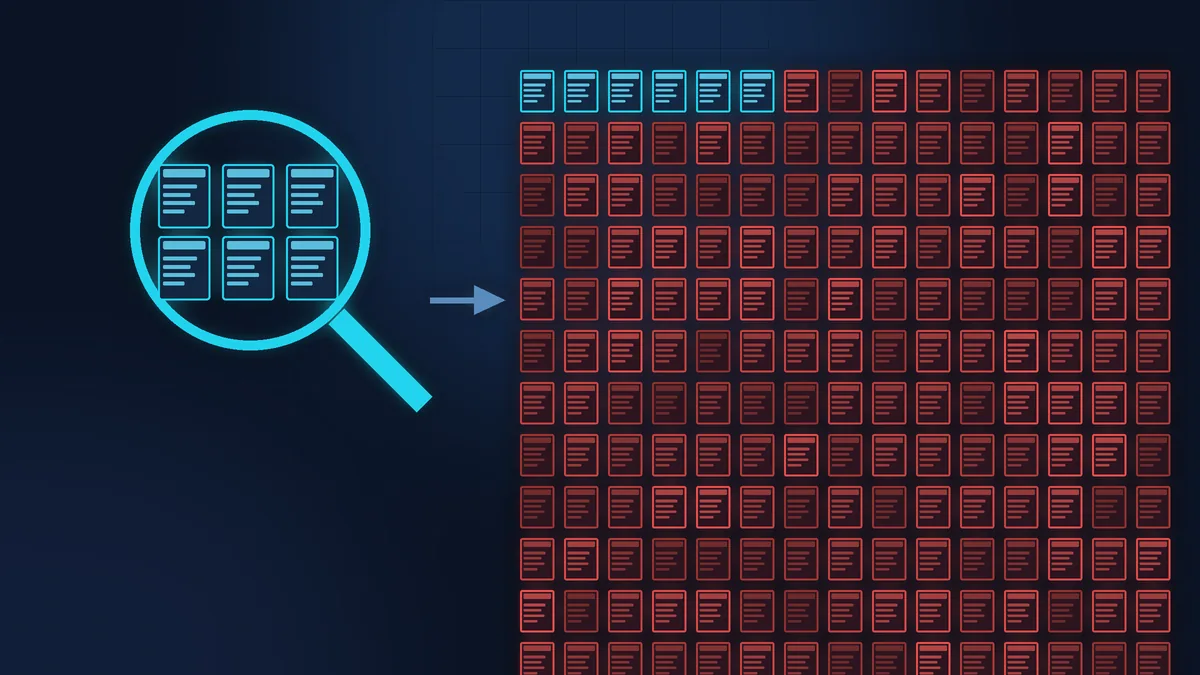
Наберіть у рядку пошуку Google site:vashdomen.fr (без пробілу після двокрапки, без www і https). Google покаже сторінки вашого домену, які є в його індексі. Індексом називають базу сторінок, з якої Google збирає видачу.
На що дивитися:
- Скільки результатів. Якщо у вас сайт на 15 сторінок, а Google показує сотні чи тисячі, це тривожний знак.
- Мова заголовків. Японські ієрогліфи, назви брендів годинників, сумок, кросівок.
- Дивні адреси. Довгі адреси з випадкових літер і цифр, каталоги, яких у вас ніколи не було.
Перегляньте кілька сторінок видачі, а не лише першу: звичайні сторінки часто стоять вище. Для певності скопіюйте одне японське слово із заголовка підозрілої сторінки й додайте його до запиту через пробіл: site:vashdomen.fr слово. Можна повторити пошук і в Bing, у нього свій індекс.
Крок 2. Search Console: чотири місця
Google Search Console - безкоштовний кабінет Google для власника сайту. Якщо ви його ще не підключили, зробіть це зараз: програміст для цього не потрібен, достатньо запису DNS у реєстратора домену або плагіна Google Site Kit, якщо сайт на WordPress. Без нього перевірити сайт очима Google не вийде. Назви пунктів меню іноді змінюються, а мова інтерфейсу залежить від налаштувань вашого акаунта Google (українська, французька чи англійська), тож шукайте за змістом.

Проблеми безпеки
У меню ліворуч відкрийте звіт про проблеми безпеки. Якщо Google уже помітив злам, тут буде запис про зламаний вміст, найчастіше з позначкою про впровадження URL (зломщик створив нові сторінки) або про впровадження вмісту, а також приклади адрес.

Перевірка URL
Вставте одну з японських адрес із видачі в рядок пошуку вгорі Search Console, запустіть перевірку сторінки в реальному часі (Test live URL), а потім відкрийте перевірену сторінку (View tested page): там є код сторінки (HTML) і знімок екрана. Ви побачите те, що отримує Google. Якщо там японський текст, а у вас у браузері «не знайдено», це клоакінг.

Користувачі та власники
Налаштування, розділ користувачів і дозволів. Незнайомий власник, особливо підтверджений, означає, що зломщик додав себе до вашого кабінету, щоб змінювати налаштування, наприклад надсилати свої карти сайту. Google пише, що в такому разі сайт із великою ймовірністю зламано.

Файли Sitemap
Карта сайту (sitemap) - список адрес, який сайт передає Google. Подивіться, чи немає там карт, яких ви не додавали, і чи не зросла різко кількість виявлених адрес.
Варто зазирнути й у звіт про індексування сторінок: різке зростання кількості проіндексованих сторінок за кілька днів добре показує дату, коли все почалося. Ця дата знадобиться тому, хто чиститиме сайт.
Що можна зробити самому
Ці дії безпечні, не потребують втручання у файли й не заважають подальшому очищенню. Навпаки, вони його полегшують.
- Збережіть докази: скриншоти видачі
site:, звіту про безпеку, списку користувачів Search Console, листів від хостингу. Запишіть дату, коли помітили проблему. - Зробіть повну копію сайту, файлів і бази даних, навіть заражену. Без неї будь-яка помилка під час очищення незворотна. Як зрозуміти, що копія справжня, я пояснював у статті Як перевірити бекап веб-майстра перед роботою.
- Видаліть незнайомих власників і користувачів у Search Console. Якщо власника підтверджено через файл або запис на сайті, він може повернутися, доки не видалено його спосіб підтвердження, тому позначте це для фахівця.
- Змініть паролі: адміністратори WordPress, хостинг, FTP або SFTP (доступ до файлів сайту на хостингу), пошта, до якої прив’язано сайт. Для кожного доступу свій довгий пароль. Якщо хостинг або WordPress підтримує двофакторну автентифікацію, увімкніть її.
- Перевірте користувачів у самому WordPress: незнайомий адміністратор або знайоме ім’я з чужою адресою електронної пошти.
Чого не робити

Не починати з видалення сторінок із видачі
У Search Console є інструмент видалення URL (в англійському інтерфейсі пункт меню Removals). Він приховує адресу приблизно на пів року і не усуває причину: поки на сервері живе код, який створює сторінки, з’являтимуться нові. Google радить ним користуватися, але вже після очищення, щоб швидше прибрати з видачі адреси, створені зломщиком.
Не покладатися лише на плагін безпеки
Сканер може знайти частину файлів, але японський спам часто сидить у кількох місцях одразу: у файлах, у базі даних, у налаштуваннях сервера, іноді в .htaccess, файлі правил, який керує адресами й переспрямуваннями.
Не просити перевірки передчасно
Google пише, що запит має сенс лише тоді, коли виправлено все й на всіх сторінках, і просить не надсилати новий, доки не надійшла відповідь на попередній. Перевірка триває від кількох днів до кількох тижнів, а поспішний запит лише затягує справу.
Де межа
Усе, що вище, власник робить сам за вечір. Далі починається робота з файлами й базою даних на сервері, і тут краще зупинитися.
Треба знайти, як зловмисник потрапив на сайт (найчастіше застарілий плагін чи тема, слабкий або викрадений пароль), і зачинити ці двері. Треба перевстановити ядро WordPress, тему й плагіни з чистих копій, знайти підозрілі PHP-файли та заплутаний код, перевірити базу даних і .htaccess, прибрати спосіб підтвердження чужого власника. Лише після цього надсилають запит на перевірку з описом того, що видалено і яку вразливість закрито.
Якщо пропустити бодай одну лазівку, спам повертається за кілька днів, і все починається знову. Тому якщо слова «заплутаний код» і «перевстановити ядро з чистих копій» звучать для вас як чужа мова, це нормально, і саме тут варто зупинитися. У Франції можна також звернутися до державної платформи cybermalveillance.gouv.fr (сайт французькою): вона допомагає зрозуміти ситуацію і спрямовує до фахівців поруч із вами. Сама платформа безкоштовна, а фахівці, до яких вона спрямовує, працюють платно.
Короткий чекліст
site:vashdomen.frу Google: кількість сторінок і мова заголовків.- Search Console, звіт про проблеми безпеки: чи є запис про злам.
- Перевірка URL за японською адресою: що бачить Google.
- Користувачі й дозволи: чи немає чужих власників.
- Файли Sitemap: чи немає чужих карт сайту.
- Скриншоти, повна копія сайту, нові паролі.
Якщо час дорожчий
Діагностику з цієї статті ви можете зробити самі, і це вже половина шляху: ви точно знатимете, що відбувається, і зможете пояснити це будь-якому фахівцеві.
Якщо ви хочете займатися бізнесом, а не розбиратися в чужому коді на своєму сервері, Zen Webmaster візьме технічну частину на себе: копія сайту, пошук причини, очищення файлів і бази даних, закриття вразливості та запит на перевірку в Google. Лікування від вірусів коштує від 100 € HT, точний обсяг стане зрозумілим після діагностики. Подробиці й порядок роботи на сторінці лікування сайту від вірусів, а щоб наступного разу було з чого відновитися, подивіться резервні копії та відновлення сайту.
Не хочете розбиратися самі?
Опишіть задачу кількома словами. Відповім протягом робочого дня: що потрібно зробити, скільки це коштує і скільки триватиме.
Останні статті