Сценарий обычно такой. Клиент пишет: «Я искал вас в Google, а там под вашим адресом какие-то иероглифы и часы со скидкой». Вы открываете сайт, там всё как всегда. Меню на месте, фотографии на месте, ничего японского.
Это не сбой Google. Так выглядит известный тип взлома, который Google в своей документации называет взломом японскими ключевыми словами (japanese keyword hack). Злоумышленник создаёт на вашем домене тысячи страниц на японском со ссылками на магазины подделок и прячет их от вас. Ваш домен работает на чужую рекламу, а Google видит, что сайт завален мусором.
Общие признаки взлома я разбирал в статье Сайт WordPress взломали: первые признаки. Здесь отдельный практический разбор именно японского спама: как его увидеть, что проверить в Search Console и что можно сделать самому, ничего не сломав. Коротко: проверить site: и Search Console, сохранить доказательства, сменить пароли, а чистку файлов отдать специалисту.
Нет времени разбираться?
Почищу сайт от японского спама: найду, как вошёл взломщик, очищу файлы и базу, закрою уязвимость и отправлю запрос проверки в Google. Лечение от 100 € HT, точный объём после диагностики. Если хотите сначала проверить сами, ниже всё по шагам.
Почему вы этого не видите
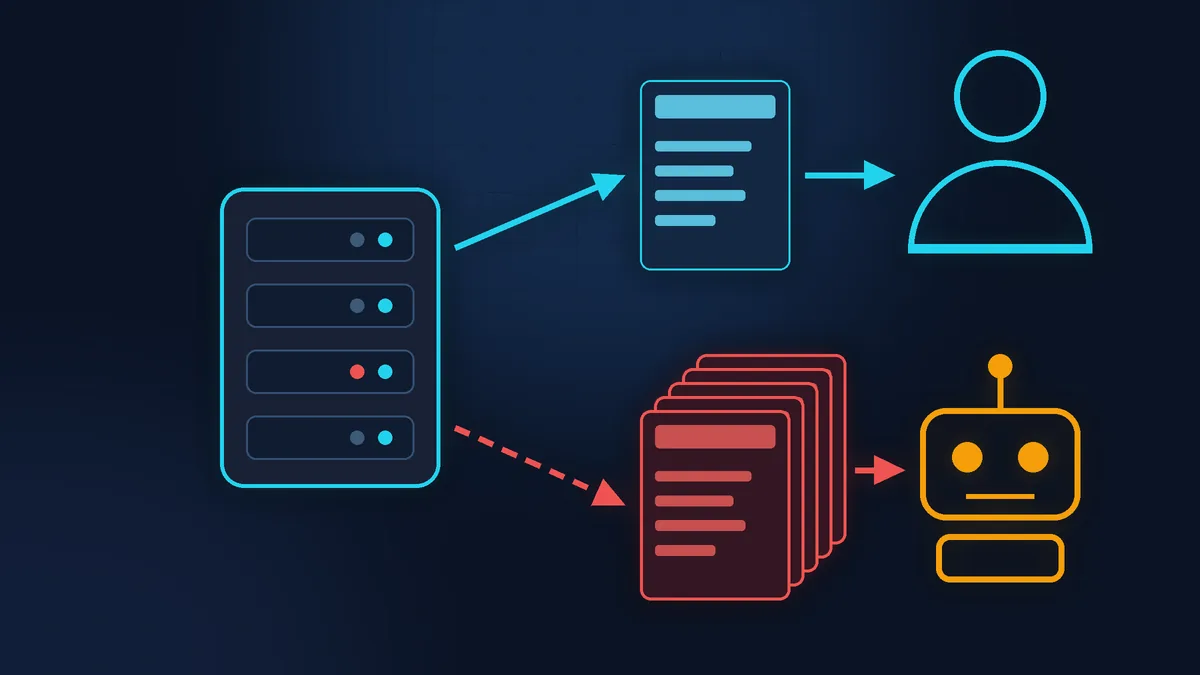
Главная особенность этого взлома называется клоакинг (cloaking): сайт показывает разным посетителям разное. Вредоносный код смотрит, кто пришёл. Если это поисковый робот Google, он получает японскую страницу. Если человек, набравший адрес вручную, он получает обычный сайт или страницу «не найдено». Иногда спам показывается только тем, кто пришёл из выдачи Google.
Поэтому «у меня всё открывается нормально» ничего не доказывает. Проверять нужно глазами Google.
Шаг 1. Поиск site: в Google
Наберите в строке поиска Google site:vashdomen.fr (без пробела после двоеточия, без www и https). Google покажет страницы вашего домена, которые есть у него в индексе. Индексом называют базу страниц, из которой Google собирает выдачу.
Что смотреть:
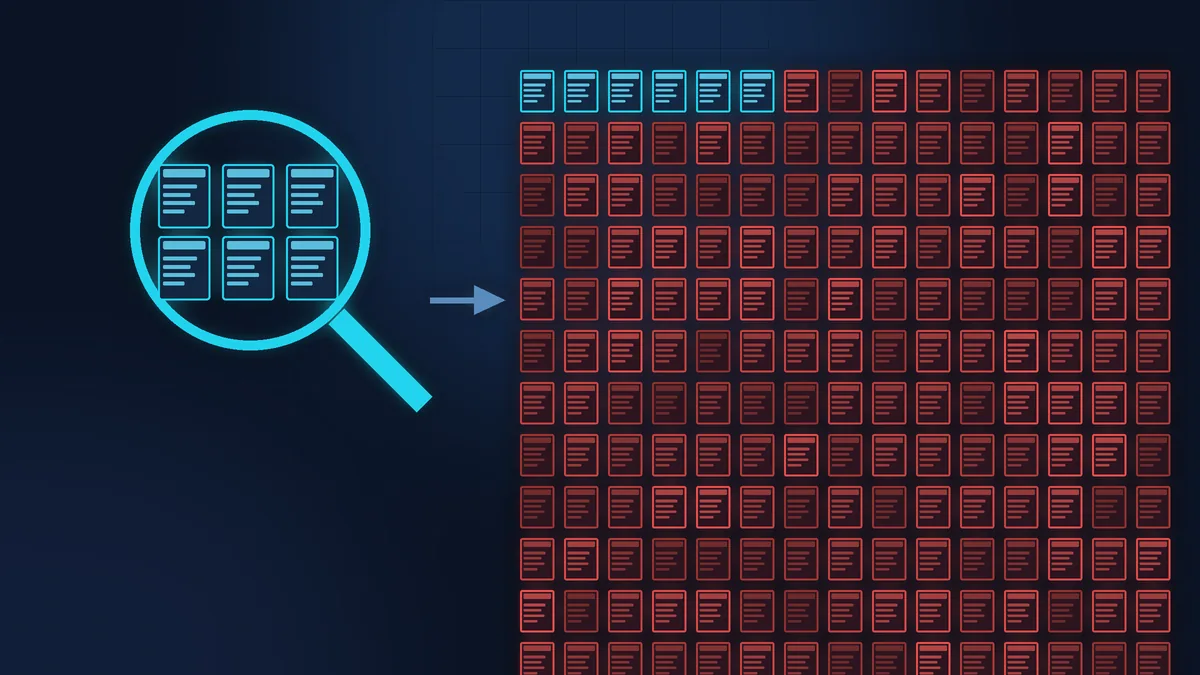
- Сколько результатов. Если у вас сайт на 15 страниц, а Google показывает сотни или тысячи, это тревожный знак.
- Язык заголовков. Японские иероглифы, названия брендов часов, сумок, кроссовок.
- Странные адреса. Длинные адреса из случайных букв и цифр, каталоги, которых у вас никогда не было.
Пролистайте несколько страниц выдачи, а не только первую: обычные страницы часто стоят выше. Для уверенности скопируйте одно японское слово из заголовка подозрительной страницы и добавьте его к запросу через пробел: site:vashdomen.fr слово. Можно повторить поиск и в Bing, у него свой индекс.
Шаг 2. Search Console: четыре места
Google Search Console - бесплатный кабинет Google для владельца сайта. Если он у вас не подключён, подключите сейчас: это делается без программиста, через запись DNS у регистратора домена или через плагин Google Site Kit, если сайт на WordPress. Без него проверить сайт глазами Google не получится. Названия пунктов меню иногда меняются, ищите по смыслу.

Проблемы безопасности
В меню слева откройте отчёт «Проблемы безопасности». Если Google уже заметил взлом, здесь будет запись «Взломанный контент», чаще всего с типом «внедрение URL» (взломщик создал новые страницы) или «внедрение контента», и примеры адресов.

Проверка URL
Вставьте один из японских адресов из выдачи в строку поиска вверху Search Console, нажмите «Проверить страницу на сайте», а затем «Изучить проверенную страницу»: там есть код страницы (HTML) и снимок экрана. Вы увидите то, что получает Google. Если там японский текст, а у вас в браузере «не найдено», это клоакинг.

Пользователи и владельцы
Настройки, «Пользователи и разрешения». Незнакомый владелец, особенно подтверждённый, означает, что взломщик добавил себя в ваш кабинет, чтобы менять настройки, например отправлять свои карты сайта. Google пишет, что в таком случае сайт с большой вероятностью взломан.

Файлы Sitemap
Карта сайта (sitemap) - список адресов, который сайт подаёт Google. Посмотрите, нет ли там карт, которые вы не добавляли, и не выросло ли резко число обнаруженных адресов.
Полезно заглянуть и в отчёт об индексировании страниц: резкий рост числа проиндексированных страниц за несколько дней хорошо показывает дату, когда всё началось. Эта дата пригодится тому, кто будет чистить сайт.
Что можно сделать самому
Эти действия безопасны, не требуют лезть в файлы и не мешают дальнейшей чистке. Наоборот, они её облегчают.
- Сохраните доказательства: скриншоты выдачи
site:, отчёта безопасности, списка пользователей Search Console, письма от хостинга. Запишите дату, когда заметили. - Сделайте полную копию сайта, файлов и базы, даже заражённую. Без неё любая ошибка при чистке необратима. Как понять, что копия настоящая, я разбирал в статье Как понять, что веб-мастер сделал бэкап перед работой.
- Удалите незнакомых владельцев и пользователей в Search Console. Если владелец подтверждён через файл или запись на сайте, он может вернуться, пока не удалён его способ подтверждения, поэтому отметьте это для специалиста.
- Смените пароли: администраторы WordPress, хостинг, FTP или SFTP (доступ к файлам сайта на хостинге), почта, к которой привязан сайт. Каждый пароль свой и длинный. Если у хостинга или WordPress есть двухфакторный вход, включите его.
- Проверьте пользователей в самом WordPress: незнакомый администратор или знакомое имя с чужим адресом почты.
Чего не делать

Не начинать с удаления страниц из выдачи
В Search Console есть инструмент удаления URL (в меню он называется «Удаления»). Он скрывает адрес примерно на полгода и не лечит причину: пока на сервере живёт код, который создаёт страницы, появятся новые. Google советует им пользоваться, но уже после чистки, чтобы быстрее убрать из выдачи адреса, созданные взломщиком.
Не надеяться только на плагин безопасности
Сканер может найти часть файлов, но японский спам часто сидит в нескольких местах сразу: в файлах, в базе, в настройках сервера, иногда в .htaccess, файле правил, который управляет адресами и перенаправлениями.
Не запрашивать проверку раньше времени
Google пишет, что запрос имеет смысл, только когда исправлено всё и на всех страницах, и просит не отправлять новый, пока не пришёл ответ по старому. Проверка занимает от нескольких дней до нескольких недель, а поспешный запрос только затягивает дело.
Где порог
Всё, что выше, владелец делает сам за вечер. Дальше начинается работа с файлами и базой на сервере, и здесь лучше остановиться.
Нужно найти, как злоумышленник попал на сайт (чаще всего устаревший плагин или тема, слабый или украденный пароль), и закрыть эту дверь. Нужно переустановить ядро WordPress, тему и плагины из чистых копий, найти подозрительные PHP-файлы и запутанный код, проверить базу и .htaccess, убрать способ подтверждения чужого владельца. Только после этого отправляется запрос проверки с описанием, что удалено и какая уязвимость закрыта.
Если пропустить хотя бы одну лазейку, спам возвращается через несколько дней, и всё начинается сначала. Поэтому если слова «запутанный код» и «переустановить ядро из чистых копий» звучат для вас как чужой язык, это нормально, и именно здесь стоит остановиться. Во Франции можно также обратиться на государственную платформу cybermalveillance.gouv.fr: она помогает понять ситуацию и направляет к специалистам рядом с вами. Сама платформа бесплатная, специалисты, к которым она направляет, работают за деньги.
Короткий чеклист
site:vashdomen.frв Google: число страниц и язык заголовков.- Search Console, «Проблемы безопасности»: есть ли запись о взломе.
- Проверка URL по японскому адресу: что видит Google.
- «Пользователи и разрешения»: нет ли чужих владельцев.
- «Файлы Sitemap»: нет ли чужих карт сайта.
- Скриншоты, полная копия сайта, новые пароли.
Если время дороже
Диагностику из этой статьи вы можете сделать сами, и это уже половина пути: вы будете точно знать, что происходит, и сможете объяснить это любому специалисту.
Если вы хотите заниматься бизнесом, а не разбираться в чужом коде на своём сервере, Zen Webmaster возьмёт техническую часть на себя: копия сайта, поиск причины, чистка файлов и базы, закрытие уязвимости и запрос проверки в Google. Лечение от вирусов стоит от 100 € HT, точный объём ясен после диагностики. Подробности и порядок работы на странице лечения сайта от вирусов, а чтобы в следующий раз было из чего восстановиться, посмотрите резервные копии и восстановление сайта.
Не хотите разбираться сами?
Опишите задачу в двух словах. Отвечу в течение рабочего дня: что нужно сделать, сколько это стоит и сколько займёт.
Последние статьи