21 октября 2026 года разработчики PHP срочно выпустили исправления двух серьёзных уязвимостей. В прессе их назвали PHP2Shell. PHP - язык, на котором работают WordPress и большинство других CMS (систем управления сайтом), так что новость касается почти любого сайта малого бизнеса. Уязвимость - это ошибка в программе, через которую чужой человек может сделать то, чего делать не должен.
Ниже по состоянию на 22 октября 2026 года: что случилось, касается ли это вас, как проверить версию PHP и что делать, если сайт уже ведёт себя странно. Информация меняется каждый день, поэтому я даю ссылки на первоисточники. На серверах, которые обслуживает Zen Webmaster, PHP уже обновлён.
Нет времени разбираться?
Проверю сайт на следы взлома с 17 октября и, если они есть, вылечу: лечение от вирусов от 100 € HT, объём ясен после диагностики. Если хотите сделать сами, ниже всё по шагам.
Что случилось
Уязвимостей две: CVE-2026-109618 и CVE-2026-109619 (CVE - общий номер, под которым уязвимость значится во всех базах). Обе позволяют выполнить на сервере чужой код без входа на сайт: не нужны ни пароль, ни учётная запись. Проще говоря, при неудачном стечении обстоятельств злоумышленник получает доступ к файлам сайта и может делать с ними что угодно.
Команда PHP оценила обе ошибки в 9.2 балла из 10 по шкале CVSS (стандартная шкала серьёзности уязвимостей). Это очень высокая оценка. Цифра 10.0, которую вы могли видеть в новостях, неверна: она пришла из утечки до официального выпуска, и PHP Foundation прямо назвала её ошибочной. Из-за той же утечки исправления вышли на день раньше плана, 21 октября вместо 22-го.
Исправленные версии вышли 21 октября: 8.5.12, 8.4.27, 8.3.36 и 8.2.35 (php.net). По словам php.net, под риском любая установка PHP, которая отвечает на запросы из интернета, то есть практически любой сайт на PHP. Исследователи, нашедшие ошибку, подтвердили, что атака без входа срабатывает против отдельных версий WordPress и других популярных CMS.
Что известно об атаках

На момент выпуска
Команда PHP проверила появившиеся в сети примеры атак и рабочих среди них на момент выпуска исправлений не нашла.

Первая попытка 17 октября
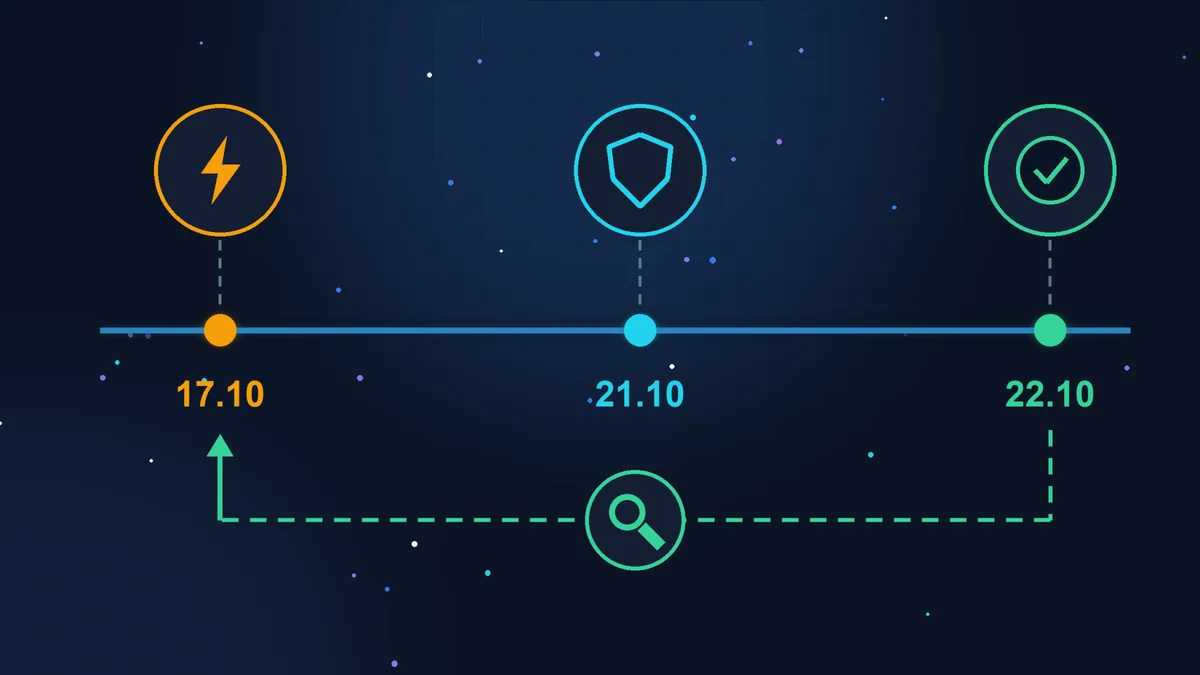
Служба безопасности Amazon заметила попытку атаки 17 октября, за четыре дня до публикации, и новые попытки 21-го. Cloudflare и watchTowr тоже сообщают о попытках.

Временная защита
Cloudflare включила правила фильтрации для всех клиентов, включая бесплатный тариф. Это помогает, только если сайт идёт через Cloudflare, и не заменяет обновление.
Сводка по атакам - по FAQ Tenable от 21 октября. Сообщений о массовых успешных взломах сайтов на 22 октября нет, но это скорее вопрос времени, чем повод ждать. Паниковать не нужно, но и откладывать на «когда-нибудь» тоже: атаки уже идут, и чем дольше сервер без обновления, тем выше шанс, что до него доберутся.
Кто обновляет PHP
Сам сайт PHP не обновляет. Это делает тот, кто отвечает за сервер.

Обычный хостинг
Сайт лежит на общем сервере хостинга (fr: hébergement mutualisé). Исправления внутри версии, например с 8.3.35 на 8.3.36, ставит хостинг. Ваша задача - убедиться, что это сделано, и что ветка (8.3, 8.4) выбрана не устаревшая. Ветку обычно переключают в панели хостинга, в разделе PHP.

Свой сервер или VPS
Если у вас отдельный сервер (VPS), за его программы отвечаете вы или ваш подрядчик. Хостинг даёт только «железо». Здесь обновление никто не поставит за вас.
Если сайт сделан на конструкторе вроде Wix или Shopify, серверами занимается сама платформа, от вас здесь ничего не требуется.
Как узнать свою версию PHP
В админке WordPress: «Инструменты» > «Здоровье сайта», вкладка «Информация», раздел «Сервер», строка «Версия PHP». На французском интерфейсе: Outils > Santé du site > Informations > Serveur > Version de PHP. Смотрите все три числа, например 8.3.36, а не только 8.3.
Безопасными на 22 октября 2026 года считаются версии не ниже этих:
| Ветка | Безопасно от | Поддержка до |
|---|---|---|
| 8.5 | 8.5.12 | 31.12.2029 |
| 8.4 | 8.4.27 | 31.12.2028 |
| 8.3 | 8.3.36 | 31.12.2027 |
| 8.2 | 8.2.35 | 31.12.2026 |
| 8.1 и старше | официально нет | закончилась |
Три оговорки:
- Номер может не совпадать с таблицей. На серверах с Linux-сборками PHP исправление часто ставят, не меняя номер версии. Например, там может стоять 8.3.6, но уже с заплаткой. Если после номера есть хвост вроде -0ubuntu или -deb, это как раз такая сборка. Поэтому если номер ниже, чем в таблице, не делайте выводов сами, а спросите хостинг, закрыты ли у них CVE-2026-109618 и CVE-2026-109619.
- PHP 8.1 и ниже. Проект PHP новых версий для них не выпускает. Некоторые поставщики Linux (например, Ubuntu Pro, AlmaLinux, Red Hat) выпустили свои исправленные сборки и для старых версий, но рассчитывать на это не стоит: если у вас 7.x или 8.1, переход на 8.3 или 8.4 нужен в любом случае.
- PHP 8.2 перестаёт получать исправления 31 декабря 2026 года, так что с ней тоже стоит планировать переход.
Что сделать сейчас
- Узнайте версию способом выше и запишите её.
- Напишите хостингу, даже если версия уже свежая: «Установлены ли на моём хостинге исправления CVE-2026-109618 и CVE-2026-109619?» (fr: «Les correctifs pour CVE-2026-109618 et CVE-2026-109619 sont-ils appliqués sur mon hébergement ?»). Хороший хостинг ответит быстро и конкретно.
- Если у вас свой сервер, попросите подрядчика обновить PHP сегодня. Временные настройки, которые php.net описывает для тех, кто не может обновиться сразу, только снижают риск, и это работа для администратора сервера, а не для владельца сайта.
- Если ветка устарела (8.1 и ниже), сделайте копию сайта и переключите ветку в панели хостинга, затем проверьте главную, форму заявки и оплату. Старые темы и плагины на новой версии могут не работать, поэтому копия обязательна. При ошибке версию можно вернуть тем же переключателем, но это временный шаг: старая ветка остаётся уязвимой, так что сразу зовите специалиста.
- Обновите WordPress, тему и плагины. Это не закрывает PHP2Shell, но закрывает другие двери, о которых взломщики знают давно.
Если сайт уже взломали или есть подозрение
Признаки, которые стоит проверить: сайт сам перебрасывает на чужие страницы, в Google под вашим адресом появились странные страницы (как в истории с японским спамом), в админке новые администраторы, которых вы не создавали, хостинг пишет о подозрительной активности или рассылке спама, браузер показывает предупреждение. Подробнее о первых признаках - в статье «Сайт WordPress взломали: первые признаки».
Порядок действий:
- Не паникуйте и ничего не удаляйте сразу. Удалённый подозрительный файл больше не расскажет, как в сайт вошли.
- Сделайте полную копию сайта как есть (файлы и база) и сохраните отдельно от обычных резервных копий. Это улика: по ней потом ищут, как и когда произошёл взлом.
- Проверяйте события начиная с 17 октября 2026 года. Так советует Amazon: именно тогда зафиксирована первая попытка. Попросите у хостинга журналы (логи) с этой даты и сравните со своими резервными копиями: последняя копия до 17-го, скорее всего, чистая.
- Убедитесь, что PHP обновлён, иначе после чистки в ту же дверь войдут снова.
- Почистите сайт: удалить вредоносный код, лишних пользователей, проверить базу и задания по расписанию.
- Смените все пароли после чистки, не раньше: админка, FTP или SFTP, база данных, панель хостинга, почта. Если сменить их до чистки, новые пароли может перехватить тот же вредоносный код.
- Если могли утечь персональные данные (заявки с форм, заказы, аккаунты клиентов), это вопрос RGPD. По статье 33 RGPD CNIL уведомляют без неоправданной задержки и по возможности не позже 72 часов с момента, когда вы об утечке узнали. Исключение одно: утечка вряд ли создаст риск для прав и свобод людей. Саму утечку в любом случае записывают во внутренний журнал. Я не юрист: свою ситуацию сверьте на странице CNIL об утечках данных.
Короткий чеклист
- посмотреть версию PHP: «Инструменты» > «Здоровье сайта» > «Информация» > «Сервер»;
- спросить хостинг, закрыты ли CVE-2026-109618 и CVE-2026-109619;
- на своём сервере: обновить PHP сегодня;
- на 8.1 и старше: копия, переход на 8.3 или 8.4, проверка формы и оплаты;
- обновить WordPress, тему и плагины;
- при подозрении: копия как улика, проверка с 17 октября, чистка, потом новые пароли;
- при утечке персональных данных: уведомить CNIL не позже 72 часов, если риск для людей не исключён, и записать утечку во внутренний журнал.
Где остановиться
Узнать версию и написать хостингу может любой владелец сайта, это 15 минут. Дальше лучше не тратить время самому, если сайт на своём сервере и некому его обновить, если PHP 8.1 или ниже и сайт давно не обновлялся, или если есть хотя бы один признак взлома. Чистка «на глаз» часто оставляет лазейку, и через неделю всё повторяется.
Если время дороже
Если у вас есть время и желание, этих шагов хватит, чтобы закрыть уязвимость и спокойно проверить сайт. Если не хочется разбираться в логах и файлах, Zen Webmaster возьмёт техническую часть: копия, поиск следов с 17 октября, чистка, закрытие уязвимости и смена доступов. Лечение сайта от вирусов стоит от 100 € HT, объём ясен после диагностики. А чтобы такие обновления просто происходили вовремя, есть обслуживание WordPress от 79 € HT в месяц или обслуживание сайтов на других CMS.
Источники (проверено 22.10.2026): анонс выпусков 21 октября 2026, php.net; Today’s PHP security release, PHP Foundation; PHP2Shell FAQ, Tenable; Notifier une violation de données personnelles, CNIL; названия пунктов меню WordPress по translate.wordpress.org.
Не хотите разбираться сами?
Опишите задачу в двух словах. Отвечу в течение рабочего дня: что нужно сделать, сколько это стоит и сколько займёт.
Последние статьи