Сомнений больше нет: хостинг прислал письмо о заражённых файлах, Google показывает предупреждение, или в админке сидит администратор, которого вы не создавали. Как распознать взлом, я разбирал в статье Сайт WordPress взломали: первые признаки. Здесь следующий шаг: что делать, когда взлом подтверждён.
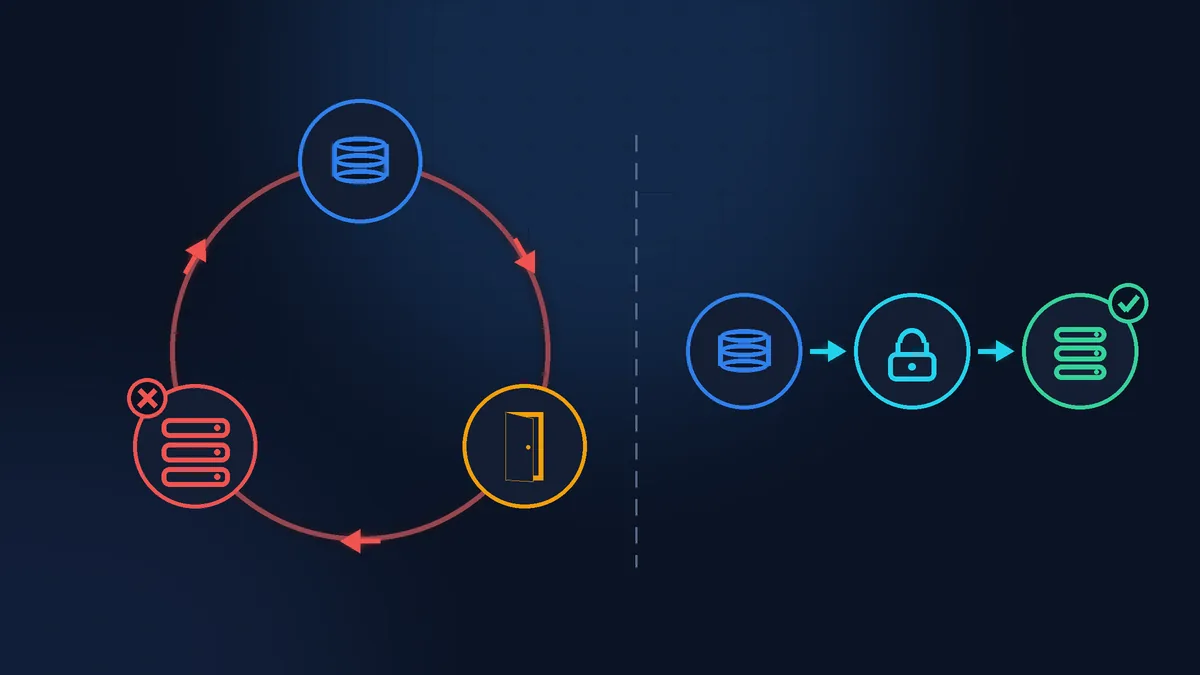
Главная мысль статьи короткая. Вылечить сайт мало, нужно найти, через какую дверь вошли, и закрыть её. Порядок ниже опирается на справку WordPress.org, руководство Google и памятку cybermalveillance.gouv.fr.
Нет времени разбираться?
Почищу сайт за вас: копия, поиск входа, чистка файлов и базы, закрытие уязвимости и запрос проверки в Google. Лечение от вирусов от 100 € HT, объём ясен после диагностики. Если хотите сделать сами, ниже всё по шагам.
Первый час: изолировать и сохранить
Предупредите хостинг. Напишите в поддержку, что сайт взломан. Попросите заодно сохранить журналы сервера (логи) за последние недели: по ним видно, как вошли, а хранятся они недолго и стираются автоматически.
Закройте сайт на время чистки. Google советует закрыть его для посетителей кодом 503 (ответ «временно недоступен»). Важно, чтобы этот ответ отдавал сервер, а не сам заражённый WordPress, поэтому плагин «режима обслуживания» здесь не подходит. Проще всего попросить хостинг: «закройте, пожалуйста, сайт ответом 503 на время чистки, мне нужно будет иногда открывать его для проверки». Если сайт заражает посетителей или перебрасывает их на мошеннические страницы, сделайте это сразу. По словам Google, временное закрытие вряд ли повлияет на позиции в поиске.
Сделайте копию заражённого сайта. Звучит странно, но WordPress.org прямо советует сделать это перед чисткой: полный снимок файлов и базы данных, даже заражённый. Копию делают в панели хостинга (в Plesk это «Резервное копирование») или просят у поддержки. Из неё можно достать тексты и заказы, если чистка что-то сломает, по ней ищут, как вошли, и это улика для заявления. Храните её отдельно и не восстанавливайте из неё сайт.
Запишите, что видите. Когда заметили, что именно, какие письма пришли, что вы меняли на сайте в последние недели (новый плагин, новая тема). Сохраните скриншоты и письма.
Заявление. По памятке cybermalveillance.gouv.fr (вместе с ANSSI, агентством кибербезопасности Франции) можно подать заявление (plainte) в полицию, жандармерию или письмом прокурору (procureur de la République), приложив все доказательства.
Если могли утечь данные клиентов. Если взломщик мог добраться до персональных данных (заявки с форм, заказы, аккаунты клиентов), это вопрос RGPD. Отвечает за них тот, кто их собирает, обычно это вы. Инцидент нужно записать во внутренний журнал в любом случае. Если утечка может навредить людям, CNIL уведомляют без промедления, по возможности в течение 72 часов с момента, когда вы о ней узнали. Если риск маловероятен (взломщик подменил главную, а до заявок не добрался), уведомление не обязательно. Я не юрист: свою ситуацию можно сверить на странице CNIL об утечках данных.
Пароли: все и дважды
Сначала проверьте свой компьютер. Доступы к FTP и админке иногда крадут именно с него, и тогда новые пароли уйдут туда же. Прогоните полную проверку антивирусом, а если сомневаетесь, меняйте пароли с другого, заведомо чистого устройства.
Пароль от админки WordPress только одна из дверей. WordPress.org перечисляет все точки доступа, и менять нужно каждую:

Хостинг
Личный кабинет хостинга и панель управления (Plesk, cPanel или своя). Если включается двухфакторный вход, включите.

FTP и SFTP
Доступ к файлам сайта на сервере. Удалите FTP-аккаунты, которые вы не создавали или которые давно не нужны.

База данных
Пароль пользователя базы меняется в панели хостинга, и тот же пароль нужно сразу вписать в файл wp-config.php, иначе сайт покажет «Ошибка установки соединения с базой данных».

Все пользователи WordPress
Не только ваш пароль, а пароли всех, у кого есть доступ. Почта, к которой привязан сайт, тоже входит в список.
Отдельно о ключах в wp-config.php. Там восемь строк со случайными значениями (ключи и соли), которыми WordPress подписывает входы. Если заменить их новыми (файл открывается в файловом менеджере панели хостинга) с официального генератора WordPress.org, всех, кто сейчас залогинен, выкинет из админки, включая взломщика с украденной сессией.
После чистки поменяйте пароли ещё раз: первые могли перехватить, пока сайт был заражён.
Найти, через что вошли
Это самый важный шаг. Google называет основные пути: устаревшие программы (ядро, плагины, тема), слабые или повторяющиеся пароли и заражённый компьютер администратора. На практике в WordPress стоит проверить:
- Устаревшие плагины и темы. Особенно те, что давно не обновлялись или заброшены автором. Сайты с известными уязвимостями ищут автоматически.
- Взломанные копии платных тем и плагинов (nulled, «бесплатная» платная тема с чужого сайта). Код в них мог быть изменён заранее.
- Лишних администраторов. В админке откройте «Пользователи» > «Все пользователи» и отфильтруйте по роли «Администратор». Незнакомое имя или знакомое имя с чужой почтой: запишите и удалите. WordPress спросит, что сделать с его записями: если это мусор взломщика, удаляйте вместе с ними.
- Слабые и общие пароли. Один пароль на всё, логин «admin», пароль прошлого подрядчика.
Google предупреждает, что взломов может быть несколько независимых: нашли одну дверь, ищите дальше.
Чистка: заменить, а не вычищать
Вычищать чужой код из заражённого файла ненадёжно: взлом почти всегда не один файл: рядом появляются новые файлы с безобидными именами, запасные входы (бэкдоры, скрытый код, который пускает взломщика обратно), изменения в базе.
Плагины-сканеры (Wordfence, Sucuri и подобные) помогают найти заражённые файлы, но чистку не заменяют: запасной вход в базе или в uploads они видят не всегда, а дверь, через которую вошли, не закрывают. Ставьте один, не несколько сразу.
Поэтому надёжнее заменять. WordPress.org советует переустанавливать ядро той же версии, что стоит на сайте, загрузкой файлов по FTP или SFTP, а не кнопкой в админке: кнопка перезаписывает существующие файлы, а лишние новые оставляет. Папки wp-admin и wp-includes заменяются целиком. Версию видно в админке в разделе «Консоль» > «Обновления», архив той же версии лежит на wordpress.org/download/releases. Папку wp-content (там ваши картинки, тема и плагины) и файл wp-config.php при этом не трогают и не перезаписывают. Плагины и тему ставят заново из официального каталога или с сайта разработчика. Google советует то же: чистая установка, а не просто обновление.
Что заменой не лечится и проверяется отдельно:
- Папка
wp-content/uploads. Там должны лежать картинки и документы. PHP-файл (программа, которую сервер может выполнить) в этой папке почти всегда признак взлома. Удаляйте их после копии и с пониманием, что это, иначе можно снести файл плагина. - Файлы
.htaccess,index.php,functions.phpтемы. WordPress.org называет их частыми целями: они влияют на каждую страницу. - База данных. Внедрённые скрипты и iframe (встроенные чужие окна) в текстах записей, в настройках, в виджетах. Плюс администраторы, которых нет в списке в админке, но которые есть в базе: взломщики умеют их прятать.
- Запланированные задачи (cron). В панели хостинга найдите раздел планировщика задач и проверьте, нет ли там команд, которые вы не ставили. Она может заново скачивать вирус после чистки.
Почему бэкап сам по себе не лечит
Восстановить копию до взлома - хороший старт, Google так и советует. Но копия возвращает сайт в состояние, в котором он уже был уязвим: тот же старый плагин, тот же слабый пароль. Взломщик зайдёт тем же путём.
Ещё одна ловушка: неясно, когда начался взлом. Копия недельной давности может уже содержать запасной вход. Поэтому после восстановления всё равно нужны обновления, пароли и поиск входа. Как понять, что копия вообще настоящая, я разбирал в статье Как понять, что веб-мастер сделал бэкап перед работой.
Сообщить Google
Если в Search Console (бесплатный кабинет Google для владельца сайта) в отчёте «Проблемы безопасности» есть запись о взломе, после чистки там нажимают «Запросить проверку». Google ставит условия: сайт очищен, уязвимость исправлена, сайт снова открыт. Нужны подтверждённые права владельца: если сайт ещё не добавлен в Search Console, добавьте его. В запросе опишите, что сделано: например, удалили внедрённые страницы и обновили уязвимый плагин.
Сроки по Google: для сайтов со спамом проверка может занять до нескольких недель, для вредоносного ПО несколько дней, для фишинга около дня. Ранний запрос только продлит предупреждение, а новый не отправляют, пока не пришёл ответ на предыдущий.
Как не получить повтор
Справка WordPress (Hardening WordPress) и Google сходятся на коротком списке:
- обновлять ядро, плагины и тему, старые версии WordPress не получают исправлений безопасности;
- удалить плагины и темы, которыми не пользуетесь, а не просто отключить;
- длинные разные пароли и двухфакторный вход для администраторов;
- отключить редактор файлов в админке строкой
define( 'DISALLOW_FILE_EDIT', true );вwp-config.php; - регулярные бэкапы файлов и базы, хранящиеся отдельно, лучше не на том же сервере;
- мониторинг: уведомления о новых и изменённых файлах, Search Console с вашей почтой.
Со своей стороны, клиентам на обслуживании WordPress я раз в сутки проверяю выбранные страницы сайта своим мониторингом, на двух уровнях: исходный код страницы и то, что видит посетитель в браузере. Если на странице изменилось хоть слово или появился новый скрипт, я узнаю об этом максимум через 24 часа.
Чеклист после взлома
- Хостинг предупреждён, сайт закрыт на время чистки, логи сохранены.
- Копия заражённого сайта сохранена отдельно, скриншоты и письма собраны.
- Компьютер проверен антивирусом.
- Пароли хостинга, FTP/SFTP, базы и всех пользователей WordPress сменены, ключи в
wp-config.phpновые. - Найден и закрыт путь входа.
- Ядро, плагины и тема переустановлены из официальных источников.
- Проверены
uploads,.htaccess, база, пользователи и cron. - Пароли сменены второй раз.
- В Search Console отправлен запрос проверки с описанием.
Где порог
Пароли, копию, пользователей и запрос в Google можно сделать самому. Поиск входа и чистка файлов и базы уже работа с сервером и кодом. Честно: если вы не уверены, что нашли, через что вошли, повтор через неделю почти неизбежен, и чистить придётся второй раз. Во Франции можно начать и с бесплатной диагностики на cybermalveillance.gouv.fr: платформа подскажет специалистов рядом, они работают за деньги.
Если время дороже
Если у вас есть время и желание, большую часть шагов можно пройти самому. Если вы хотите заниматься бизнесом, а не разбираться в чужом коде на своём сервере, Zen Webmaster возьмёт техническую часть на себя: копия, поиск входа, чистка файлов и базы, закрытие уязвимости, запрос проверки в Google. Лечение от вирусов стоит от 100 € HT, объём ясен после диагностики. Подробности на странице лечения сайта от вирусов, а чтобы сайт не остался без присмотра после чистки, посмотрите обслуживание WordPress.
Не хотите разбираться сами?
Опишите задачу в двух словах. Отвечу в течение рабочего дня: что нужно сделать, сколько это стоит и сколько займёт.
Последние статьи