Однажды я работал с интернет-магазином, где на оформлении заказа был подменён способ оплаты. Покупатель видел привычную страницу и думал, что платит магазину. На деле его данные или деньги уходили не туда. Я убрал подмену, не разбирая её до конца, поэтому механизм того случая не восстанавливаю и не придумываю.
Но общая картина известна по отчётам исследователей, и перед Black Friday (27 ноября) её стоит знать каждому владельцу магазина на WooCommerce, PrestaShop или Shopify.
Нет времени разбираться?
Если есть подозрение на подмену, найду и уберу чужой код и закрою путь, через который он попал. Лечение сайта от вирусов - от 100 € HT. Если хотите сделать сами, ниже всё по шагам.
Два вида подмены

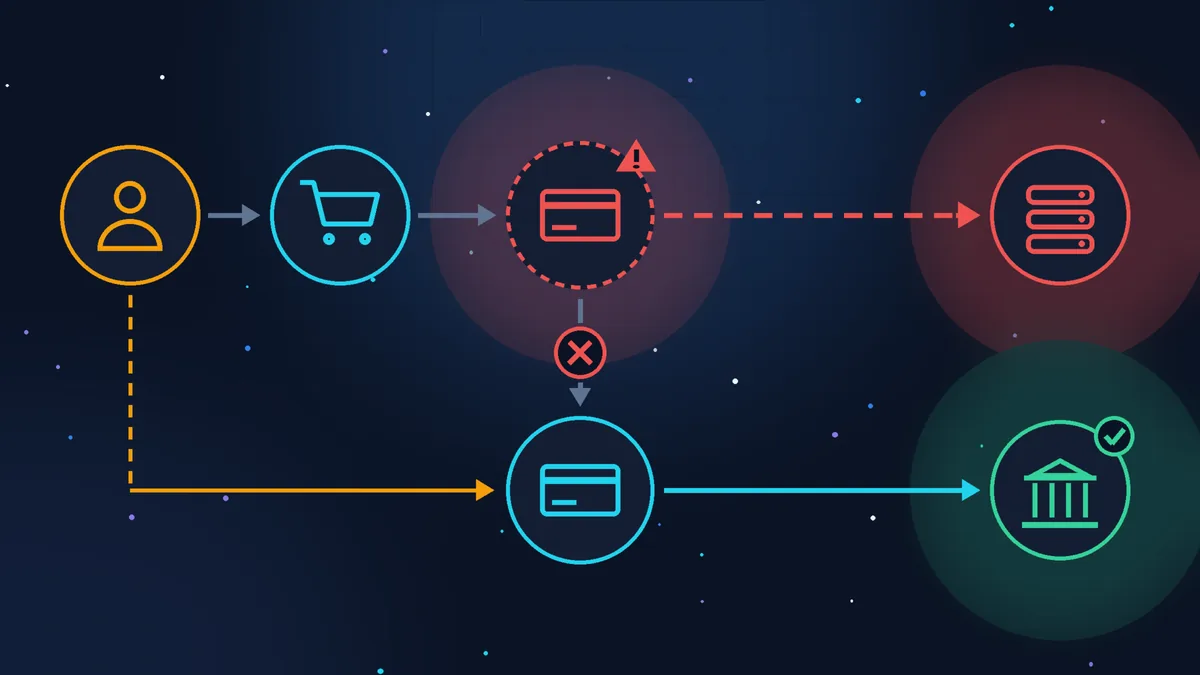
Поддельная форма карты
На странице оплаты появляется чужой скрипт (небольшая программа на JavaScript, которая работает в браузере покупателя). Он копирует номер карты, срок и CVV (три цифры на обороте) и отправляет злоумышленнику. Такой скрипт называют скиммером (как накладку на банкомат), а технику - Magecart. Деньги за заказ при этом обычно приходят вам, а карту потом используют в другом месте.

Чужие реквизиты
Меняют то, куда идут деньги: IBAN для оплаты переводом, адрес PayPal, ссылку или кнопку оплаты. Покупатель платит полностью и честно, но не вам. Вы видите заказ «ожидает оплаты», а клиент уверен, что заплатил.
Масштаб первого варианта измеряют. По отчёту Recorded Future (февраль 2026), в 2025 году было активно больше 10 500 заражений такими скиммерами, из них больше 7 300 новых, и через них, по оценке компании, скомпрометировано не меньше 23 миллионов покупок. По второму варианту общей статистики нет.
Как попадает чужой код, видно по случаям 2026 года:
- уязвимый плагин. В мае Sansec описал дыру в плагине Funnel Builder для WooCommerce (стоит больше чем на 40 000 магазинов): без всякого пароля злоумышленник вписывал в настройку внешних скриптов поддельный «Google Tag Manager», а тот загружал скиммер на каждую страницу оплаты;
- шаблон темы. В феврале PrestaShop разослал магазинам предупреждение о вредоносном скрипте и советовал проверить файлы темы;
- сторонний скрипт. В октябре взломали общий файл аналитики у бразильской платформы магазинов, и скиммер оказался на страницах оплаты её магазинов;
- украденный пароль админки, хостинга или FTP: тогда менять можно всё, в том числе реквизиты.
Почему владелец этого не видит
Вы открываете свой магазин, всё на месте. Скиммер для этого и сделан:
- срабатывает только на странице оплаты. Скиммер, который Sucuri нашёл в базе данных WordPress в январе 2025 года, проверял адрес страницы и включался только на оформлении заказа;
- прячется от администратора. Скрипт из кампании, которую описала Silent Push (январь 2026, активна минимум с 2022 года), удалял себя, если видел панель администратора WordPress, то есть вас;
- «ошибка оплаты». Покупатель вводит карту в поддельную форму, скрипт забирает данные и показывает ошибку. Человек думает, что ошибся, вводит карту ещё раз, уже в настоящую форму, и оплата проходит. У вас обычный заказ, у покупателя через пару недель чужие списания. Sansec называет это «double-tap» и в феврале 2026 нашёл такую схему у крупной торговой сети на PrestaShop;
- маскируется. Данные уходят на адреса, похожие на счётчики посещений, а код может лежать в базе, где сканер файлов его не видит.
Признаки, которые стоит принять всерьёз
- клиенты пишут о чужих списаниях с карты после покупки у вас. Одна жалоба может быть совпадением, две-три за короткий срок - повод проверить;
- клиенты жалуются на «ошибку оплаты», после которой со второго раза всё прошло;
- заказы «ожидают оплаты», а клиенты присылают подтверждение перевода;
- в настройках оплаты или в письмах подтверждения другой IBAN, другой адрес PayPal;
- в админке новые администраторы, которых вы не заводили;
- в настройках «дополнительный код», «внешние скрипты», в виджетах или теме появились скрипты, о которых вы не знаете;
- письмо о вашем сайте от банка, платёжного сервиса или исследователя безопасности: не удаляйте его как спам.
Как снизить риск заранее
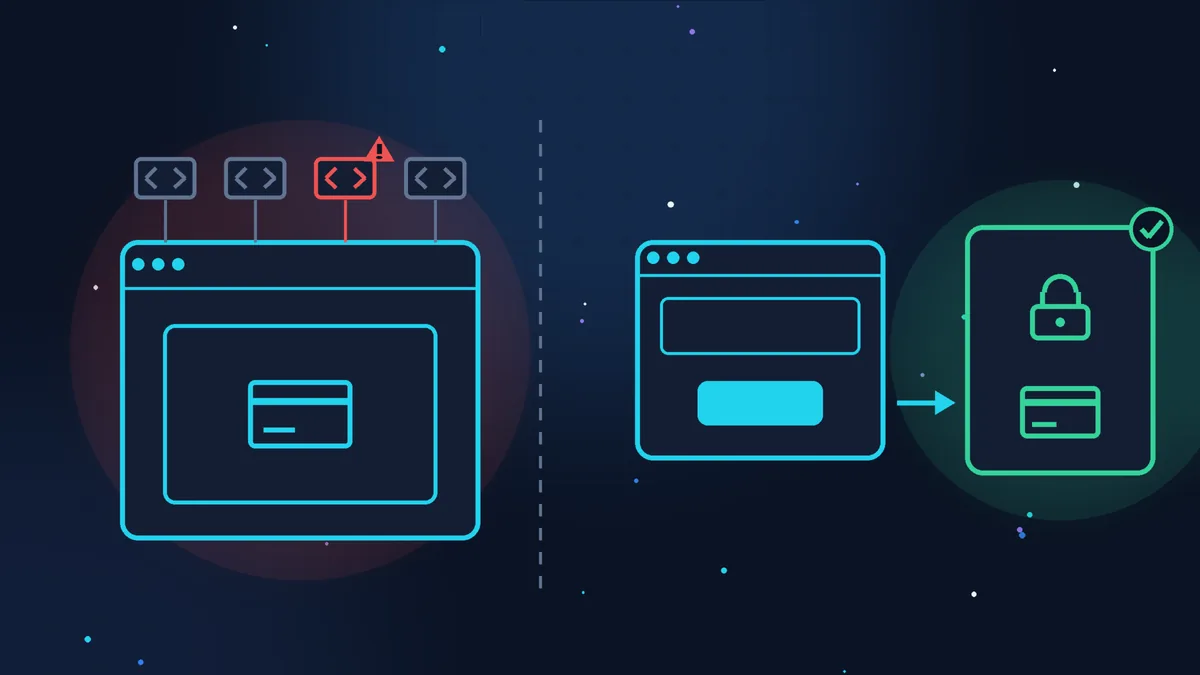
Способ оплаты. Надёжнее всего, когда карту вводят не на вашем сайте: покупатель нажимает «Оплатить» и попадает на страницу банка, Stripe Checkout или PayPal. Форма карты тогда не у вас, и скрипты вашего сайта до неё не дотягиваются. Риск редирект не обнуляет: подменить можно и саму кнопку или ссылку на оплату, но мест, где можно подменить оплату, становится намного меньше.
Если форма карты встроена в вашу страницу (так часто работают модули Stripe и других провайдеров), на неё влияет всё, что загружается на этой странице. Для таких магазинов стандарт безопасности карт PCI DSS 4.0.1 (его соблюдают все, кто принимает карты) с весны 2025 года требует вести учёт скриптов на странице оплаты и следить за их изменениями. Тем, кто отправляет покупателя на страницу провайдера, Совет PCI (организация, которая ведёт стандарт) в разъяснении от февраля 2025 года эту проверку на своём сайте не требует.
Обновления. CMS, тема, плагины и модули оплаты. Но обновление закрывает дыру, а не чистит то, что через неё уже записали: после обновления Funnel Builder Sansec советовал открыть настройку внешних скриптов и удалить всё незнакомое.
Доступы. Уникальные пароли к админке, хостингу и почте, двухфакторный вход (код с телефона в дополнение к паролю), раз в месяц смотреть список администраторов и удалять лишних.
Меньше чужого кода на оформлении заказа. Каждый счётчик, чат и пиксель рекламы на странице оплаты - ещё один скрипт, которому вы доверяете карты клиентов. Stripe в руководстве по безопасности советует избегать JavaScript с других сайтов на платёжных страницах.
Слежение за изменениями. Плагины и сервисы мониторинга умеют сообщать, когда меняются файлы сайта или набор скриптов на странице оплаты. Клиентам на обслуживании сайта я раз в сутки проверяю выбранные страницы своим мониторингом, на двух уровнях: исходный код страницы и то, что видит посетитель в браузере. Для магазина в этот список стоит включить страницы оформления заказа и оплаты: если там изменилось хоть слово или появился новый скрипт, я узнаю об этом максимум через 24 часа.
Тестовый заказ как покупатель. Раз в неделю, особенно в ноябре, оформите заказ с телефона, без входа в админку, в приватном окне. Платите не основной картой, а виртуальной из приложения банка (e-carte bleue и аналоги) с небольшим лимитом, или дойдите до формы оплаты и внимательно посмотрите на неё, не вводя карту. Заказ потом отмените и верните деньги. Смотрите: форма та же, что всегда? Нет ли «ошибки» с повторным вводом? Те ли реквизиты в письме подтверждения? Админу скиммер может не показаться, обычному посетителю - покажется. Подробнее о подготовке магазина к распродажам - в статье «Интернет-магазин к Black Friday и Рождеству».
Если подозреваете подмену: порядок действий
- Остановите приём оплаты. Отключите способ оплаты или переведите магазин в режим обслуживания (плагином режима обслуживания или попросив хостинг закрыть сайт). Каждый час работы - новые карты клиентов.
- Сохраните копию как улику до чистки: файлы, базу данных, журналы сервера (логи), скриншоты страницы оплаты. Так советует cybermalveillance.gouv.fr.
- Найдите и уберите чужое. Настройки внешних скриптов и «дополнительного кода», виджеты, тема, модули оплаты, реквизиты в настройках и в шаблонах писем. В WordPress начните с раздела виджетов (Внешний вид > Виджеты, если он есть в вашей теме): блоки произвольного HTML, именно там Sucuri нашёл скиммер. Затем настройки темы и плагинов, которые вставляют код в шапку и подвал. Скиммер может лежать в базе, а не в файлах. О первых признаках взлома WordPress подробнее в статье «Сайт WordPress взломали: первые признаки».
- Закройте вход. Обновите всё, смените пароли админки, хостинга, FTP и почты, удалите незнакомых администраторов, включите двухфакторный вход. Иначе код вернётся.
- Сообщите платёжному сервису и банку, который принимает для вас карты: у них свои процедуры при утечке карт.
- CNIL. Номера карт и имена покупателей - персональные данные, а их утечка - нарушение безопасности данных (violation de données). По статье 33 RGPD о нём уведомляют CNIL без задержки, по возможности в течение 72 часов с момента, когда вы о нём узнали, кроме случая, когда оно вряд ли создаст риск для прав и свобод людей, а покупателей предупреждают, если риск для них высокий (статья 34). При сомнении CNIL советует уведомить, она подскажет, нужно ли писать людям. Я не юрист, сверьтесь со страницей CNIL.
- Предупредите покупателей за подозрительный период: проверить выписки и при сомнении позвонить в банк и заблокировать карту (faire opposition).
- Подайте заявление (plainte) в полицию или жандармерию, онлайн или в отделении, и приложите сохранённые копии.
Если не знаете, с чего начать, есть государственная онлайн-помощь 17Cyber, а на cybermalveillance.gouv.fr есть список специалистов.
Чеклист перед распродажами
- оплата картой идёт на странице банка или платёжного сервиса, или вы знаете, какие скрипты стоят на вашей странице оплаты;
- CMS, тема, плагины и модули оплаты обновлены;
- в настройках внешних скриптов и дополнительного кода нет незнакомого;
- IBAN и адрес PayPal в настройках и письмах ваши;
- в админке только ваши администраторы, у всех двухфакторный вход;
- со страницы оплаты убраны лишние счётчики и чаты;
- тестовый заказ с телефона без входа в админку прошёл без «ошибки», реквизиты верные;
- есть свежая копия сайта и понятно, кому звонить, если что-то не так.
Где остановиться
Проверить реквизиты, администраторов и сделать тестовый заказ может любой владелец магазина за полчаса. А искать скиммер, который прячется от администратора и лежит в базе, без опыта долго и рискованно: можно удалить видимую часть и оставить ту, что вернёт всё обратно.
Если время дороже
Найти и убрать чужой код, проверить реквизиты и закрыть путь, через который он попал, я могу взять на себя: лечение сайта от вирусов от 100 € HT. А если хотите, чтобы оплату, заказы и обновления магазина кто-то проверял регулярно, есть тариф Zen E-commerce от 199 € HT в месяц, условия на странице тарифов.
Источники (проверено 31.10.2026): Annual Payment Fraud Intelligence Report: 2025, Recorded Future, февраль 2026; Funnel Builder vulnerability exploited, Sansec, 14.05.2026; Global retailer PrestaShop store hacked, Sansec, 20.02.2026; Silent Push Uncovers New Magecart Network, Silent Push, 13.01.2026; PrestaShop security alert, 202-ecommerce, февраль 2026 (письмо PrestaShop от 12.02.2026); Hackers hijack Convertr analytics script to steal payment card data, BleepingComputer, 27.10.2026, по данным Sansec; Stealthy credit card skimmer targets WordPress checkout pages, Sucuri, январь 2025; FAQ clarifies new SAQ A eligibility criteria, PCI Security Standards Council, 28.02.2025; Guide sur la sécurité en matière d’intégration, Stripe; Fiche réflexe Défiguration de site Internet, cybermalveillance.gouv.fr; Notifier une violation de données personnelles, CNIL.
Не хотите разбираться сами?
Опишите задачу в двух словах. Отвечу в течение рабочего дня: что нужно сделать, сколько это стоит и сколько займёт.
Последние статьи