26 октября я получил заявку через форму на своём сайте. Клиент хотел обслуживание WordPress по месяцам: обновления, ежедневные копии, безопасность. Спрашивал фиксированную месячную цену и дату начала работ, а внизу приложил ссылку на «описание задачи». В заявке было имя реального человека и сайт реальной французской компании. Сайт открывался, компания существовала. Что же могло пойти не так? Ниже расскажу.
Почти наверняка это был фишинг (fr: hameçonnage): попытка обманом заставить человека открыть ссылку, отдать пароль или запустить файл. Что ссылка вредоносная, я понял сразу, поэтому и не открывал её. Заявку я разобрал в тот же день, а подробно проверять ссылку начал позже, когда решил поделиться этой историей. Ниже разбираю, почему заявка выглядела настоящей, что её выдало и как проверить такую заявку за минуту, ничего не открывая.
Нет времени разбираться?
На обслуживании я слежу за формой, обновлениями и безопасностью сайта, обслуживание от 79 € HT в месяц. Если хотите сделать сами, ниже всё по шагам.
Что пришло
Структура заявки без личных данных (имя, компанию, адреса и ссылку я не публикую: их, скорее всего, украли, а ссылка может быть опасной):
- Имя: настоящее имя реального человека;
- Сайт: настоящий сайт французской компании;
- Телефон: французский мобильный, начинается с 06;
- Почта: адрес на незнакомом зарубежном домене, не совпадает с сайтом компании;
- Сообщение: пересказ моей же услуги и вопрос о цене;
- Descriptif: ссылка на сервис, похожий на обмен файлами, и в адресе ссылки моё название, как будто ТЗ готовили под меня.
Заявка прошла reCAPTCHA и ушла как обычная. В спам её отправила только моя почтовая программа.
Почему заявка выглядела настоящей и что её выдало
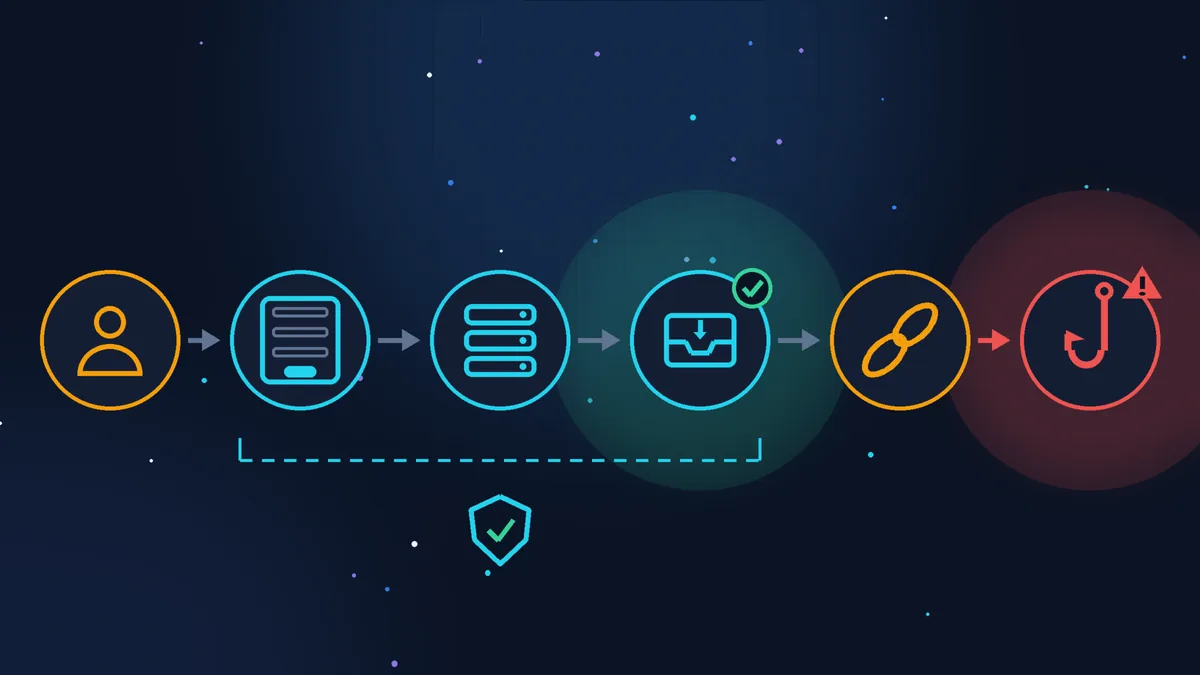
Письмо пришло с моего же сайта. Форму заполнил человек, а письмо отправил мой сервер с моего адреса, поэтому все почтовые проверки (SPF, DKIM: подписи, которые подтверждают, что письмо отправил настоящий сервер домена; подробнее в статье про SPF, DKIM и DMARC) прошли: письмо действительно моё. Фильтрам оставалось судить только по тексту. Microsoft описывала такую схему ещё в 2021 году: письма через формы самих компаний выглядят как обычное обращение клиента и поэтому чаще доходят до «Входящих».
Капча тоже не помогла, и это нормально. reCAPTCHA оценивает, похоже ли поведение на программу-бота. Человека, который сам заполнил форму, она пропускает. Защита от ботов не защищает от людей.

Почта не от компании
Сайт компании один, а почта на совсем другом, незнакомом домене. Настоящий сотрудник пишет с рабочего адреса или хотя бы объяснит, почему нет.

ТЗ только по ссылке
Вся суть задачи спрятана за ссылкой, а в тексте лишь пересказ вашей же услуги.

Ваше имя в адресе
Ссылка сделана персонально под вас. Это не помогает делу, зато показывает отправителю, что вы её открыли.
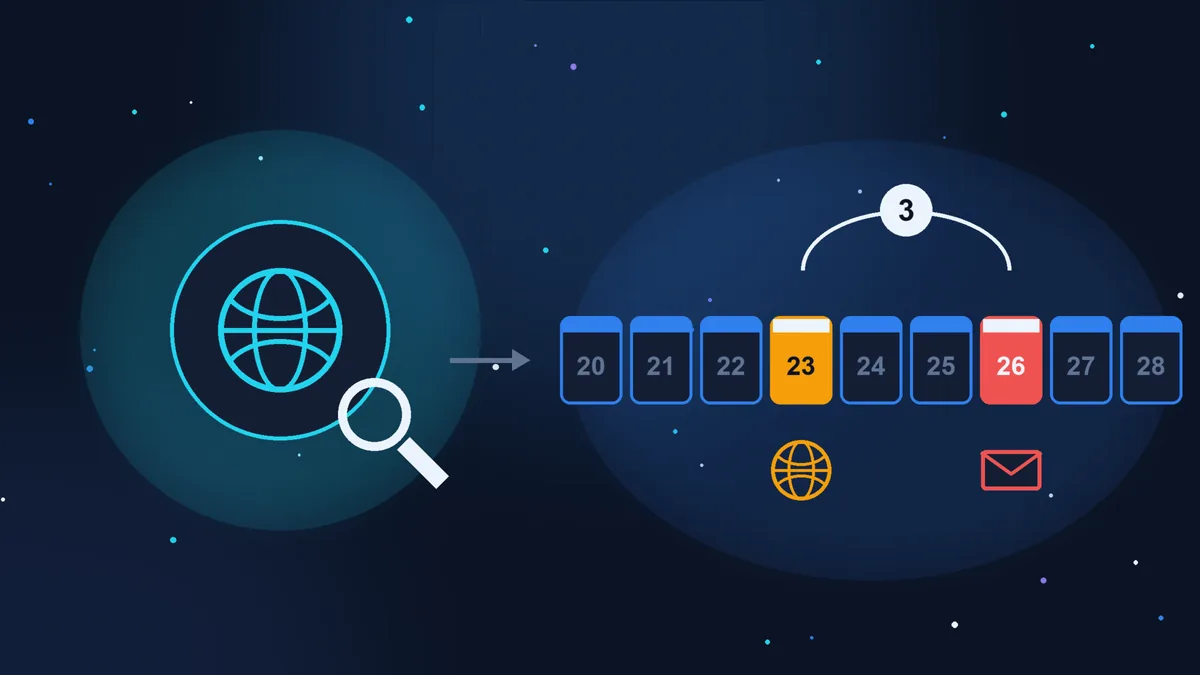
Потом я проверил домены, ничего не открывая (как это сделать, ниже). Домен ссылки зарегистрировали 23 октября, за три дня до заявки, а почтовый домен 27 октября приостановил реестр.
Как называется атака и что обычно за ссылкой
Общее название: социальная инженерия, то есть обман человека, а не взлом программы. Плюс подмена личности: чужие имя и компания, чтобы заявка прошла вашу проверку. По-английски схему называют contact form phishing или fake RFQ (поддельный запрос цены). По данным Fortra, которые 16 октября 2026 пересказал Help Net Security, вредоносных писем со словом RFQ (запрос цены) с октября 2025 по сентябрь 2026 стало в 12 раз больше.
Что обычно за такой ссылкой:
- Поддельная страница входа. «Портал документов» просит войти через Microsoft или Google, и пароль уходит злоумышленнику. По тем же данным Fortra, так было почти в 73% случаев. Получив почту, ищут в ней счета и реквизиты и пишут от вашего имени клиентам.
- Вредоносный файл. Архив «с ТЗ» с программой внутри. Так работали кампании IcedID (2021) и ZipLine (Check Point, 2025).
- Долгая переписка. В ZipLine злоумышленники около двух недель общались как партнёры и даже просили подписать соглашение о конфиденциальности (NDA), прежде чем прислать файл.
Как проверить подозрительную заявку за минуту
- Не открывайте ссылки и файлы из заявки, даже «просто посмотреть».
- Проверьте компанию по её официальным контактам, а не по данным из заявки. Найдите сайт сами через поиск и позвоните по номеру с него: «Ваш сотрудник писал нам 26 октября?». Номер и почта из заявки ничего не доказывают.
- Проверьте возраст домена из ссылки и почты. Для .com, .net, .online и других общих зон: ICANN Lookup, строка с датой создания. Для .fr: Whois на сайте Afnic. Для других стран тоже начните с ICANN Lookup; если ответа нет, найдите в поиске «whois» и окончание адреса. Это запрос к реестру, сам сайт при этом не открывается. Регистрация несколько дней или недель назад - сильный признак.
- Попросите прислать ТЗ текстом прямо в письме. Настоящему клиенту это не трудно. Мошенник обычно пропадает или настаивает на ссылке.
«А если открыть в режиме инкогнито?» Инкогнито только не сохраняет историю и не подставляет ваши входы. От вредоносного файла или уязвимости браузера оно не защищает, а персональная ссылка всё равно сообщит отправителю, что вы её открыли. Если очень хочется увидеть, что за ней, пусть её откроет сервис:
- urlscan.io открывает адрес у себя и показывает снимок страницы. По умолчанию проверка публичная. Выберите режим Private, чтобы вашу ссылку видели только вы; выбрать страну, из которой открывать адрес, в этом режиме можно только на платном тарифе;
- VirusTotal проверяет адрес по базам антивирусов. Отчёт публичный: адрес увидят все пользователи сервиса, поэтому ссылку с вашим названием лучше проверять в urlscan.io в режиме Private;
- Google Safe Browsing говорит, известен ли сайт как опасный. Свежий домен там обычно ещё чист, так что «чисто» не значит «безопасно».
Сервис тоже переходит по ссылке, но со своего сервера: отправитель увидит визит сканера, а не ваш компьютер и не вашу почту.
Как это выглядело у меня. Ссылку я проверил 31 октября, когда сел писать эту статью: через urlscan.io в режиме Private. Сервис показал историю сайта почти за шесть лет и ни одного вредоносного вердикта, но сам адрес с моим названием до меня не проверял никто. То есть «вердиктов нет» ещё не значит «безопасно». А проверка закончилась ошибкой: домен уже не отвечал. Домен проработал от силы несколько дней. Такие ссылки быстро исчезают, поэтому проверять нужно сразу.
Что было за ссылкой, я так и не знаю. По истории видно, что домен старый, а заново его зарегистрировали 23 октября. Вероятно, это приём: домену с историей фильтры доверяют больше, чем совсем новому.
И не пересылайте подозрительную ссылку коллегам и клиентам «посмотрите, что пришло». Почтовые фильтры проверяют адреса в тексте письма по чёрным спискам, и такое письмо могут заблокировать. По той же причине я не называю здесь ни ссылку, ни домены.
Если уже перешли или ввели пароль
- Смените пароль этого сервиса сразу, и везде, где он повторялся. Так советует cybermalveillance.gouv.fr.
- Включите двухфакторный вход (код с телефона в дополнение к паролю) и завершите все сеансы на других устройствах. Найдите раздел безопасности своей почты: у Google есть пошаговая инструкция для взломанного аккаунта, у Microsoft похожая в справке по учётной записи.
- Проверьте почту на правила пересылки на чужие адреса и странные письма в «Отправленных»: так злоумышленники остаются в ящике после смены пароля.
- Если скачали и открыли файл, отключите компьютер от сети и проверьте его антивирусом; рабочий компьютер лучше отдать специалисту.
- Сохраните письмо как доказательство, не удаляйте.
- Если в почте были данные клиентов (заявки, счета), это может быть утечкой персональных данных. CNIL уведомляют в течение 72 часов с момента, когда вы узнали об утечке, кроме случая, когда она вряд ли создаст риск для прав и свобод людей. Я не юрист, сверьтесь со страницей CNIL.
- Если сообщили банковские данные, сразу звоните в банк и блокируйте карту (faire opposition).
- Если от вашего имени уже пишут клиентам или списали деньги, подайте заявление (plainte) в полицию или жандармерию.
Если не уверены, что делать, есть государственная онлайн-помощь 17Cyber.
Куда сообщить
- Письмо - в Signal Spam (сервис связан с CNIL);
- адрес поддельного сайта - в Phishing Initiative: после проверки его передадут для блокировки в браузерах;
- компании, чьим именем воспользовались: по её официальному номеру.
Что настроить на сайте
Честно: полностью такие заявки не убрать. Форма для того и нужна, чтобы любой человек мог вам написать. Но поток можно уменьшить:
- поле-ловушка (honeypot): невидимое поле, которое заполняют только программы. Против людей не работает, зато отсекает массовые рассылки;
- проверка ссылок в сообщении: заявки со ссылками помечать или не принимать. Настоящему клиенту хватит текста;
- ограничение частоты: не больше нескольких отправок с одного IP-адреса (адреса компьютера в интернете) за час;
- без автоответа с текстом заявки: если форма отправляет копию сообщения на указанный адрес, злоумышленник может рассылать вашим сайтом свой текст кому угодно;
- Reply-To из заявки: письмо формы идёт с вашего адреса, а ответ на адрес клиента. Тогда, нажав «Ответить», вы видите чужой домен.
Подробнее о взломах и их первых признаках - в статье «Сайт WordPress взломали: первые признаки», а о том, почему обновления не стоит откладывать, - в разборе PHP2Shell.
Чеклист подозрительной заявки
- почта не совпадает с сайтом компании;
- суть задачи только по ссылке или в файле;
- в адресе ссылки ваше имя или название;
- домен ссылки или почты зарегистрирован недавно (ICANN Lookup, Whois Afnic);
- компания по официальному номеру о заявке не знает;
- ссылка не открыта и не переслана; при желании сразу проверена через urlscan.io в режиме Private;
- письмо отправлено в Signal Spam, компания предупреждена.
Если время дороже
Проверить заявку по этому списку может любой владелец сайта, это несколько минут. Если пароль уже введён или файл открыт, лучше не разбираться в одиночку: важна скорость. А настроить форму так, чтобы мусора было меньше, и следить за ней можно поручить мне: обслуживание сайта от 79 € HT в месяц, или разово настройка форм и почты от 35 € HT.
Источники (проверено 31.10.2026): Que faire en cas de phishing ou hameçonnage ?, cybermalveillance.gouv.fr; Investigating a unique «form» of email delivery for IcedID malware, Microsoft, 09.04.2021; ZipLine phishing campaign, Check Point Research, 26.08.2025; Hackers disguise phishing as promising business opportunities, Help Net Security, 16.10.2026, по данным Fortra; reCAPTCHA v3, Google; Scan Visibility Levels, urlscan.io; Domain Blocklist, Spamhaus.
Не хотите разбираться сами?
Опишите задачу в двух словах. Отвечу в течение рабочего дня: что нужно сделать, сколько это стоит и сколько займёт.
Последние статьи